세션 하이재킹은 공격자가 웹사이트에서 사용자 세션을 제어할 수 있도록 하는 사이버 공격의 한 유형입니다. 개인 정보에 접근하거나 사용자 이름으로 작업을 수행하는 데 사용될 수 있습니다.
세션 하이재킹은 귀하와 같은 사용자에게 심각한 위험을 초래합니다. 누군가 귀하의 세션 쿠키에 접근하여 악용할 수 있다면, 귀하의 민감한 데이터나 은행 계좌에 무단으로 접근할 수 있습니다. 온라인에서 자신을 보호하기 위해서는 세션 하이재킹을 예방하는 것이 중요합니다.
공격자가 세션 하이재킹 공격을 수행하는 방법에는 여러 가지가 있습니다. 가장 흔한 방법 중 하나는 추적 쿠키를 사용하는 것입니다. 추적 쿠키는 사용자 기기에 저장되는 작은 파일로, 웹사이트에서 사용자의 활동을 추적합니다. 이 쿠키는 사용자를 식별하고 프로필을 생성하는 데 사용될 수 있습니다.
세션 하이재킹을 완전히 방지하는 것이 가능한지 궁금해지기 쉽습니다. 쿠키 생성을 피하는 것은 어려울 뿐만 아니라, 세션 하이재킹은 여러 다른 메커니즘을 통해 발생할 수 있습니다. 하지만 브라우저 쿠키를 정기적으로 삭제하는 것은 온라인 보안을 강화하고 세션 하이재킹 위험을 줄이는 좋은 방법입니다. 확인해 보세요. 검색 보안을 강화하는 최고의 무료 인터넷 도구입니다..
로압 스리유에스
브라우저에서 쿠키를 정기적으로 삭제하는 이점
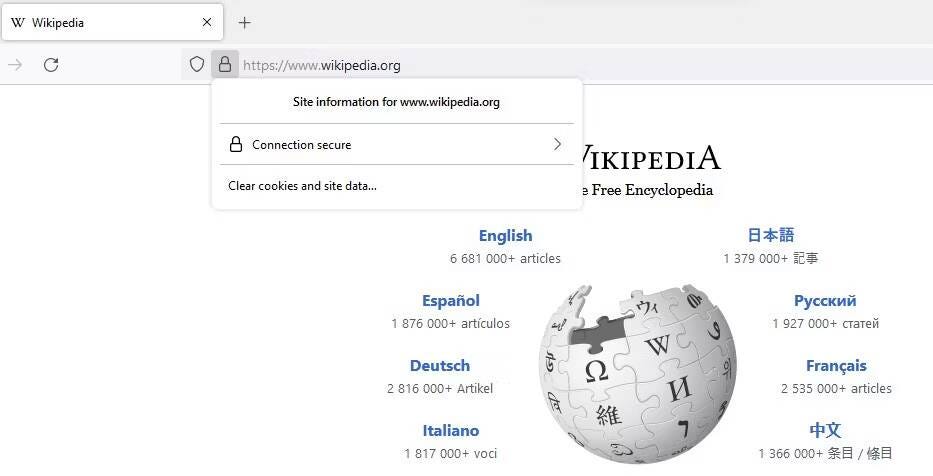
브라우저 쿠키는 매우 유용합니다. 사실, 웹 브라우징을 매우 편리하게 만들어 주는 기본 기술 중 하나입니다. 온라인 세션을 저장하는 데 쿠키가 없다면 웹사이트의 다른 페이지로 이동할 때마다 계정에 다시 로그인해야 할 것입니다. 본질적으로 쿠키는 어느 정도 불가피한 존재입니다.
하지만 더 이상 사용하지 않는 쿠키는 삭제할 수 있습니다. 웹사이트를 가끔씩만 방문한다면 특정 웹사이트의 브라우저 쿠키를 삭제하는 것이 단점보다 장점이 더 많다고 해도 과언이 아닙니다. 세션 하이재킹의 작동 방식을 고려하면, 브라우저 쿠키를 삭제하면 대부분의 시도를 차단할 수 있습니다.
세션 하이재킹은 일반적으로 피싱, 악성코드 삽입 또는 패킷 스니핑 공격을 통해 발생합니다. 해커는 가짜 로그인 링크를 보내 세션 쿠키에 대한 부정 접근을 시도하거나, 보안되지 않은 공용 Wi-Fi 네트워크를 사용하는 동안 데이터를 가로채 정보를 획득할 수도 있습니다.
일부 세션 하이재커는 브라우저에 저장된 토큰을 악용하려고 시도합니다. 이럴 때 쿠키를 정기적으로 삭제하는 것이 유용합니다. 쿠키를 정기적으로 삭제하면 사용할 정보가 줄어들고, 2주 전 은행 로그인 정보가 해커에게 노출되지 않도록 하면 심각한 상황을 예방할 수 있습니다.
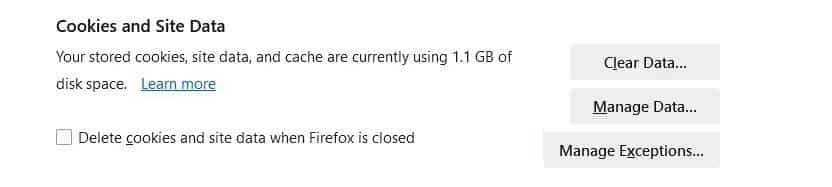
브라우저에서 쿠키를 삭제하면 분명히 몇 가지 이점이 있습니다. 컴퓨터를 물리적으로 사용하려는 사람의 무단 접근을 방지하는 데 도움이 될 수 있습니다. 쿠키를 정기적으로 삭제하는 가장 좋은 방법은 탭을 닫거나 닫을 때 쿠키가 자동으로 삭제되도록 브라우저를 설정하는 것입니다. Firefox에서 설정을 변경하여 개인 정보 보호 및 보안을 개선하는 방법.



세션 하이재킹을 방지하는 다른 방법
세션 하이재킹을 완전히 방지하는 것은 불가능하지만, 올바른 사이버 보안 습관을 실천하면 공격 성공 가능성을 줄일 수 있습니다. 브라우저 쿠키를 삭제하는 것 외에도 세션 하이재킹을 예방하는 데 도움이 되는 몇 가지 습관을 소개합니다.
HTTPS 연결만 사용하세요.
HTTPS(Hypertext Transfer Protocol Secure)는 안전하지 않은 HTTP 프로토콜에 비해 크게 향상된 기능입니다. 안타깝게도 HTTP는 여전히 웹에서 널리 사용되고 있으며, 많은 해커가 이를 악용하여 세션 쿠키를 훔치는 악성 스크립트를 실행합니다.
많은 바이러스 백신 애플리케이션과 VPN은 브라우저를 HTTPS 버전의 웹사이트로 자동 리디렉션하는 설정을 제공합니다. 애플리케이션에서 이 기능을 제공하는지 확인하고, 제공하는 경우 활성화하세요. 다음 주문 전에 시도해야 할 온라인 쇼핑 도구.
다중 요소 인증 설정
세션 하이재킹은 여러 형태의 다중 인증(MFA)을 우회할 수 있지만, 계정에 MFA를 추가하는 것은 나쁘지 않습니다. 피싱 및 기타 특정 유형의 세션 하이재킹 공격의 효과를 떨어뜨릴 수 있습니다.
물론 모든 다중 인증 방식이 똑같이 강력한 것은 아닙니다. 이를 허용하는 모든 웹사이트에서는 물리적 인증 장치나 인증 앱을 사용해야 합니다. 이러한 옵션을 사용할 수 없는 경우 이메일이나 SMS를 인증 솔루션으로 사용할 수 있으며, 2단계 인증을 전혀 사용하지 않는 것보다는 훨씬 낫습니다! 확인해 보세요. 무선 해킹이란 무엇이고, 어떻게 자신을 보호할 수 있나요?.
계정의 활성 세션을 확인하세요
많은 웹사이트의 설정이나 개인정보 보호 패널에 계정의 모든 활성 로그인 세션을 볼 수 있는 탭이 있습니다. 이러한 설정은 일반적으로 여러 기기에서만 적용됩니다. 스마트폰 로그인일 수도 있고, 몇 주 전에 빌린 노트북을 사용하면서 남은 세션일 수도 있습니다.
이러한 세션을 정기적으로 종료하는 것은 세션 하이재킹을 방지하는 좋은 방법입니다. 세션을 삭제하면 해당 세션을 사용했을 가능성이 있는 해커를 즉시 제거할 수 있습니다. 페이스북과 같은 웹사이트에서 의심스러운 활성 세션을 발견하면 즉시 비밀번호를 변경해야 합니다.
웹에서는 조심하세요
앞서 언급했듯이 모든 유형의 세션 하이재킹 공격을 피할 수 있는 방법은 없지만, 공격받을 가능성을 줄이기 위해 좋은 습관을 들이는 것은 가능합니다. 최신 사이버 보안 권장 사항을 지속적으로 숙지하고 일상 생활에서 실천하는 것이 좋습니다.
상식적인 습관은 공격이 발생할 수 있는 상황을 피하는 데 효과적입니다. 예를 들어, 의심스러운 이메일을 열거나 이상한 링크를 클릭하지 않아야 합니다. 승인되지 않은 공용 Wi-Fi 네트워크에서 민감한 데이터를 사용하지 않아야 하며, 기기를 방치하거나 잠근 상태로 두지 않아야 합니다. 인공지능과 개인정보 보호 위험: 자동화된 세상에서 데이터 보호하기.
올바른 사이버 위생 실천
세션 하이재킹 공격은 날이 갈수록 더욱 정교해지고 있습니다. 안타깝게도 앞으로 어떤 형태가 될지, 해커들이 어떤 수법을 사용할지 예측할 수 없습니다. 모든 침해를 피할 수는 없지만, 좋은 습관을 들이면 온라인에서 안전을 유지할 수 있습니다. 지금 바로 확인해 보세요. 온라인에서 안전을 유지하기 위해 따라야 할 행동 안전 지침.