프로세스는 Windows에서 필수적이고 필수적인 부분이며, 작업 관리자에서 수십 또는 수백 개의 프로세스를 보는 것은 드문 일이 아닙니다. 각 프로세스는 실행 중인 애플리케이션이거나 그 일부입니다. 안타깝게도 맬웨어 제작자는 이 사실을 알고 있으며, 합법적인 프로세스 이름 뒤에 악성 코드를 숨기는 것으로 알려져 있습니다.
다음은 해킹 또는 복제되는 가장 흔한 프로세스 몇 가지와 해당 프로세스의 위치, 그리고 악성 버전을 발견하는 방법입니다. 다음 링크를 확인해 보세요. 악성 소프트웨어는 어떻게 앱 스토어에 침투하는가?
로압 스리유에스
1. svchost.exe
서비스 호스트(Svchost.exe)는 공유 서비스 프로세스입니다. 여러 다른 Windows 서비스가 프로세스를 공유할 수 있도록 합니다. 이를 통해 리소스 사용량을 줄이고 시스템 효율성을 높일 수 있습니다. 작업 관리자에 Svchost.exe가 두 개 이상 표시되는 경우가 많지만, 이는 정상적인 현상입니다. 이러한 파일 중 하나 이상이 맬웨어에 의해 손상되면 성능이 크게 저하될 수 있습니다.
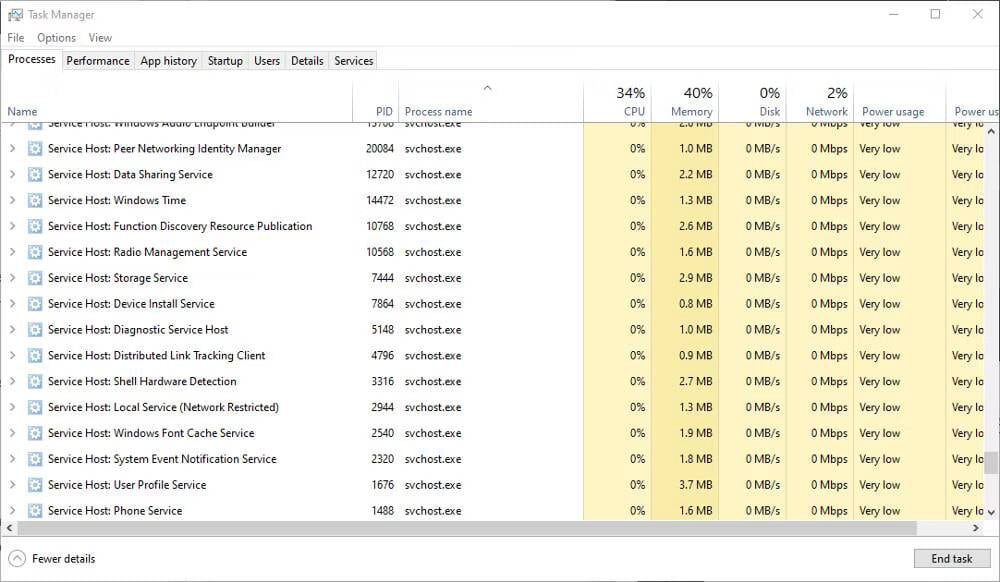
합법적인 svchost 파일은 다음 경로에서 찾을 수 있습니다.
C : \ WINDOWS \ System32
프로세스가 해킹당했다고 의심되는 경우 다음 경로를 확인하세요.
C : \ Windows \ Temp
여기에 svchost.exe 파일이 있다면 악성 파일일 수 있습니다. 바이러스 백신 프로그램으로 파일을 검사하고 필요한 경우 격리하세요. svchost.exe란 무엇인가요? 안전한가요 아니면 중지해야 하나요?
2. 익스플로러.exe
Explorer.exe는 눈에 보이는 그래픽 셸을 담당합니다. 이 프로그램이 없다면 작업 표시줄, 시작 메뉴, 파일 관리자, 심지어 바탕 화면도 없을 것입니다. 따라서 Windows의 필수 요소이며 비활성화할 수 없습니다.
trojan.w32.ZAPCHAST를 포함하여 많은 바이러스가 Explorer.exe 파일 이름을 이용하여 숨길 수 있습니다. 정상 파일은 다음 경로에 있습니다.
C : \ WINDOWS
System32에서 발견되면 반드시 선호하는 바이러스 백신 프로그램으로 검사해야 합니다.
3.winlogon.exe
Winlogon.exe 프로세스는 Windows의 필수적인 부분입니다. 로그온 시 사용자 프로필을 로드하고 화면보호기가 실행 중일 때 컴퓨터를 잠그는 등의 작업을 처리합니다. 하지만 보안 관련 작업을 처리하기 때문에 Windows 로그온과 winlogon.exe 프로세스는 일반적인 위협의 표적이 됩니다.
Vundo를 포함한 많은 트로이 목마 바이러스는 파일 내부에 숨겨져 있거나 winlogon.exe로 위장될 수 있습니다. Winlogon.exe 파일의 일반적인 위치는 다음과 같습니다.
C : \ WINDOWS \ System32
다른 경로에서 발견하면 다음과 같이 해로울 수 있습니다.
C:\Windows\WinSecurity
프로세스가 하이재킹당했다는 확실한 징후 중 하나는 비정상적으로 높은 메모리 사용량입니다.
바이러스와 맬웨어는 Windows 프로세스 뒤에만 숨어 있는 것이 아닙니다. 다음은 바이러스와 맬웨어가 Windows 프로세스 뒤에 숨어 있을 수 있는 몇 가지 방법입니다. 컴퓨터에서 맬웨어가 감지되지 않고 숨겨집니다..
4.Csrss.exe
클라이언트/서버 런타임 하위 시스템(Csrss.exe)은 Windows의 핵심 프로세스입니다. 최신 Windows 버전에서는 널리 사용되지 않지만, 시스템에 필수적이며 비활성화할 수 없습니다.
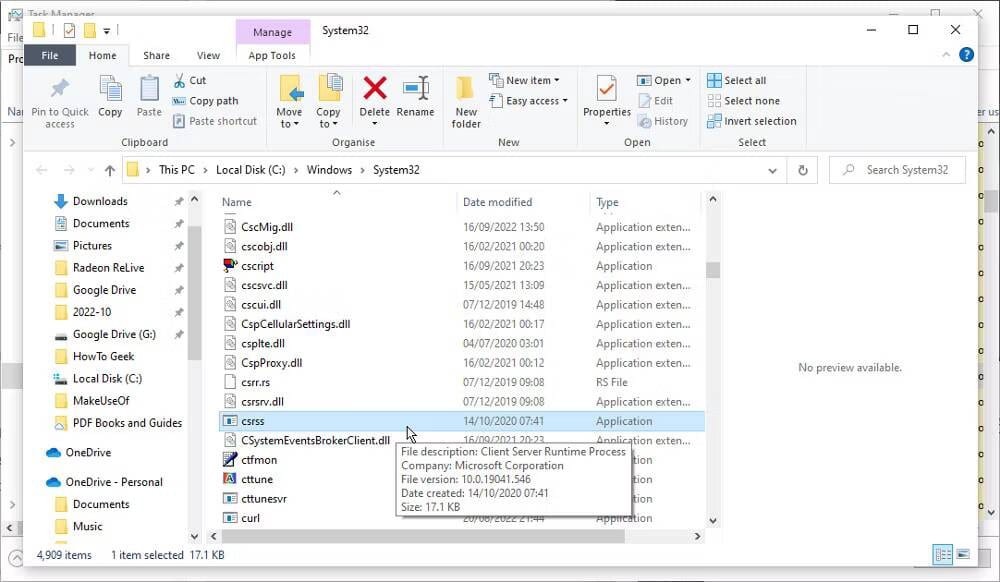
Nimda.E 바이러스는 Csrss.exe 프로세스를 모방하는 것으로 알려져 있지만, 이것이 유일한 잠재적 위협은 아닙니다. 정상적인 파일은 System32 또는 SysWOW64 폴더에 있어야 합니다. 작업 관리자에서 Csrss.exe 프로세스를 마우스 오른쪽 버튼으로 클릭하고 파일 위치 열기다른 곳에 있는 경우 악성 파일일 가능성이 높습니다. 확인하세요. Windows의 Csrss.Exe란 무엇이고 안전한가요?
5. Lsass.exe
lsass.exe는 Windows 보안 정책을 담당하는 필수 프로세스입니다. 로그인 이름과 비밀번호를 확인하는 등 다양한 보안 조치를 취합니다. 이 프로세스가 하이재킹될 가능성은 낮습니다. 제대로 실행되지 않으면 일반적으로 컴퓨터에서 자동으로 로그아웃됩니다. 그러나 바이러스는 이 파일 이름을 사용하여 사용자를 숨기는 것으로 알려져 있습니다.
다음 경로에서 Lsass.exe 파일을 찾으세요.
C : \ WINDOWS \ System32
여기가 당신이 그것을 찾을 수 있는 유일한 장소입니다. 다른 곳에서, 예를 들어 C:\Windows\시스템 أو C : \ 프로그램 파일 , 의심스러운 행동을 하고 바이러스 백신 프로그램으로 파일을 검사하세요. 기기 해킹이란 무엇이고, 이에 대해 우려해야 할까요?
6. 서비스.exe
Services.exe 프로세스는 여러 필수 Windows 서비스를 시작하고 중지하는 역할을 합니다. 이 목록의 다른 Windows 프로세스와 마찬가지로, 이 프로세스는 바이러스와 맬웨어의 표적이 됩니다. 바이러스와 맬웨어가 눈에 띄지 않게 숨어 있기 때문입니다.
파일이 손상되면 컴퓨터를 시작하고 종료하는 데 문제가 발생할 수 있습니다. System32 폴더에서 실제 Services.exe 파일을 찾아보세요. 다음 경로와 같이 다른 곳에 있는 경우:
C:\Windows\ConnectionStatus
해당 파일이 바이러스일 수 있습니다.
여기에 나열된 프로세스는 Windows의 원활한 작동에 필수적입니다. 하지만 모든 프로세스가 필수적인 것은 아니며, 성능 향상을 위해 필수적이지 않은 프로세스 중 상당수는 종료할 수도 있습니다.
7. 스풀v.exe
Windows 인쇄 스풀러 서비스(Spoolsv.exe)는 인쇄 인터페이스의 중요한 부분입니다. 백그라운드에서 실행되어 필요할 때 인쇄 대기열과 같은 작업을 관리합니다. 이 프로세스는 연결된 프린터에 의존하지 않으므로 작업 관리자에 표시되는 것을 당연하게 생각할 수 있습니다.
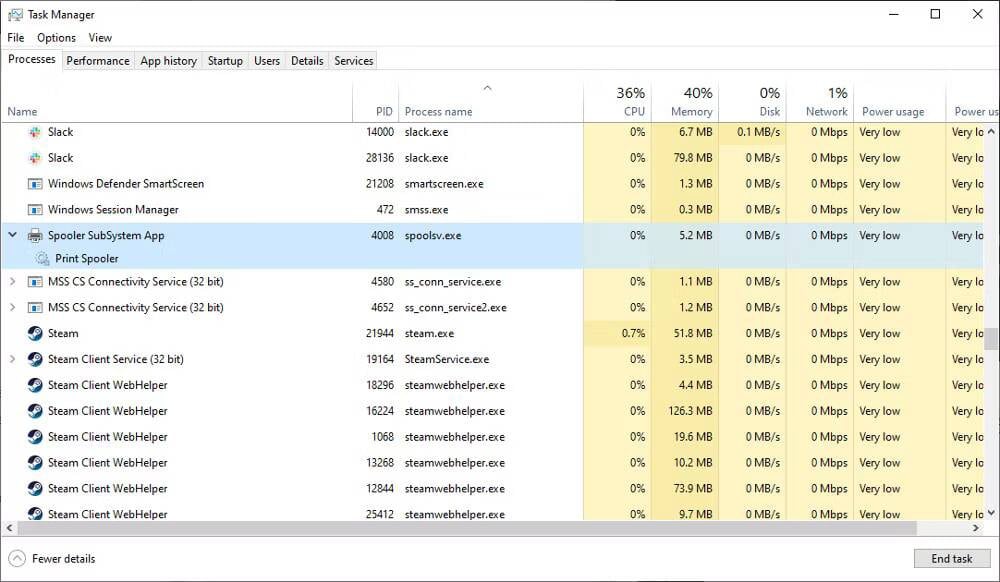
아마도 Spoolsv.exe는 쉽게 간과되기 때문에, 바이러스는 이 이름을 빌려서 합법적인 것처럼 보이게 할 수 있습니다. 실제 spools 파일은 다음 경로에서 찾을 수 있습니다.
C : \ WINDOWS \ System32
가짜 파일은 종종 다음과 같이 나타납니다. C : \ WINDOWS 또는 사용자 프로필 폴더에서 확인하세요. 어떤 Windows 프로세스를 안전하게 종료하여 성능을 향상시킬 수 있나요?
거래가 합법적인지 어떻게 확인하나요?
작업 관리자는 의심스러운 활동을 찾을 때 든든한 동반자가 되어 줍니다. 감염된 프로세스는 종종 비정상적으로 작동하여 평소보다 더 많은 전력, 메모리, CPU를 소모합니다. 하지만 항상 그런 것은 아니므로, 프로세스의 정상 여부를 확인하는 몇 가지 다른 방법을 소개합니다.
여기에 나열된 대부분의 기본 프로세스는 System32 폴더에만 나타납니다. 작업 관리자에서 의심스러운 파일의 위치를 쉽게 확인할 수 있습니다. 프로세스를 마우스 오른쪽 버튼으로 클릭하고 파일 위치 열기. 열리는 폴더의 경로를 확인하여 파일이 올바른 위치에 있는지 확인하세요.
파일이 정상인지 확인하는 또 다른 방법은 파일 크기를 확인하는 것입니다. 이러한 기본 프로세스의 .exe 파일 크기는 대부분 200KB 미만입니다. 작업 관리자에서 프로세스 이름을 마우스 오른쪽 버튼으로 클릭하고 ئصائص 크기를 살펴보세요. 비정상적으로 크다면, 더 자세히 살펴보고 안전한지 확인하세요.
EXE 파일의 인증서도 확인해 보세요. 원본 파일에는 Microsoft에서 발급한 보안 인증서가 있습니다. 다른 인증서가 발견되면 악성 코드일 가능성이 높습니다.
최신 바이러스 백신 프로그램으로 의심스러운 파일을 검사하는 것은 절대 해서는 안 됩니다. 감염된 것으로 표시된 파일은 격리하고 제거해야 합니다. 다행히 최신 Windows 버전에는 Microsoft Defender가 기본으로 제공되므로, 이 기능을 숙지하는 것이 좋습니다. 파일을 확인하는 방법 또는 Microsoft Defender를 사용하여 의심스러운 파일을 발견했는지 확인하기 위해 단일 폴더를 사용할 수 있습니다. Windows에서 실행 중인 프로세스 목록을 저장하는 방법.
바이러스를 숨길 수 있는 Windows 프로세스
Windows 컴퓨터를 맬웨어와 바이러스로부터 안전하게 보호하는 방법 중 하나는 맬웨어와 바이러스가 어디에 숨어 있는지 아는 것입니다. 악성 파일은 CPU와 메모리를 많이 소모하여 이상하게 동작하는 경우가 있습니다. 하지만 항상 그런 것은 아닙니다. 따라서 다른 방법으로 의심스러운 파일을 감지하는 것이 유용한 기술입니다. 지금 확인해 보세요. Windows에서 GPU 사용률이 100%에 도달했나요? 해결 방법.