윈도우에서 리눅스 부팅 항목이 처음 삭제된 것은 아무런 충돌이나 경고, 오류 메시지 없이 갑자기 발생했습니다. 윈도우를 업데이트했을 뿐인데, 컴퓨터를 켜니 리눅스가 아예 설치되지 않은 것처럼 윈도우로 바로 부팅되었습니다. 모든 파티션은 그대로 유지되었지만 펌웨어는 삭제되었습니다.

두 대의 비행기를 동시에 이륙시키는 것은 쉽습니다.하지만 이러한 시스템은 단일 EFI 시스템 파티션을 공유하고, UEFI 부팅 변수를 수정하고, TPM 기반 보안을 처리하며, 서로 완전히 신뢰하지 않는 파일 시스템을 관리합니다. 따라서 이를 일반적인 설치처럼 취급하면 비용이 많이 들 수 있습니다.
로압 스리유에스
EFI 시스템 파티션을 백업하고 이해하지 못함
이 작은 FAT32 파티션이 부팅될 시스템을 결정합니다.

EFI 시스템 파티션은 일반적으로 100MB에서 512MB 사이이며, 최신 컴퓨터에서는 대개 FAT32 형식으로 포맷됩니다. 이는 Windows 디스크 관리에서 EFI 시스템 파티션으로 표시되며, Linux는 이를 로드합니다. / boot / efi이 섹션에는 가이드가 포함되어 있습니다. EFI마이크로소프트부트우분투 설치 후, 가이드 EFIubuntuEFI 시스템 섹션에는 Windows 부트 관리자와 GRUB의 EFI 바이너리가 포함되어 있으며, 운영 체제가 시작되기 전에 이러한 파일들이 먼저 이 사이트에서 다운로드됩니다.
하지만 ESP에 저장된 파일 외에도 부팅 체인은 올바른 파티션 ID에 의존합니다. GRUB 설정 파일인 grub.cfg가 UUID(범용 고유 식별자)를 참조하기 때문입니다. UUID는 특히 디스크 복제, SSD 교체 또는 파티션 레이아웃 변경 시 매우 중요합니다. ESP는 단순히 파일 컨테이너 역할만 하는 것이 아니라 펌웨어에 저장된 UEFI NVRAM 변수와 함께 부팅 시스템의 필수적인 구성 요소입니다.
USB 드라이브를 직접 사용하여 GRUB을 재설치함으로써 결함이 있는 멀티부팅 환경을 수정하려고 시도했습니다. chroot 그것만으로는 완전하지 않습니다. 컴퓨터가 대규모 복구를 거치면 ESP 파일을 덮어쓰는 것 외에도 Windows는 펌웨어의 UEFI 변수를 수정합니다. 이 과정에서 Windows 부트 관리자의 우선순위가 변경되므로, 복구 후 BIOS/UEFI 부팅 순서를 확인하는 것이 필수적입니다. 단순히 파일을 복원하는 것만으로는 펌웨어의 부팅 순서가 복원되지 않기 때문입니다.
제가 생각하는 이상적인 해결책은 ESP 파티션 자체를 두 번 백업하는 것입니다. 한 번은 Windows용으로만 백업하고, 두 번째는 듀얼 부팅이 제대로 작동하는지 확인한 후 백업하는 것입니다. 방법은 간단합니다. 백업하고, 수정하고, 다시 백업하는 것입니다. 문제가 발생하면 바로 백업할 수 있습니다. Clonezilla 펌웨어에서 부팅 순서를 확정하기 전에 ESP 이미지를 복원하려면 100~512MB 크기의 파티션을 복원하십시오. 이는 부팅 항목을 수동으로 생성하는 것보다 빠르고 안정적인 방법입니다. ESP 파티션 백업 없이 듀얼 부팅을 수행하는 경우, 다음 문제는 단순히 업데이트 과정에서 발생할 수 있습니다.
BitLocker, Secure Boot 및 TPM 상태가 관리되지 않은 상태로 남아 있습니다.
윈도우 보안은 부팅 체인을 제어한다고 가정합니다.
Windows 11은 일반적으로 새 시스템이나 사전 설치된 시스템, 특히 마더보드의 보안 칩인 TPM 2.0이 있는 시스템에서 BitLocker를 기본적으로 활성화합니다. BitLocker는 디스크 암호 해독을 부트로더와 펌웨어 구성의 무결성과 연결하는데, 이 두 가지는 부팅 시 측정되는 요소입니다. 운영 체제는 이 두 가지 측정값 중 하나라도 변경되면 변조가 발생했다고 판단하고, TPM은 기본 볼륨 키 해제를 거부합니다.
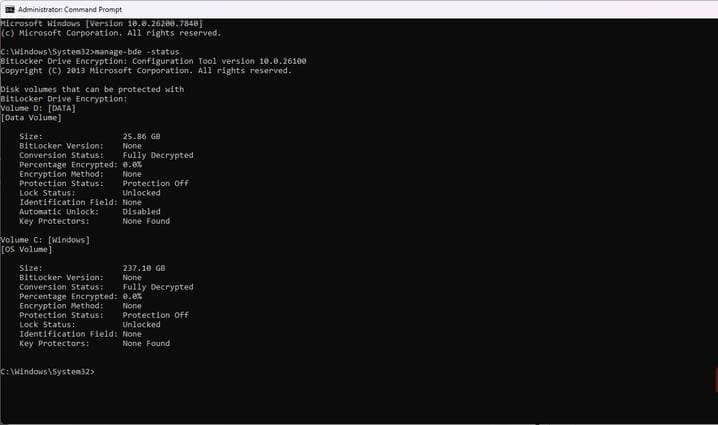
BitLocker를 일시 중지하거나 비활성화할 수 있지만, 둘 사이에는 중요한 차이점이 있습니다. 일시 중지는 드라이브를 암호 해제하거나 TPM에서 연결을 해제하지 않는 임시적인 기능입니다. 반면, 비활성화는 드라이브의 암호를 완전히 해제하는 과정이며, 파티션 크기를 조정하거나 부팅 구성을 변경해야 하는 경우에 더 나은 옵션입니다. 아래 명령어를 실행하여 Windows 시스템에서 BitLocker 상태를 확인할 수 있습니다.
manage-bde -status
다음 명령어를 실행하여 BitLocker를 비활성화하십시오. manage-bde -off C:
또 다른 고려 사항은 보안 부팅(Secure Boot)입니다. 우분투, 오픈서스, 페도라와 같은 주요 배포판은 서명된 부트로더를 지원하므로 보안 부팅을 사용할 수 있습니다. 그러나 일부 배포판은 서명된 부트로더가 없어 보안 부팅이 제대로 작동하지 않을 수 있습니다. 보안 부팅이 활성화된 경우 기본 복구 도구가 어떻게 작동할지 보장할 수 없습니다. 저는 설치 전에 보안 부팅을 비활성화했습니다. 그렇다고 해서 Linux가 보안 부팅과 함께 작동하지 않는다는 의미는 아니지만, 복구 과정이 예측 불가능해질 수 있습니다.
TPM의 진정한 문제는 드라이브 교체에서 발생합니다. 제가 SSD를 교체한 일부 시스템에서는 Windows가 이전 부팅 컨텍스트를 덮어쓰는 것을 목격했습니다. 이로 인해 암호 인증이 강제 적용되고 부팅 우선순위가 변경됩니다. 따라서 Linux가 완전히 삭제되지는 않았지만, 부팅 우선순위에서 밀려나게 됩니다. 두 운영 체제가 모두 설치된 후에는 TPM, Secure Boot 또는 펌웨어 보안 설정을 변경하지 마십시오. 이러한 작업은 중립적이지 않기 때문입니다. 두 운영 체제 설치 후 보안 설정을 고정하는 것은 안정성을 위해 필수적입니다.
Windows가 부트로더를 덮어쓰지 않는다고 가정합니다.
기능 업데이트 및 복구 시 UEFI 우선순위가 재설정됩니다.
윈도우 버전 업그레이드는 문제를 일으킵니다. 일반적으로 업그레이드 과정에서 장치의 UEFI 부팅 항목이 초기화됩니다. 업데이트 자체는 GRUB을 변경하지 않지만, 윈도우는 펌웨어의 NVRAM에서 GRUB의 우선순위를 낮추게 됩니다. 이로 인해 리눅스가 완전히 삭제된 것처럼 인식될 수 있습니다.
Windows 복구는 ESP 내의 부팅 구성 데이터를 재구축하고 Linux EFI 항목을 덮어쓰기 때문에 더 심각한 손상을 초래할 수 있습니다. Linux가 저장된 파티션은 그대로 유지될 수 있지만 펌웨어는 여전히 해당 파티션을 참조할 수 없을 수도 있습니다. 데이터는 보존되지만 부팅 경로는 파괴됩니다.
저는 일반적으로 컴퓨터에서 빠른 시작 기능을 비활성화합니다.한 가지 문제는 윈도우 커널을 최대 절전 모드 파일에 기록한 후 하이브리드 부팅을 수행하도록 펌웨어 플래그를 설정한다는 것입니다. 이 과정은 일반적인 부팅 메뉴 표시를 건너뛸 수 있기 때문에 시스템이 GRUB을 건너뛴 것처럼 보입니다.
주요 업데이트 후 Windows가 우선순위를 변경하는 것을 영구적으로 막을 수는 없을 것입니다. 따라서 절차적인 방어책을 마련해야 합니다. ESP(Extended Service Provider)의 최신 백업을 유지하고, 기능 업그레이드 후 부팅 순서를 확인하며, 간헐적인 변경이 발생할 수 있음을 예상해야 합니다. 듀얼 부팅을 예측 가능하게 만드는 유일한 방법은 Windows가 공유 부팅 인프라를 유지 관리하지 않을 것이라고 가정하는 것입니다.
파티션과 공유 파일 시스템을 가볍게 여기지 마세요
운영 체제 전체에서 NTFS 크기 및 저장 용량을 변경하려면 신중한 접근이 필요합니다.
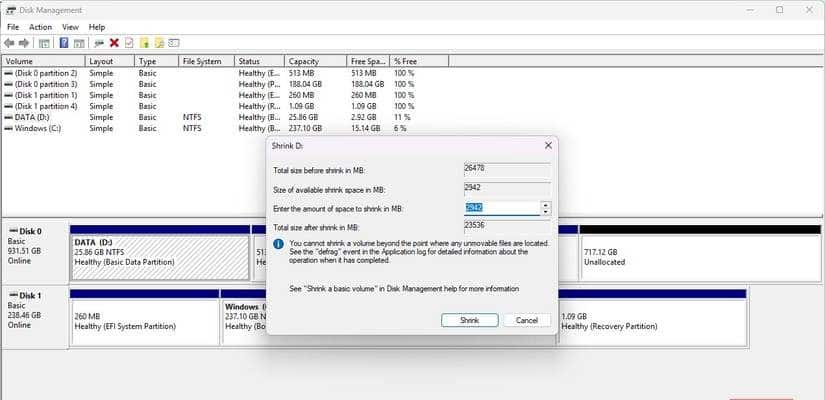
Windows 파티션을 안전하게 축소하는 것은 매우 중요합니다. NTFS 파티션이 완전히 안전한 상태가 아니면 크기를 조정할 수 없기 때문입니다. 빠른 시작은 기본적으로 활성화되어 있으며, 이로 인해 NTFS 파티션이 부분 절전 모드로 남아 손상 위험이 높아집니다. 따라서 빠른 시작과 최대 절전 모드를 비활성화하고 BitLocker 암호를 완전히 해제해야만 Windows 디스크 관리자를 사용하여 안전하게 파티션을 축소할 수 있습니다. 저는 항상 작업 후 chkdsk를 실행하여 안전성을 확인합니다.
윈도우는 네 부분으로 구성되어 있으며, 각 부분에 주의를 기울여야 합니다.
- EFI(FAT32) 시스템 파티션
- Microsoft 예약 섹션(숨겨짐, 약 16MB)
- Windows C: (NTFS)
- 때때로 Windows 복구 파티션이 문제가 될 수 있습니다.
리눅스 도구에서는 예약된 마이크로소프트 파티션을 볼 수 있지만, 윈도우에서는 숨겨져 있습니다. 기술적으로는 삭제할 수 있지만, 윈도우 디스크 관리에 대한 이해가 부족한 경우 삭제하는 것은 심각한 실수가 될 수 있습니다. 해당 파티션은 일부 디스크 작업에 필수적이며 메타데이터를 관리하기 때문입니다.
데이터 복구 과정에서 Windows는 ext4 또는 Btrfs 파일 시스템을 인식하지 못하기 때문에 지정되지 않은 파일로 처리할 가능성이 높습니다. NTFS는 공유 데이터에 적합한 옵션입니다. 그러나 Windows가 종료된 상태에서 Linux가 해당 NTFS 파티션을 읽기/쓰기 모드로 마운트하면 데이터 손상이 발생할 수 있습니다. 가장 이상적인 해결책은 "빠른 시작" 없이 리눅스 부팅 전에 시스템을 완전히 종료하는 것입니다..
듀얼 부팅은 어떤 점에서 실패하는가?
듀얼 부팅이 실패하는 경우는 흔히 펌웨어, 암호화 및 파일 시스템 제한 때문입니다. 이러한 경우에는 특별한 예방 조치를 취해야 합니다. ESP 백업, 펌웨어 보안 상태 동결, Windows 부팅 순서 재설정, NTFS 파일 시스템 처리 등을 통해 문제를 방지할 수 있습니다.