여러 Linux 배포판 중 하나를 사용하고 계신가요? 그렇다면 Arch, Debian, Fedora 등 가장 인기 있는 Linux 배포판 다수에 영향을 미치는 보안 문제가 발생했다는 사실을 알고 계실 것입니다.
XZ Utils 백도어는 수백만 개의 인기 Linux 배포판에 영향을 미치는 심각한 문제입니다. 여기에서는 기기를 안전하게 보호하는 방법을 설명합니다. 백도어 바이러스란 무엇인가요? 백도어 공격으로부터 보호하는 방법.

로압 스리유에스
XZ Utils의 백도어는 무엇인가요?
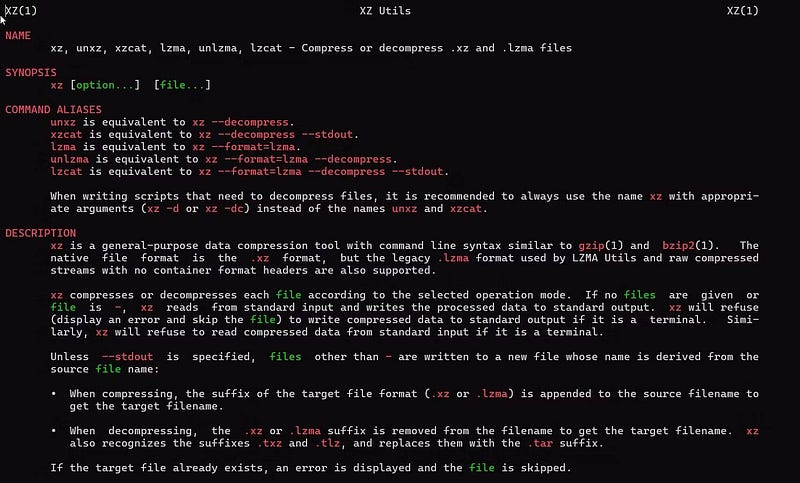
XZ Utils는 ZIP과 유사한 파일 압축 및 압축 해제 유틸리티를 제공하는 오픈 소스 패키지로, Linux 배포판에 널리 배포되어 있습니다. 백도어가 노출되기 전까지 이 패키지는 Linux 커뮤니티에서 효율성으로 높은 평판을 얻었습니다.
XZ Utils 백도어는 도구의 보편성과 공격자가 오픈 소스 생태계에 침투할 수 있었던 방식으로 인해 많은 주목을 받았습니다.
백도어 공격은 해커가 수년에 걸쳐 장기전을 벌인 사례로 보입니다. "지아 탄(Jia Tan)"이라는 가명을 사용했지만 신원은 확인되지 않은 것으로 보이는 공격자는 XZ 최초 개발자인 라세 콜린(Lasse Collin)에게 연락했는데, 그의 기기 업데이트 일정이 지연되고 있었습니다. 콜린은 정신 건강 문제를 이유로 잠재적 공범의 압력이 거세지자 결국 해커에게 양육권을 넘겼다고 합니다. 롭 멘싱.
용의자는 리눅스 시스템에서 원격 접속에 널리 사용되는 SSH에 접속하기 위해 백도어를 삽입했습니다. 마이크로소프트 개발자 안드레아스 프로인트가 SSH의 예상보다 낮은 성능에 감명받지 않았다면 이 문제는 눈에 띄지 않았을 것입니다. 이 문제는 5.6.0과 5.6.1 버전에서 발생한 것으로 추적되었습니다.
이 백도어는 해커가 원격 시스템을 제어할 수 있도록 허용하며, XZ와 SSH의 보편성을 고려할 때 대규모 공격이 가능했을 것입니다. XZ 백도어가 발견되자 GitHub은 수석 개발자의 계정을 폐쇄했고, 프로젝트 홈페이지는 사라졌습니다.
해커가 자신의 흔적을 감추는 데 성공한 것과 오픈 소스 개발자 역할을 맡은 그의 기술로 인해 보안 연구원들 사이에서는 러시아나 중국과 같은 국가가 백도어를 구현했을 것이라는 추측이 나오고 있지만, 웹사이트에 따르면 아직 결정적인 증거는 없다고 합니다. 유선.
어떤 Linux 배포판이 XZ Utils 백도어의 영향을 받습니까?
XZ 백도어는 기업 환경에서 가장 널리 사용되는 Red Hat 및 Debian/Ubuntu 배포판을 주로 공격했습니다. 그러나 Arch Linux, Gentoo, Fedora, 그리고 Debian의 Testing 및 Unstable 버전과 같은 최신 소프트웨어가 포함된 배포판이 가장 큰 피해를 입었는데, 이러한 배포판에는 XZ의 영향을 받는 버전이 포함되어 있을 가능성이 더 높았기 때문입니다.



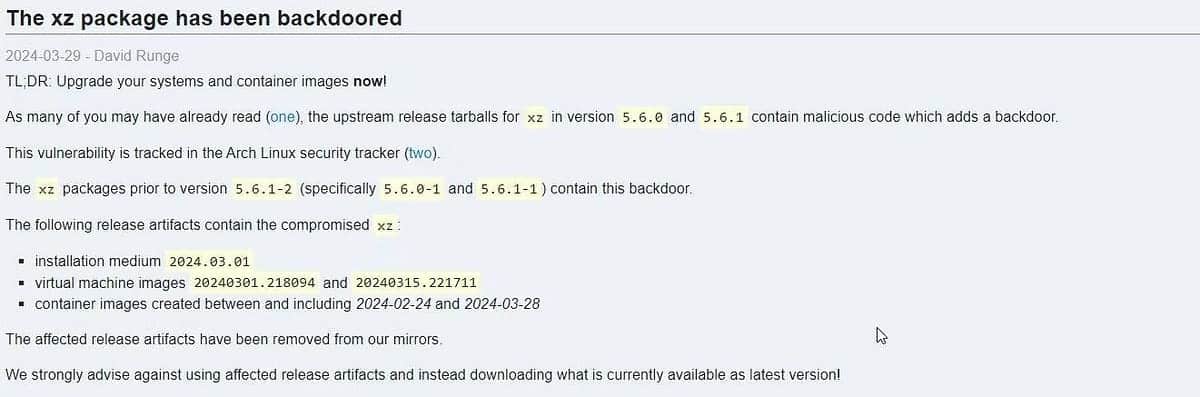
엔터프라이즈 리눅스 배포판은 안정적인 배포판을 선호하는 경향이 있으므로, 현재로서는 영향을 받지 않는 것으로 보입니다. 데비안은 웹사이트에서 기본적으로 다운로드할 수 있는 안정적인 릴리스는 영향을 받지 않는다고 밝혔습니다. Red Hat Enterprise Linux와 Ubuntu도 영향을 받지 않는 것으로 보입니다.
XZ Utils 백도어로부터 Linux 장치를 보호하는 방법
사용하는 배포판에 관계없이 단기적으로 자신을 보호하는 가장 좋은 방법은 패키지 관리자의 업데이트 유틸리티를 통해 최신 상태로 유지하는 것입니다. XZ 백도어가 발견되었을 때, Linux 배포판들은 신속하게 대응하여 필요한 경우 설치된 XZ 유틸리티를 다운그레이드하는 시스템 업데이트를 배포했습니다. 다음과 같은 고급 배포판은 아치 사용자들은 가능한 한 빨리 업데이트하시기 바랍니다.
이 공격은 다음과 같은 우려스러운 의문을 제기합니다. 오픈소스 프로젝트 관리다른 많은 오픈 소스 프로젝트와 마찬가지로 XZ Utils는 한 명의 무보수 개발자가 관리하는 널리 사용되는 소프트웨어입니다. 이와 유사한 문제로 2014년 OpenSSH에 영향을 미친 Heartbleed 버그가 발생했습니다.
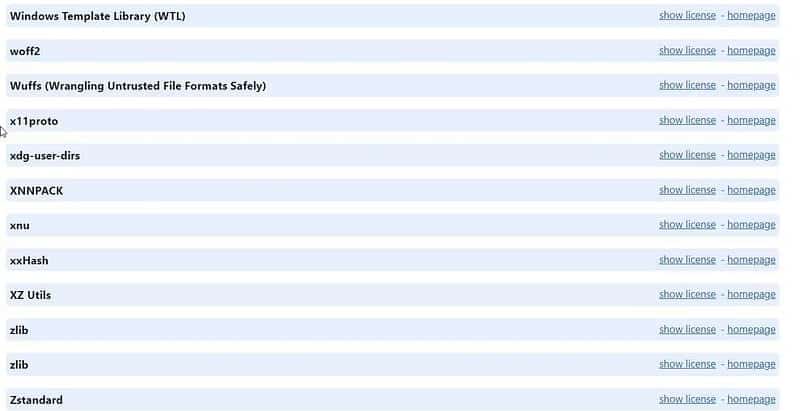
이러한 프로젝트는 거의 모든 Linux 배포판에 포함되어 있으며, 이러한 오픈 소스 프로젝트는 상업용 독점 애플리케이션에서도 흔히 볼 수 있습니다. Spotify나 Google Chrome과 같은 많은 인기 애플리케이션의 "정보" 섹션을 살펴보면 이러한 애플리케이션 역시 내부적으로 수많은 오픈 소스 구성 요소를 사용하고 있음을 알 수 있습니다. XZ Utils는 Chrome에 포함되어 있습니다.
개발자들은 이러한 도구를 사용하여 프로그램의 모든 부분을 처음부터 작성하지 않아도 되므로 작업이 훨씬 수월해집니다.
앞으로 사용자와 기업은 자신이 의존하는 오픈 소스 애플리케이션과의 관계를 재평가해야 할 것입니다. 이는 오픈 소스 개발자에 대한 엄격한 감시부터 개발자에 대한 보상 방안 모색까지 다양할 수 있다고 그는 제안합니다. 롭 멘싱그래서 그들은 너무 피로해지지 않습니다.
이번 공격 이후 오픈소스 개발에 대한 감시가 더욱 강화될 것이 거의 확실해 보입니다. 지금 바로 확인해 보세요. 의료기관을 겨냥한 사이버 공격: 발생 원인과 대처 방안.