피싱 공격은 가장 위험한 사이버 사기 유형 중 하나로, 악성 코드 공격으로부터 기기를 보호한다고 주장하는 가짜 서비스로 위장합니다. 이러한 위협에 대응하기 위해 Microsoft는 첨단 머신러닝 기술을 기반으로 한 피싱 차단 기능을 Edge 브라우저에 추가했습니다.

로압 스리유에스
AI 기반 맬웨어 공격으로부터 Edge를 보호하세요
마이크로소프트는 엣지 브라우저용 스케어웨어 차단기를 출시했습니다. 이 기능은 인공지능을 활용하여 이러한 사기 시도를 정확히 차단합니다. 스케어웨어 공격은 브라우저를 조작하여 시스템이 손상되었음을 알리는 팝업 창을 표시하는 사기 유형입니다. 사기꾼은 Windows 지원과 같은 기술 지원 서비스를 사칭하여 즉시 전화해 달라고 요청합니다. 아이러니하게도, 이러한 전화는 공격자가 사용자의 컴퓨터에 접근하여 악성 코드를 심는 데 사용됩니다. 스케어웨어 공격에 대한 자세한 내용.
마이크로소프트의 새로운 피싱 차단기의 유망한 기능은 사용자에게 신속하게 알림을 보내는 기능입니다. 이러한 유형의 사기는 일반적으로 사용자가 시스템을 멀웨어로부터 보호하려는 절박한 욕구를 악용하여 신속하게 조치를 취하도록 유도하기 때문에 이 기능이 매우 중요합니다. 이 기술은 브라우저 보안에 강력한 기능을 추가하여 정교한 온라인 사기 수법으로부터 사용자를 더욱 안전하게 보호합니다.
Microsoft의 새로운 "스케어웨어" 차단기는 어떻게 작동합니까?
Microsoft에 따르면, Scarebot Blocker는 악성 웹사이트로부터 사용자를 보호하는 Edge의 기존 보안 기능인 Microsoft Defender SmartScreen을 보완합니다. Scarebot Blocker는 인공지능을 사용하여 새 웹 페이지에서 전체 화면 모드나 컴퓨터 생성 음성 메시지와 같은 기존 Scarebot 공격의 징후를 검사합니다.
설명은 다음과 같습니다. Microsoft 블로그 머신 러닝 모델 기능:
이 모델은 컴퓨터 비전을 활용하여 사기 방지 기관에서 공유한 수천 건의 사기 사례를 전체 화면 페이지와 비교합니다. 이 모델은 이미지를 저장하거나 클라우드로 전송하지 않고 로컬에서 실행됩니다.
피싱 차단기는 사기와 유사한 행위를 감지하면 경고 메시지를 표시합니다. 이 경고 메시지를 사기 팝업과 어떻게 구분할 수 있을까요? 첫째, Microsoft 피싱 차단기의 알림에는 기술 지원 전화번호가 포함되어 있지 않습니다. 단순히 사이트가 의심스럽다는 내용과 다음 옵션을 제공할 뿐입니다. 페이지를 닫으세요 أو 후속 조치.
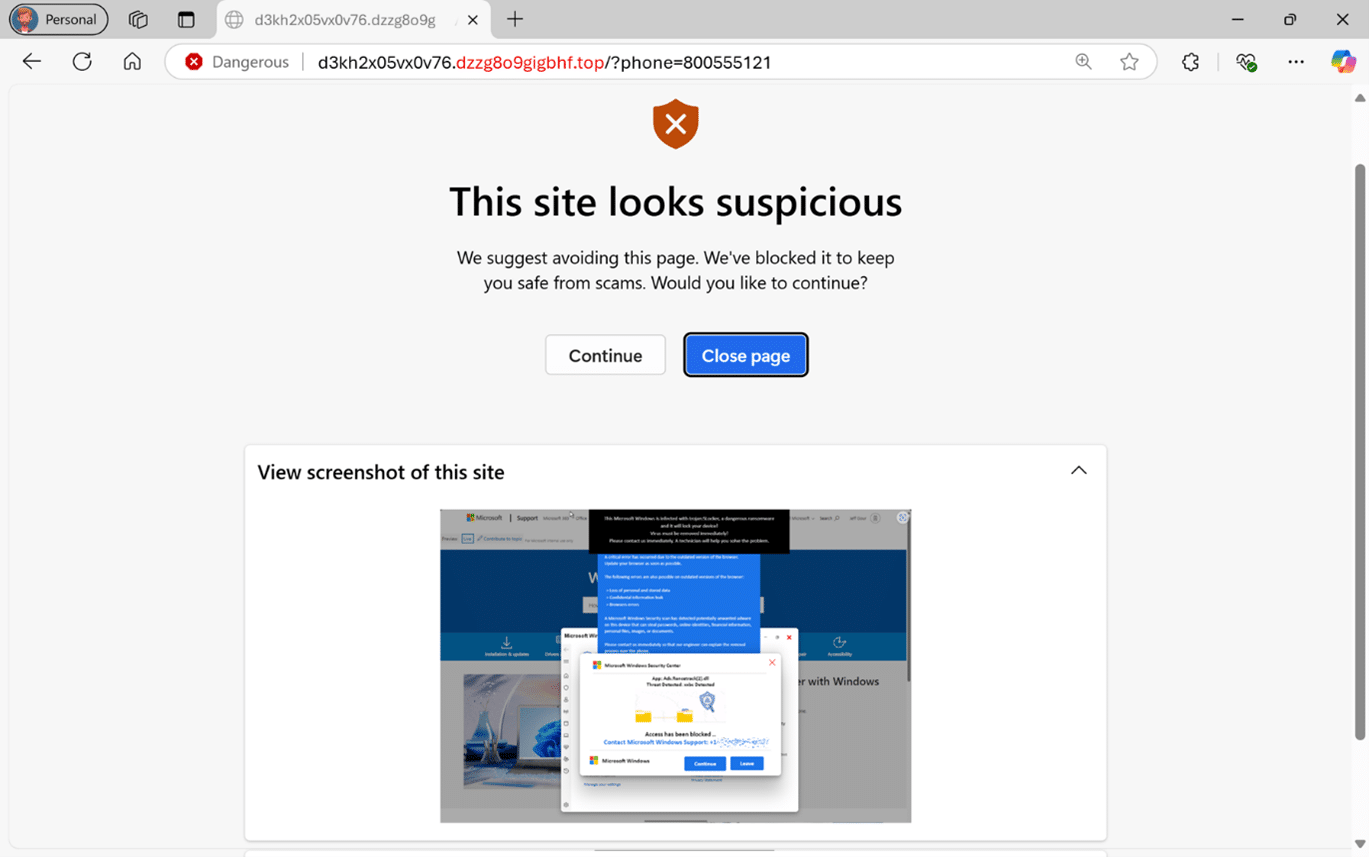
클릭해야 합니다 후속 조치 해당 사이트가 안전하다고 확신할 때만 가능합니다.
Microsoft Edge에서 "스케어웨어" 차단 기능을 활성화하는 방법
Microsoft의 새로운 "스케어웨어" 공격 차단 기능은 아직 미리 보기 상태이지만, 다음 단계에 따라 브라우저 설정에서 미리 보기를 활성화할 수 있습니다.



- Microsoft Edge 브라우저를 열고 다음으로 이동하세요. 설정.
- 고르다 개인정보 보호, 검색 및 서비스.
- 옆에 있는 슬라이더를 활성화하세요 피싱 공격을 방지합니다 .
진짜 보안 경고와 가짜 보안 경고를 구분하기는 어려울 수 있지만, 전화번호와 링크는 주의해야 합니다. 보안 알림에 연락처가 포함되어 있는 경우, 간단한 Google 검색을 통해 진위 여부를 확인하세요. 예를 들어, Microsoft 지원팀에 문의하라는 요청을 받았다면, 해당 번호가 Microsoft 공식 웹사이트에 나와 있는 번호와 일치하는지 확인하세요. 다른 브라우저 탭을 열어서 검색할 수 없다면, 이는 사기의 또 다른 징후입니다. 또 다른 중요한 팁은 보안 경고의 출처를 확인하는 것입니다. 진짜 경고는 브라우저 팝업이 아닌 운영 체제나 바이러스 백신 소프트웨어에서 발생하는 경우가 많습니다.