ATM이나 주유소에 신용카드를 아무 생각 없이 넣는 경우가 많으신가요? 대부분의 신용카드 번호는 데이터 유출을 통해 유출되지만, 상당수는 "스키밍"이라는 악의적인 수법을 통해 유출됩니다. 스키밍은 기존 카드 스캐너 위에 장착되는 소형 기기인 신용카드 스키머를 사용하는 수법입니다.
신용카드 스키머가 무엇이고 범죄자들이 이러한 기술을 어떻게 악용하는지 자세히 알아보세요. 또한, 스키밍 기기를 감지하여 신용카드 정보 유출을 방지하는 방법도 알아보겠습니다.
로압 스리유에스
신용카드 스키머란 무엇인가요?
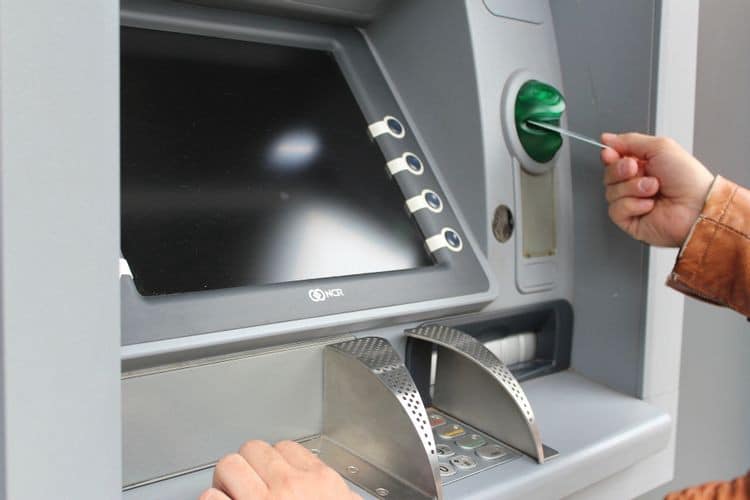
신용카드 스키머는 해커가 카드 리더기에 설치하는 작은 장치입니다. ATM이나 주유소 펌프에서 흔히 볼 수 있습니다.
이러한 사기는 다양한 형태와 규모로 나타나며 정교함의 정도도 다릅니다. 그러나 주된 목적은 사기 거래에 사용할 수 있도록 신용 카드 정보를 "스파이"하거나 수집하는 것입니다.
스키머는 신용카드의 검은색 줄무늬를 읽고 암호화된 정보를 저장할 수 있습니다. 일부 스키머는 수백 장의 카드 데이터를 저장할 수 있습니다. 일반 스키머의 정보는 수동으로 추출해야 하므로, 작업 과정에서 탐지될 위험이 높습니다. 그러나 일부 고급 스키머는 원격으로 접근하여 무선으로 데이터를 전송할 수 있습니다.
범죄자들이 신용카드 스키밍을 사용하는 7가지 방법
스키밍은 범죄자나 데이터 절도범이 전자 카드 판독기에 스키머를 설치하는 행위입니다. 스키머의 목적은 카드 판독 과정을 가로채고, 캡처한 데이터를 공격자에게 전송하는 것입니다. 공격자는 이 정보를 자신의 용도로 사용할 수 있습니다. 스키밍 장치는 매우 작기 때문에 피해자가 이를 알아차리는 경우가 드뭅니다.
범죄자들이 신용카드 스키머를 이용해 당신을 공격하는 7가지 방법은 다음과 같습니다.
1. 카드 슬롯 확장
카드 슬롯을 확장하는 스키밍은 많은 범죄자들이 사용하는 일반적인 수법입니다.
스키머를 ATM, POS 단말기, 공공 티켓 키오스크, 또는 주유소 펌프에 물리적으로 부착하면 카드 슬롯이 확대되면서 마치 원래 디자인의 일부인 것처럼 보이게 됩니다. 피해자가 카드를 판독기에 긁으면 해커가 추가한 확장된 부분이 정보를 스캔합니다.



2. 숨겨진 카메라 설치
몰래 카메라는 카드 스키머와 함께 사용됩니다. 데이터 절도범들은 ATM과 주유소 주변에 눈에 잘 띄지 않는 이 작고 눈에 띄지 않는 카메라를 설치하여 스키밍 장치를 통해 빼낸 신용카드 번호에 해당하는 PIN을 수집합니다.
3. 3D 프린팅 키보드를 사용하세요
일부 기술에 정통한 범죄자들은 3D 프린팅의 힘을 이용해 맞춤형 신용카드 스키머를 만들고 있습니다.
그들은 ATM이나 키오스크의 실제 키패드 위에 3D로 인쇄한 키패드를 덧대어 PIN을 기록하는 방식으로 이를 달성했습니다.
4. POS(판매 시점)를 위한 맬웨어 주입
POS(판매 시점 관리) 또는 RAM 스크래핑은 범죄자들이 카드 리더기나 주유기에 설치하는 악성코드의 한 유형입니다. 이 악성코드는 운영 체제와 같이 기기를 구동하는 소프트웨어를 표적으로 삼습니다.
이러한 유형의 맬웨어는 역사상 가장 큰 규모의 데이터 도난 사고를 일으켰으며, Target과 Home Depot 매장에서 수천만 장의 카드가 도난당했습니다.
5. 쉬밍 설치
보안 칩이 내장된 직불 카드의 등장은 신용카드 사용자들에게 데이터 유출에 대한 희망을 안겨주었습니다. 하지만 안타깝게도 범죄자들은 "시밍(shimming)"이라는 수법을 사용하여 이러한 칩을 노리는 방법을 찾아냈습니다.
시밍은 카드 판독기와 신용카드 칩 사이에 끼어 있는 칩처럼 작동합니다. 시밍은 종이처럼 얇은 장치가 판독기 내부에 완전히 숨겨져 있기 때문에 스키머보다 감지하기가 더 어렵습니다.
6. 무선 주파수 식별(RFID)
비접촉식 결제 카드에는 해커가 원거리에서 스캔할 수 있는 무선 주파수 식별 태그가 포함되어 있습니다. 이 기술은 주로 출입 코드와 교통카드를 만드는 데 사용되지만, 널리 사용되는 신용카드와 직불카드에도 도입되고 있습니다.
범죄자는 RFID 스캐너를 이용해 피해자에게 가까이 다가가 주머니에 있는 카드 정보를 스캔하여 쉽게 카드를 꺼낼 수 있습니다.
7. 전자상거래 중 Magecart 공격
많은 POS(판매 시점 관리) 업체들이 카드 리더기와 결제 프로세서 간의 연결을 보호하기 위해 지점 간 암호화(P2PE)를 도입하기 시작했습니다. 하지만 안타깝게도 이로 인해 수많은 데이터 유출범들이 전자상거래 웹사이트의 결제 프로세스를 노리는 카드 스키머를 웹에 설치하는 사례가 빈번하게 발생했습니다.
이러한 공격은 일반적으로 Magecart 또는 Formjacking 공격으로 알려져 있습니다. 범죄자는 온라인 쇼핑 사이트에 악성 자바스크립트를 삽입하여 사용자가 결제 과정에서 카드 정보를 입력할 때 정보를 탈취하려고 시도합니다.
악성 스크립트는 데이터가 암호화된 채널을 통해 결제 처리업체에 도달하기 전, 거래 과정 초기에 삽입됩니다. 이 보안 취약점을 통해 해커는 신용카드 정보가 웹사이트 데이터베이스에 안전하게 저장되기 전에 정보를 훔칠 수 있습니다.
지금까지 영향을 미쳤다 메이지카트 공격 British Airways, Macy's, NewEgg, Ticketmaster 등 인기 브랜드를 포함한 수천 개의 웹사이트에서 이용 가능합니다.
신용카드 스키밍을 감지하는 방법
카드 스키머의 가장 나쁜 점은 연결된 장치의 원래 구성 요소에 통합되어 있기 때문에 감지하기 어렵다는 것입니다.
위장된 신용카드 스키머를 발견하는 것은 쉽지 않지만, 불가능한 것도 아닙니다. 다음 징후는 카드 스키머를 식별하는 데 도움이 될 수 있습니다.
- 카드 리더기는 주유소나 근처 ATM에 있는 것과는 다릅니다.
- 카드 리더기가 크거나 부피가 큰 경우, 이는 표준 카드 리더기 위에 스키머가 있다는 것을 나타냅니다.
- 카드 리더기가 느슨하거나 고정되지 않은 경우 신용카드 스키머가 설치되어 있을 가능성이 높습니다.
- 영수증 프린터와 카드 리더기의 색상이 일치하지 않습니다.
- 대부분의 주유소는 주유기 문에 일련번호가 적힌 보안 스티커를 부착합니다. 보안 스티커가 훼손된 것을 발견하면, 범죄자가 내부 스키머를 설치하기 위해 스티커를 뜯어내려고 했을 가능성이 있습니다.
- PIN 패드가 평소보다 두껍다는 것을 눈치채셨을 겁니다. 이는 일부 범죄자들이 PIN을 탈취하기 위해 실제 키패드 위에 가짜 3D 프린팅 키패드를 덧씌우기 때문입니다. 따라서 키를 누르는 데 어려움이 있다면 가짜 키패드 스크레이퍼일 가능성이 있습니다.
- 카드 리더 마우스피스 내부를 자세히 살펴보세요. 안에 뭔가 보이면 누군가 추가 장치를 설치했다는 신호입니다.
ATM과 주유소 외에도 주차 미터, 매표소, 식료품점 판매 장소에서 신용카드를 사용할 때도 주의해야 합니다.
스키밍에 대한 첫 번째 방어선
신용카드 정보 유출을 막는 첫 번째 방어선은 주의입니다. 신용카드를 삽입하거나, 긁거나, 빠르고 편리한 신용카드 리더기에 삽입할 때는 각별히 주의하십시오.
다행히도 신용카드를 쓸 때 각별히 주의하고, 눈에 잘 띄는 주유소를 이용하고, 신용카드 명세서를 정기적으로 확인하고, 거래 알림을 설정하고, 의심스러운 활동이 있으면 즉시 당국에 신고하면 장기적으로 신용카드 도난을 예방할 수 있습니다.
신용카드 스키머로부터 자신을 보호하는 데 있어, 작은 주의가 큰 치료보다 훨씬 효과적입니다. 다음 내용도 확인해 보세요: Android 및 iOS 사용자를 위한 최고의 신용카드 관리 앱.