쥐덫은 전통적인 쥐덫과 비슷하게 작동합니다. 미끼에 현혹되어 자신도 모르게 오랫동안 갇혀 있도록 고안된 쥐덫에 걸리게 됩니다.
쥐덫을 사용하는 공급업체들은 제품이나 서비스를 강제로 마케팅하려 합니다. 심지어 개인 정보를 훔치려 할 수도 있습니다. 그렇다면 함정에 빠졌는지 어떻게 알 수 있을까요? 지금 당장 고쳐야 할 나쁜 컴퓨터 습관.
로압 스리유에스
쥐덫은 어떻게 작동하나요?
쥐덫은 일부 웹사이트 운영자가 사용자를 필요 이상으로 웹사이트에 머무르게 하기 위해 사용하는 비윤리적인 관행입니다. 끝없는 페이지와 팝업창 루프에 갇혀 웹사이트를 떠나지 못하게 하는 기술입니다.
일부 브라우저에서는 리디렉션되는 새 페이지가 새 창에서 열리도록 설정되어 있습니다. 새 창에 들어가면 작업 표시줄, 도구 모음 또는 브라우저 메뉴에 접근할 수 없어 창을 닫기가 어렵습니다.
이러한 웹사이트는 웹 브라우저의 뒤로가기 또는 종료 버튼을 비활성화하여 브라우저를 완전히 닫을 때까지 페이지에 갇히게 할 수 있습니다. 이러한 상황에서 작동하는 유일한 실행 가능 버튼은 웹사이트 소유자가 지시하는 작업을 수행하도록 강제하는 팝업 창에 있는 버튼입니다.
휴대폰이 해킹당했습니다. 지금 바로 이 바이러스 백신 앱을 다운로드하세요.
안드로이드 사용자의 99%가 휴대폰에 이 앱을 설치했습니다.
정부가 당신의 휴대전화를 추적하고 있습니다. 이 VPN을 설치하세요."
화면에는 마우스 트랩이 있는 웹사이트에 접속했을 때 어떤 행동을 취해야 하는지를 알려주는 수많은 메시지가 가득합니다. 앱을 다운로드하거나, 다른 웹사이트를 방문하거나, 심지어 전화번호를 입력하라는 팝업이 뜨기도 합니다. 이러한 팝업에서 '종료' 버튼을 클릭하면 일반적으로 더 많은 행동 유도가 이루어집니다.
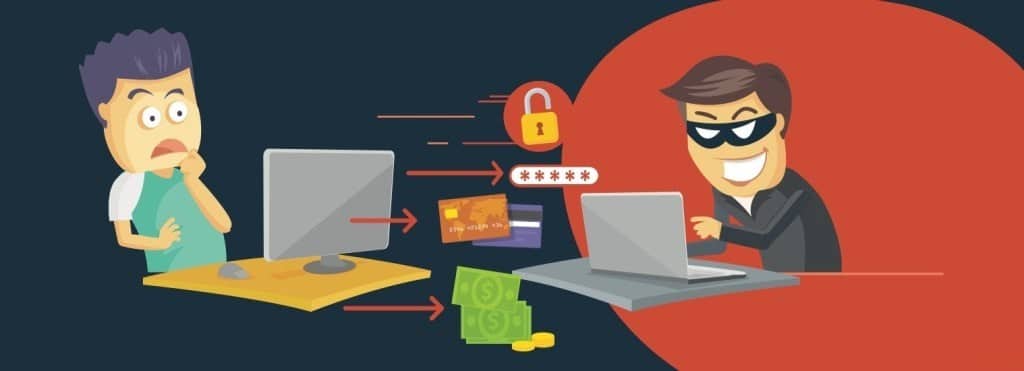
이러한 작업을 수행하고 다운로드를 완료하면 컴퓨터에 맬웨어가 설치되어 민감한 정보가 유출될 수 있습니다. 확인하세요. 공용 Wi-Fi 네트워크를 사용할 때 어떤 위협에 직면할 수 있나요?



쥐덫을 감지하는 방법
쥐덫을 만드는 첫 번째 단계는 합법적이고 잘 알려진 웹사이트의 URL을 모방하는 것입니다. 유명인의 공식 웹사이트나 당신이 좋아하는 신문사 웹사이트일 수도 있습니다. 몇 번의 오타와 코드 한 줄만으로도 악성 사이트가 검색 엔진에 등록될 수 있습니다.
이러한 웹사이트는 코드와 콘텐츠가 원본 웹사이트와 매우 유사하기 때문에 검색 엔진에 노출됩니다. 때로는 링크를 클릭하기 전까지는 웹사이트가 합법적인지 확인하기가 거의 불가능합니다. 다행히도 다음과 같은 방법이 있습니다. 웹사이트가 합법적인지 아닌지 알아보려면.
이러한 웹사이트 운영자들은 의도치 않게 방문자들의 클릭을 최대한 많이 유도하기 위해 쥐덫을 설치합니다. 속았다는 것을 깨닫는 순간, 작동하지 않는 뒤로가기 버튼을 눌러 웹사이트를 떠나려고 합니다.
논리적으로 다음 단계는 '앞으로' 버튼을 클릭하거나 툴바에서 탈출구를 찾는 것입니다. 하지만 그때는 이미 너무 늦었습니다. 사이트 소유자가 클릭할 때마다 광고 배너를 하나씩 열어주는 코드를 내장해 놓았기 때문에 이 경로를 벗어나는 것은 거의 불가능합니다.
이게 전부가 아닙니다. 팝업은 빠르게 뜨기 때문에 탈출을 시도하는 동안 여러 창을 열 수 있습니다. 각 팝업의 닫기 버튼을 하나씩 클릭해야 하며, 클릭 수가 많을수록 웹사이트 소유자의 수익이 증가합니다. 때로는 팝업의 닫기 버튼이 작동하지 않아 더 많은 광고, 배너, 리디렉션이 발생하는 경우도 있습니다.
마우스트랩은 단순히 클릭을 유도하기 위해 설계된 것이 아닙니다. 일부 위협 행위자는 이러한 함정을 이용해 피해자를 지연시킵니다. 팝업과 창은 악성코드가 시스템에 다운로드되는 동안에도 사용자가 페이지에 머무르도록 유도하는 방해 요소입니다.
쥐덫에서 탈출하는 방법
대부분의 함정처럼, 뻔한 탈출구는 함정에 더 깊이 빠질 가능성이 높습니다. 서둘러 뒤로가기 버튼을 누르면 다른 창에 광고가 뜨거나, 배너 광고만 쏟아져 나와 더욱 짜증만 낼 뿐입니다. 하지만 이 모든 것에도 불구하고, 쥐덫에서 탈출하는 방법은 여러 가지가 있습니다.
1. 다른 URL을 입력하세요
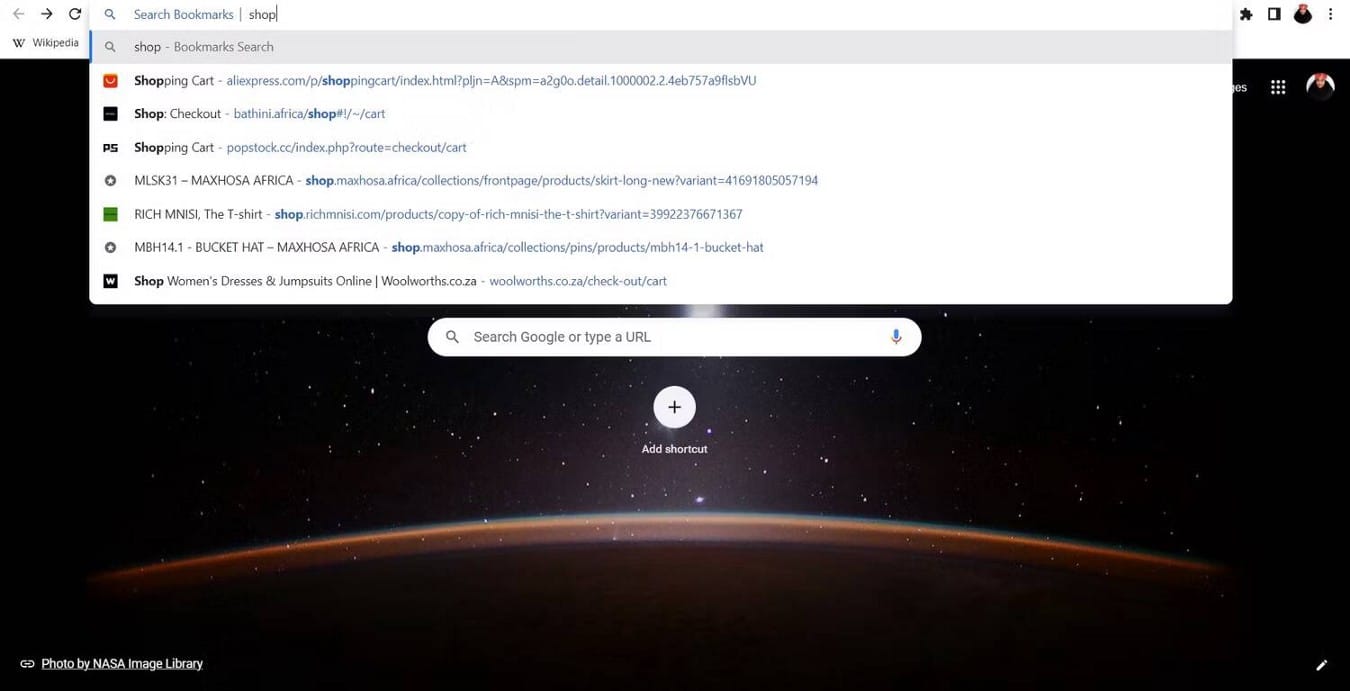
갇혔을 때는 종료 버튼을 누르는 대신 주소창을 바라보세요. 새롭고 합법적인 웹 링크를 입력하면 문제가 해결될 것입니다. 많은 함정이 주소창에 영향을 미치지 않으므로, 새로운 웹사이트로 이동하면 탈출하는 데 도움이 될 것입니다.
또한 기록이나 즐겨찾기 폴더에서 북마크나 링크를 클릭할 수도 있습니다.
2. 자바스크립트 비활성화
또 다른 방법은 브라우저에서 JavaScript를 비활성화하는 것입니다. JavaScript는 대부분의 웹사이트에서 사용되는 일반적인 프로그래밍 언어입니다. JavaScript를 사용하면 웹사이트에서 팝업과 리디렉션을 생성하여 페이지를 벗어나지 못하게 할 수 있습니다.
비활성화하면 이러한 팝업이 완전히 제거되고 위협 행위자가 시스템에 맬웨어를 주입할 가능성이 사라집니다. 다른 많은 합법적인 웹사이트에서도 JavaScript를 사용하기 때문에 JavaScript를 비활성화하는 것은 과도하다고 주장하는 사람들도 있습니다.
다른 방법은 특정 웹사이트의 자바스크립트를 비활성화할 수 있는 브라우저를 사용하는 것입니다. 일부 브라우저에는 팝업 및 자동 리디렉션을 차단하고 이러한 악성 사이트로의 접근을 차단하는 애드온과 플러그인이 포함되어 있습니다. 확인해 보세요. 맬웨어에 감염된 컴퓨터와 백업 파일을 안전하게 정리하는 방법.
3. 키보드 단축키 사용
마우스 트랩을 피하려고 브라우저 버튼을 클릭하는 것은 매우 짜증나는 일입니다. 이럴 때 컴퓨터 사용에 도움이 되는 단축키를 기억해 두는 것이 좋습니다. 이러한 단축키 중 일부는 속도를 높일 뿐만 아니라, 마우스 트랩으로 인해 열린 브라우저 창을 닫는 데에도 도움이 될 수 있습니다.
컴퓨터에서 Windows를 실행 중인 경우 빠르게 누를 수 있습니다. Ctrl + W 열려 있는 브라우저 탭을 닫으려면 다음을 실행하세요. 전체 창을 닫으려면 다음을 실행하세요. Ctrl + Shift + W 이상적으로는 그렇습니다. Mac에서는 단축키가 다릅니다. 커맨드 + 쉬프트 + W 창문 전체를 닫는 것이 도움이 되는 올바른 선택입니다. 명령 + W 탐색 탭을 닫으면. 또한 Windows에서는 Ctrl + Alt + Delete 작업 관리자를 열고 거기에서 바로 브라우저를 닫을 수 있습니다. 확인하세요 Windows PowerToys로 할 수 있는 가장 좋은 것들.
쥐덫을 피하고 없애세요.
악성 웹사이트를 식별하는 것은 어렵습니다. 특히 인기 플랫폼을 그대로 따라 하는 경우 더욱 그렇습니다. 함정에 빠졌고 클릭할 때마다 창과 팝업이 열린다는 것을 알게 되면, URL 입력란에 새 주소를 입력하세요. 단축키를 사용하면 열려 있는 창을 닫을 수 있을 것입니다.
하지만 예방이 항상 더 좋습니다. 리디렉션, 광고, 무단 창 열림을 차단하는 기능과 플러그인이 있는 웹 브라우저를 사용하세요. JavaScript를 비활성화하는 것도 한 가지 방법입니다. JavaScript를 비활성화하면 팝업 및 배너를 포함한 웹사이트의 여러 기능이 비활성화됩니다. 지금 확인해 보세요. 다음 앱을 위해 고려해야 할 크로스 플랫폼 프레임워크.