보안은 모든 운영 체제에서 가장 중요한 측면입니다. 개인정보 보호와 데이터 유출의 차이와 같습니다. 이러한 이유로 많은 사람들이 바이러스 백신이나 일부 기본 보안 설정을 업데이트하고 있습니다. 보안을 강화하기 위해 Windows 11에는 컴퓨터의 침해나 악용에 대한 취약성을 낮추는 데 도움이 되는 다양한 기본 보안 기능이 포함되어 있습니다.

하지만 일부 보안 기능은 특정 단점을 해결하면서도 보안 위험을 초래할 수 있습니다. 이는 보안 기능의 구현 방식이나 사용자 상호작용 방식에서 비롯될 수 있습니다. 이러한 기능 중 일부는 비활성화하는 것이 좋습니다.
로압 스리유에스
사용자 계정 컨트롤(UAC) 프롬프트
사용자가 실제 위험을 무시하도록 훈련시키는 지속적인 팝업

사용자 계정 컨트롤(UAC) 프롬프트는 Windows에서 흔히 볼 수 있는 기능입니다. 이 필수 보안 기능은 컴퓨터의 무단 변경을 방지합니다. 이 기능의 기본 원리는 컴퓨터에서 실행되는 모든 애플리케이션이 기능을 수행하기 위해 최소한의 권한만 가져야 한다는 것입니다.
하지만 중요한 점은 거의 모든 작업에 UAC 메시지가 표시된다는 것입니다. Visual Studio 설치 관리자처럼 공식적으로 서명된 Microsoft 프로그램조차도 UAC 메시지를 표시합니다. 시간이 지남에 따라 이러한 조건으로 인해 요청이 자동으로 승인됩니다. 이러한 조건 설정으로 인해 악의적인 요청이 승인될 가능성이 높아지는데, 이는 이러한 프로세스가 일상화되었기 때문입니다.
게다가 UAC 구현에도 결함이 있습니다. 대화 상자는 애플리케이션에 관리자 권한이 필요한 이유를 설명하지 않고, 단지 권한이 필요하다는 사실만 명시합니다. 이는 모호하며, 악의적인 애플리케이션이 이러한 모호함을 악용할 수 있습니다. 게다가, 많은 최신 애플리케이션이 사용자별 설치(AppData)를 통해 이 보안 기능을 우회할 수 있다는 점도 문제입니다. 이로 인해 많은 애플리케이션에서 UAC가 불필요하고 불필요해질 수 있습니다.
스마트 애플리케이션 제어
거짓 양성 반응이 너무 많으면 경고가 단순한 배경 소음으로 전락합니다.
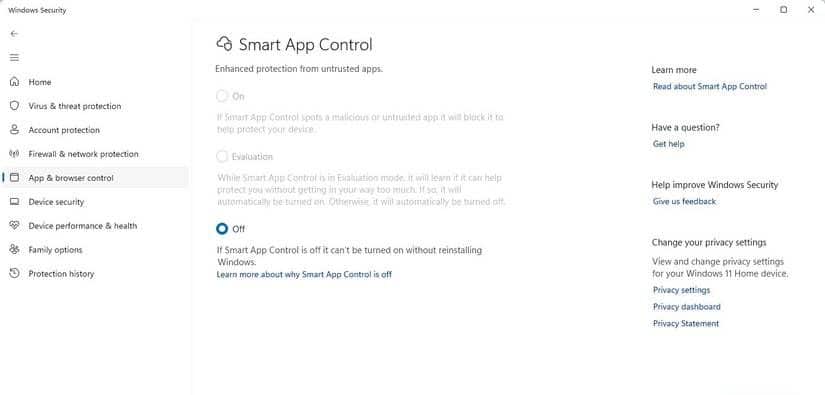
이전에는 Windows SmartScreen이 사용되었지만, Windows 11에서는 Smart App Control로 대체되었습니다. 이 기능은 "안전할 가능성이 높은" 것으로 간주되는 앱만 실행되도록 허용합니다.
아주 최근에 윈도우 디블로터 프로그램을 개발하고 있었습니다. 서명되지 않은 윈도우 디블로터 실행 파일을 실행했더니 알 수 없음으로 표시되었고, 실행할 수 있는 유일한 방법은 지능형 앱 제어를 끄는 것이었습니다. 그때 제 안에 내재된 결함을 발견했습니다.
macOS의 Gatekeeper와 달리 재정의 옵션을 제공하는 반면, Windows에서 인식할 수 없는 앱을 실행하는 유일한 방법은 Smart App Control을 비활성화하는 것입니다.
그리고 상황은 훨씬 더 복잡해집니다. 스마트 앱 제어를 다시 활성화하려면 경우에 따라 Windows를 초기화하거나 다시 설치해야 할 수도 있습니다. 예전에는 훨씬 쉬웠는데, 이상하게도 이런 일이 발생합니다. 이전 SmartScreen 필터를 비활성화하고 활성화합니다.기능을 다시 활성화하는 데 있어 복잡성이 높기 때문에 해당 기능을 비활성화 상태로 두는 것이 바람직하며, 이는 중복된 보안 기능이 되기 쉽습니다.
가상화 기반 보안
일상적인 Windows 사용을 느리게 만드는 기업 보호
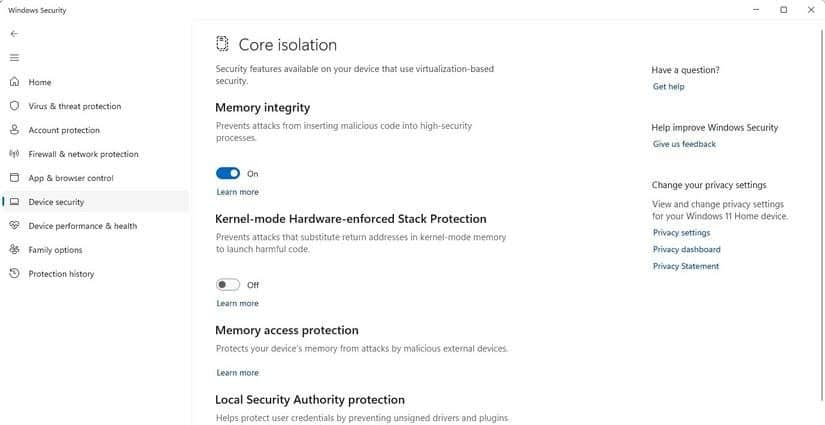
Credential Guard와 가상화 기반 보안(VBS)은 서로 다른 보안 기능이지만, 작동 방식은 서로 연결되어 있습니다. 두 기능 모두 기업 Active Directory 설정에 적합하며, 컴퓨터가 손상된 경우에도 민감한 정보를 보호합니다. 효과적이지만 리소스를 많이 소모하고 CPU 및 메모리 사용량을 크게 증가시킬 수 있습니다.
최신 버전의 Windows 11에서는 기본적으로 활성화되어 있습니다. 컴퓨터 보안에는 효과적이지만, 이러한 기능을 비활성화하는 것이 좋습니다. PC Gamer 웹사이트 언급 많은 게임에서 VBS가 활성화된 상태에서 프레임 속도가 심각하게 저하되었습니다.
이에 대한 가능한 반응은 많은 Windows 11 게이머가 더 나은 게임 환경을 위해 보안 기능을 비활성화하여 컴퓨터의 보안이 약해질 수 있다는 것입니다.
Windows 보안 알림
Microsoft의 알림과 업셀 간의 모호한 경계
알림은 모든 기기에서 필수적입니다. 알림은 종종 사용자가 경계심을 유지하고, 경우에 따라 위협을 인지하는 데 도움이 되는 중요한 정보를 제공합니다. Microsoft Defender Antivirus는 예상대로 소수의 알림을 발송합니다. 하지만 예상치 못한 점은 모든 알림이 보안 경고는 아니라는 것입니다.
일부 알림은 단순히 제품에 대한 업셀링일 뿐입니다. 예를 들어, 차단된 맬웨어를 표시하는 알림 영역에 "OneDrive 설정"도 함께 표시됩니다. 이러한 업셀링은 긴급성을 낮춰줍니다. 또한 알림이 중복될 수도 있습니다.
따라서 Defender 알림이 시스템 업데이트 메시지와 겹칠 수 있습니다. 이로 인해 알림 센터의 부하가 증가하고 사용자에게 모든 Defender 알림을 비활성화하라는 메시지가 표시될 수 있습니다. 궁극적으로 이러한 구현상의 결함으로 인해 컴퓨터 보안이 예상보다 취약해집니다.
보안 기능은 부담이 되어서는 안 됩니다.
Windows 보안 기능은 일반적으로 컴퓨터 보안을 강화합니다. 하지만 이러한 기능은 위협을 차단할 수 있을 만큼 충분히 오랫동안 활성화되어 있어야 합니다. 보안 기능 구현이 번거롭다면, 사용자가 해당 기능을 끌 가능성이 있습니다. 이렇게 되면 컴퓨터 데이터의 안전을 보장해야 하는 기능이 방어력을 약화시키고 맬웨어에 더 취약해집니다.
나는 최고를 추천할 것이다 Windows 위협 보호 도구Nord Antivirus와 같은 보안 소프트웨어는 Microsoft의 책임 하에 제공되지만, 포함된 기능의 구현 방식을 개선하는 것은 Microsoft의 책임입니다. 이러한 기능 중 다수는 "보안 피로"로 이어질 수 있습니다. 이는 지속적인 보안 경고와 결정에 압도되어 잘못된 선택을 하거나 경고를 아예 무시하게 되는 심리적 상태입니다.