준비하다 계정 생성 수동으로는 번거롭습니다. 앱 서비스에 접속하기만 하면 되고, 이메일 주소, 비밀번호, 기타 기본 정보를 설정하는 데 5분이나 허비하고 싶지 않으니까요. "페이스북으로 로그인"과 "구글로 로그인" 버튼이 온라인에서 큰 인기를 얻은 것도 바로 이 때문입니다.

사용자들은 이러한 페더레이션 로그인 방식을 선호하는데, 계정 생성이 더 쉬워지고, 웹사이트/앱에서는 더 많은 사용자가 계정에 가입하도록 유도할 수 있기 때문입니다. Google, Facebook, Twitter, Microsoft, LinkedIn, Github, WeChat, VKontakte, Weibo 등 다양한 계정으로 계정을 생성할 수 있기 때문에 이러한 서비스를 사용해 본 적이 있을 것입니다. 하지만 과연 괜찮은 생각인지 잠시 생각해 본 적도 있을 것입니다. 물론 그럴 만한 이유가 있습니다. 편리하긴 하지만 보안 측면에서는 단점이 있고, 개인정보 보호 측면에서는 사실상 일방통행이기 때문입니다.
소셜 로그인은 어떻게 작동하나요?
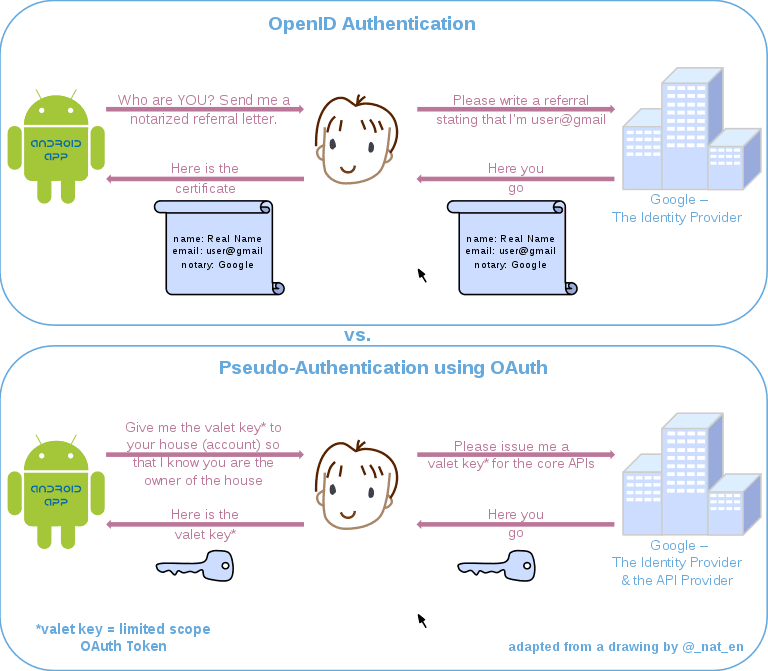
모든 시스템이 동일하게 작동하는 것은 아니지만, 기본 프로세스는 상당히 보편적입니다. 대부분의 타사 로그인 서비스는 OpenID와 OAuth 프로토콜을 함께 사용합니다. OpenID는 사용자 인증(Facebook에 로그인하면 사용하려는 사이트에서 본인 확인)을 담당하고, OAuth는 다른 사이트가 사용자 데이터(이름, 나이, 관심사, 친구 등)에 접근하는 방식을 관리합니다.
소셜 로그인 프로세스에는 세 가지 주요 참여자가 관여합니다.
- 사용자(바로 그 사람!)가 앱이나 사이트에 대한 액세스를 요청합니다.
- 사용자가 접속하고자 하는 애플리케이션 또는 웹사이트
- 사용자의 신원을 확인하고 사용자의 데이터에 대한 액세스를 제어하는 인증자(Facebook, Google 등)
일반적인 소셜 로그인은 다음과 같습니다.
- 사용자는 "____로 로그인" 버튼을 클릭합니다.
- 앱은 사용자에게 인증 도구 웹사이트에 로그인하라는 링크를 엽니다. 이 링크에는 요청을 한 웹사이트 소유자에 대한 정보가 포함되어 있습니다.
- 사용자는 Authorizer 웹사이트에 사용자 이름과 비밀번호를 입력하는데, 이는 앱이 사용자의 정보를 볼 수 없다는 것을 의미합니다.
- 승인자는 일회용 코드를 생성하여 앱으로 전송합니다.
- 그런 다음 애플리케이션은 Authorizer API에 액세스하라는 요청과 함께 이 토큰을 Authorizer에 전송합니다.
- 인증자는 코드를 검증하고, 애플리케이션은 토큰(일반적으로 시간 제한 있음)을 발급하여 애플리케이션이 일부 사용자 정보를 요청할 수 있도록 합니다.
보안 장점: 소셜 로그인은 이메일을 통한 비밀번호 로그인보다 더 안전할 수 있습니다.
소셜 로그인은 이를 운영하는 회사만큼 안전합니다. 두 회사가 세계 최대 규모의 기술 회사라는 점을 고려하면 "꽤 괜찮은" 수준이라고 할 수 있습니다. 페이스북과 구글이 해킹당하는 일은 거의 없는데, 이는 온라인 보안에 매우 신경 쓰고 소매 체인에 더 많은 투자를 하기 때문입니다.
Single Sign-On을 사용하면 계정을 만든 사이트에서 사용자 이름과 비밀번호에 접근할 수 없으므로 누구도 계정을 훔칠 수 없습니다(계정과 관련된 일부 정보는 얻을 수 있음).
비밀번호를 모든 곳에 입력할 필요도 없고, 우리는 비밀번호를 자주 재사용하는 편이라 좋은 점입니다. 어차피 우리는 최선의 비밀번호 관리 방법을 따르지 않을 테니까요. 그러니 적게 입력할수록 좋습니다.
보안상의 단점: 소셜 로그인 데이터가 손상되면 계정도 손상됩니다.
페이스북과 구글이 해킹당하거나 누군가 내 계정에 접근하면 어떻게 될까요? 두 회사 모두 과거에 데이터 문제를 겪었는데(케임브리지 애널리티카, 구글+), 링크드인이 가장 심각하기 때문에 대형 IT 기업들이 이 문제를 100% 완벽하게 해결할 수 있는 것은 아닙니다.
누군가 당신의 소셜 미디어 로그인 정보를 가지고 당신이 로그인했던 모든 소셜 미디어 앱과 사이트에서 당신인 척할 수 있을까요? 네, 그렇습니다. 시스템 전반의 보안 침해, 취약한 비밀번호, 또는 컴퓨터에 설치된 악성 코드로 인해 Facebook 로그인 정보가 유출되었든, 당신의 로그인 정보를 가진 사람은 누구든 다른 앱에서 당신을 사칭할 수 있습니다. 소셜 로그인은 단일 실패 지점이 되어, 만약 당신의 계정이 권한으로 유출될 경우 도미노 효과를 일으킬 수 있습니다.
페이스북, 구글, 트위터는 이를 실현하기 위해 열심히 노력하고 있지만, 설령 실현한다 하더라도 비밀번호가 123456789이고(강력한 비밀번호 설정 팁 참조) 공유 기기나 물리적으로 접근 가능한 기기에 계정을 보관한다면 큰 효과를 볼 수 없습니다. 소셜 로그인을 사용하는 경우, 소셜 로그인을 접근 가능한 계정의 키로 활용해야 합니다.
개인정보 보호의 장점
사용자에게 실질적인 개인정보 보호 혜택이 없기 때문에 짧은 영상으로 설명드리겠습니다. 소셜 로그인은 요청하는 모든 사람에게 데이터를 노출할 뿐만 아니라, 이메일/비밀번호 조합을 사용하는 것보다 훨씬 더 많은 개인 정보를 제공하게 됩니다.
개인정보 보호의 단점: 모든 사람이 당신에 대해 더 많이 알게 됨
사용하는 서비스에 따라 앱이 소셜 프로필에서 어떤 데이터를 가져올지 어느 정도 제어할 수 있습니다. 의도한 것보다 더 많은 데이터를 제공하기 쉽고, 앱은 대부분의 사용자가 "예"라고 대답하지 않을 것이라는 것을 알면서도 원하는 것을 요구할 수 있습니다. 친구, 위치, 게시물 기록, 관심사 및 기타 개인 정보는 사용자도 모르는 사이에 쉽게 수집될 수 있습니다.
반면에 로그인 서비스를 제공하는 대부분의 회사는 사용자에 대한 더 많은 데이터 수집에 매우 관심이 있다는 점을 기억하세요. 그들은 사용자가 어떤 앱을 사용하는지, 얼마나 자주 사용하는지, 그리고 해당 앱으로 무엇을 하는지에 대한 더욱 구체적인 정보를 원하며, 이러한 로그인 방식을 사용하면 사실상 해당 정보를 회사에 직접 제공하는 것과 같습니다. Facebook과 Google이 로그인 서비스를 사용하는 앱에서 얼마나 많은 데이터를 수집하는지는 확실하지 않지만, 회사가 앱에서 사용자의 활동을 너무 많이 아는 것이 불편하다면 해당 회사에 계정을 연결하지 않는 것이 좋습니다.
소셜 로그인을 사용해야 하나요?
소셜 로그인은 여러 상황에서 더 안전할 수 있습니다. 특히 주요 계정을 안전하게 보호하고 앱이나 사이트의 인터넷 보안이 최고 수준인지 확신할 수 없는 경우 더욱 그렇습니다. 실제로는 잘 알려지지 않은 앱이나 사이트에 소셜 로그인을 사용하는 것이 더 안전합니다. 여러 사이트에서 재사용할 가능성이 높은 비밀번호를 노출하지 않기 때문입니다. 하지만 보안 수준이 높은 서비스에서 잠재적으로 민감한 정보가 포함된 계정을 만드는 경우, 이메일/비밀번호 조합이 강력한 이점을 제공합니다.
개인정보 보호는 개인의 선택입니다. 앱이 필요 이상으로 당신에 대해 아는 것을 원하지 않는다면 Facebook에 로그인하지 마세요. 반대로, 제3자가 당신에 대한 추가 데이터를 수집하는 것을 원하지 않는 한, 제3자 인증 도구를 사용하지 마세요.