Windows 그룹 정책 Windows Server Active Directory의 일부인 구성 관리 기술입니다. Windows 클라이언트 및 서버 운영 체제의 설정을 구성하여 여러 장치에서 일관되고 안전한 설정을 보장하는 데 사용할 수 있습니다. 그룹 정책 개체(GPO)를 구성할 때 사용할 수 있는 설정은 수백 가지가 있지만, 이 문서에서는 사용자 환경의 기본적인 보안을 보장하기 위해 올바르게 설정해야 하는 몇 가지 그룹 정책 설정을 보여드리겠습니다.
보안에 대한 제어력을 강화하거나 Microsoft에서 제공하는 일부 기능을 비활성화하여 Windows의 동작을 변경하려면 다음을 수행할 수 있습니다. 그룹 정책 설정 수정네, 다음에서도 동일한 작업을 수행할 수 있습니다. 레지스트리 편집기 하지만 그룹 정책에는 몇 가지 장점이 있습니다. 예를 들어, 레지스트리와 달리 Windows 업데이트 후에도 그룹 정책 구성이 변경되지 않습니다. 가장 중요한 점은 시스템에서 로컬로 그룹 정책을 구성하거나 Active Directory를 생성하여 도메인 내 여러 시스템에 설정을 적용할 수 있다는 것입니다. 이는 특히 Windows 컴퓨터를 사용하는 사무실이나 학교에 유용합니다.
최상의 그룹 정책 설정
시작하기 전에, 그룹 정책은 기본 운영 체제 설정, 커널 설정 등을 수정할 수 있는 그래픽 도구라는 점을 알려드립니다. 하지만 그룹 정책을 잘못 수정하면 운영 체제가 중단될 수 있습니다. 따라서 변경하려면 다음을 수행해야 합니다. 가상 구성 내보내기 변경하기 전에.
그룹 정책의 가장 큰 단점 중 하나는 Windows Professional, Education 또는 Enterprise 버전을 실행하는 컴퓨터에서만 사용할 수 있다는 것입니다. Windows Home을 사용하더라도 그룹 정책에 액세스할 수 있지만, 몇 가지 해결 방법이 있으며, 아래에서 설명하겠습니다.
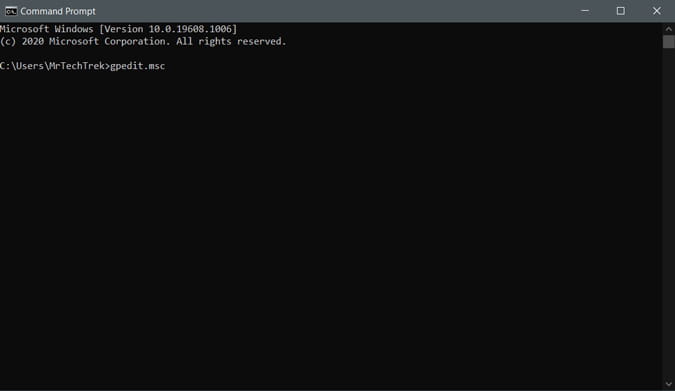
그룹 정책에 액세스하려면 여러 가지 방법이 있으며 가장 쉬운 방법 중 하나는 다음을 여는 것입니다. 명령 프롬프트 -> "gpedit.msc"를 입력하세요. انقر فوق 입력합니다.
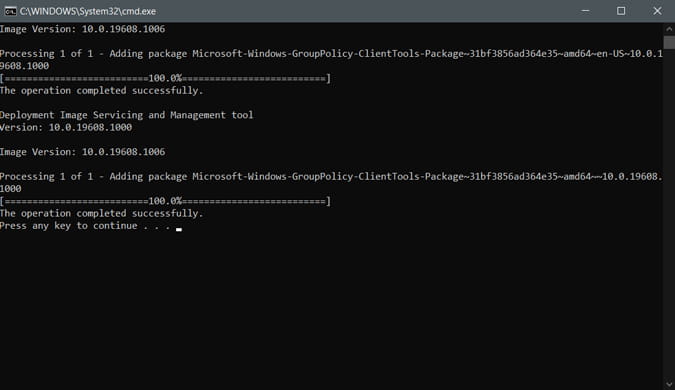
그룹 정책은 Windows Home Edition에 포함되어 있지 않지만, 액세스할 수 있는 방법이 있습니다. 타사 그룹 정책 편집기를 다운로드하여 설치하기만 하면 됩니다. 배치 파일 이것입니다. 관리자 권한으로 열어야 하며, 명령 프롬프트에서 설치가 시작됩니다. 설치하는 데 약 2~3분 정도 걸립니다. 설치가 완료되면 명령 프롬프트를 다시 열고 다음을 입력하세요. gpedit.msc를 도달하기 위해.
1. 앱 설치 비활성화
사용자가 여러 애플리케이션을 설치하는 것을 차단하면 악성 프로그램을 설치할 때 필요한 유지 관리 및 정리 작업량을 줄일 수 있습니다. 악성 프로그램 설치는 잠재적인 악성 코드 감염원이 될 수 있기 때문입니다. 특히 학생들이 필요한 애플리케이션만 사용해야 하는 학교에서 이 기능은 매우 유용합니다.
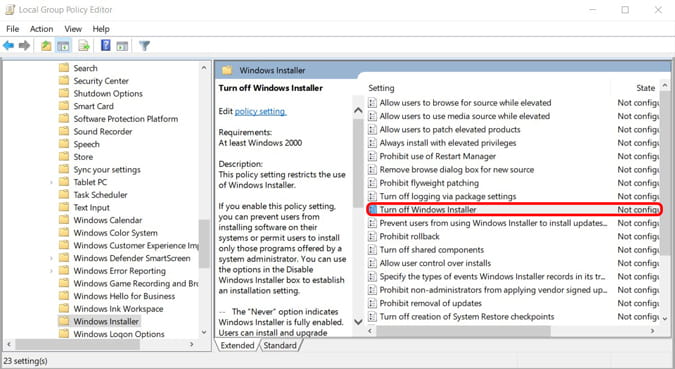
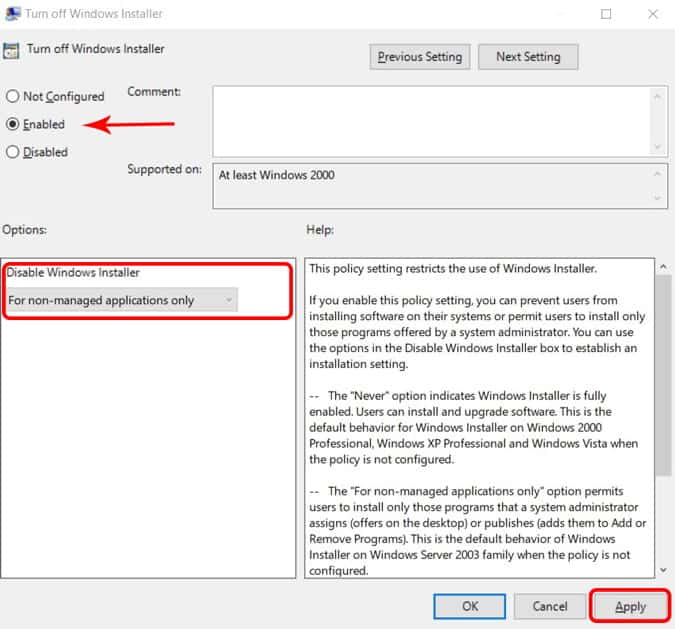
사용자가 애플리케이션을 설치하거나 실행하는 것을 제한하려면 그룹 정책을 열고 다음으로 이동하여 설정할 수 있습니다. 컴퓨터 구성 > 관리 템플릿 > Windows 구성 요소 > Windows Installer 해당 옵션을 두 번 클릭해야 합니다. Windows Installer 끄기설정을 .으로 변경하세요. 할 수있게하다 옵션에 "라고 표시되어 있는지 확인하세요.관리되지 않는 애플리케이션에만 해당”를 통해 사용자는 관리자가 허용한 모든 애플리케이션을 설치할 수 있습니다. 이제 다음을 클릭하세요. 신청 변경 사항을 적용하려면 컴퓨터를 다시 시작하세요.
특정 애플리케이션 실행 차단
모든 앱 설치를 차단하는 것은 많은 경우 과도한 조치입니다. 일부 앱만 차단하려는 경우, 다음과 같은 그룹 정책을 변경할 수 있습니다.
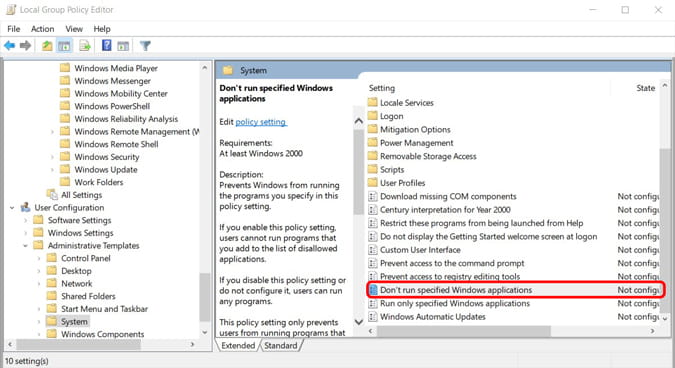
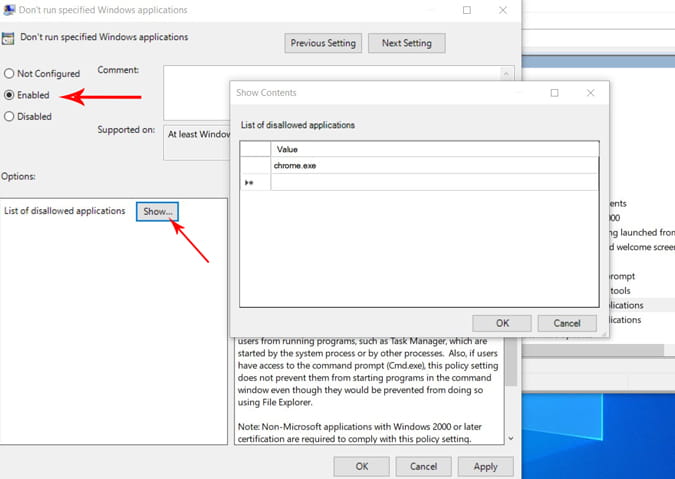
그룹 정책을 열고 이동하세요. 사용자 구성 > 관리 템플릿 > 시스템 옵션을 두 번 클릭합니다. 지정된 Windows 응용프로그램을 실행하지 않음설정을 .으로 변경하세요. 할 수있게하다 버튼을 클릭합니다. 보여 주다이제 차단하고 사용자가 액세스하지 못하도록 하려는 애플리케이션 목록을 입력할 수 있으며 클릭해야 합니다. 확인이제 클릭하세요. 신청 변경 사항을 적용하려면 시스템을 다시 시작하세요.
2. 제어판 접근 차단
특히 비즈니스 환경에서는 제어판에 몇 가지 제한을 설정하는 것이 중요합니다. 제어판을 통해 전체 시스템을 제어할 수 있기 때문입니다. 접근을 완전히 차단하거나 특정 페이지에 대한 접근을 제한할 수 있습니다.
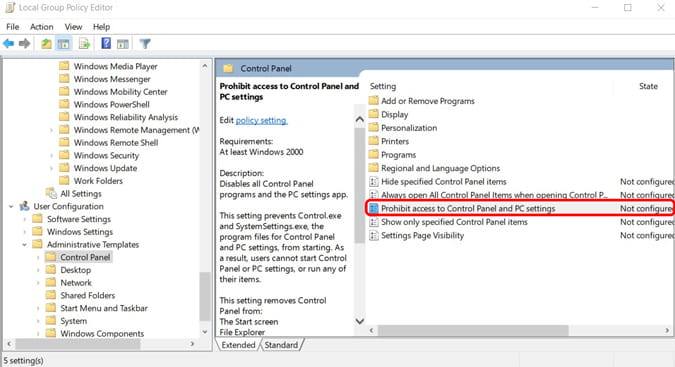
액세스를 차단하려면 그룹 정책을 열고 다음으로 이동하세요. 사용자 구성 > 관리 템플릿 > 제어판 그리고 더블클릭 제어판 및 PC 설정에 대한 접근 금지 클릭 할 수있게하다 و신청변경 사항은 즉시 적용됩니다.
제어판에서 특정 페이지만 표시
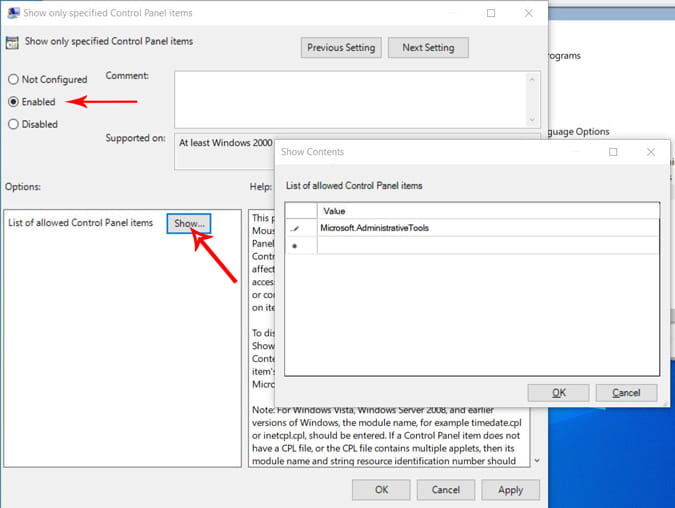
위 프로세스를 수행하면 제어판에 대한 전체 액세스가 차단됩니다. 하지만 제어판 사용을 제한하려면 그룹 정책을 열고 다음 위치로 이동하세요. 사용자 구성 > 관리 템플릿 > 제어판 그리고 더블클릭 지정된 제어판 항목만 표시 클릭 할 수있게하다이제 옵션을 클릭하세요. 제안 표시할 각 제어판 옵션을 선택하세요. 이 목록에 없는 옵션은 사용자에게 나타나지 않습니다.
즉, 포함하려는 각 대시보드 요소를 신중하게 선택하고 작성해야 합니다. 다음을 찾을 수 있습니다. Microsoft 웹사이트의 모든 제어판 항목 이름.
3. 명령 프롬프트 비활성화
명령 프롬프트는 의심할 여지 없이 매우 유용하지만, 동시에 사용자가 원하지 않는 명령과 애플리케이션을 실행할 수 있게 해 주므로 악몽과도 같습니다. 경험이 부족한 사용자에게는 위험한 도구가 될 수도 있습니다. 명령 프롬프트를 비활성화해야 하는 이유는 여러 가지가 있습니다. 자녀가 가족 컴퓨터를 사용하거나, 손님이 집에 있을 때 컴퓨터를 사용하도록 허용하는 경우, 또는 업무용 컴퓨터를 사용하는 경우 명령 프롬프트를 비활성화해야 할 수도 있습니다.
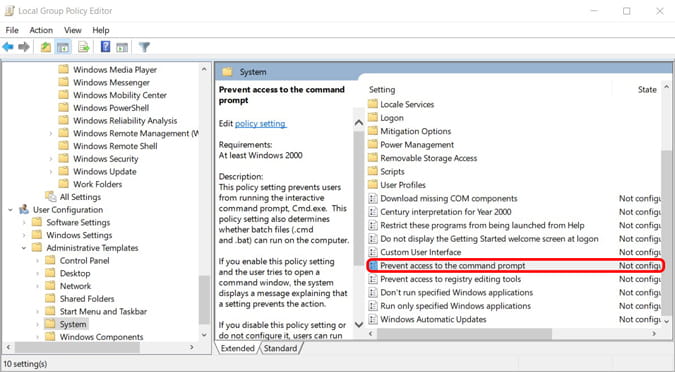
명령 프롬프트를 비활성화하려면 그룹 정책을 열고 다음으로 이동하세요. 사용자 구성 > 관리 템플릿 > 시스템 그리고 더블클릭 명령 프롬프트에 대한 액세스를 방지정책을 변경해야 합니다. 할 수있게하다 그리고 클릭 신청이제 변경 사항을 적용하려면 컴퓨터를 다시 시작해야 합니다.
4. Windows 레지스트리 편집기 비활성화
명령 프롬프트와 마찬가지로 Windows 레지스트리 편집기도 잘못 수정하면 시스템이 다운될 수 있으며, 일부 그룹 정책 제한을 우회할 수도 있습니다. 구성을 보호하려면 그룹 정책을 열고 사용자 구성 > 관리 템플릿 > 시스템으로 이동하세요. "레지스트리 편집 도구 사용 안 함"을 두 번 클릭하고 정책을 활성화하세요. 이제 " 신청 변경 사항을 적용하려면 컴퓨터를 다시 시작하세요.
5. 이동식 미디어 장치에 대한 접근을 차단합니다.
USB 드라이브나 기타 이동식 미디어는 컴퓨터에 위험할 수 있습니다. 누군가 실수로 또는 고의로 바이러스에 감염된 저장 장치를 연결하면 컴퓨터 또는 전체 네트워크에 영향을 미칠 수 있습니다. 여러 대의 컴퓨터를 사용하는 경우 외부 미디어 장치에 대한 접근을 허용하면 저장 공간 관리가 어려워집니다. 많은 학교와 대학에서 이동식 미디어 장치에 대한 접근이 일상적으로 차단되어 있습니다.
외부 미디어 장치에 대한 액세스를 차단하려면 그룹 정책을 열고 다음으로 이동하세요. 사용자 구성 > 관리 템플릿 > 시스템 > 이동식 저장소 액세스 그리고 더블클릭 이동식 디스크: 읽기 액세스 거부이제 옵션을 클릭하세요. 권한 부여 그리고 클릭하세요 신청 변경 사항을 적용하려면 컴퓨터를 다시 시작하세요.
블록 쓰기 옵션
위 옵션을 사용하면 PC가 외부 장치의 파일을 읽지 못하게 됩니다. 하지만 외부 장치에 파일을 복사하는 것은 여전히 가능합니다. 파일을 보호하려면 쓰기 옵션도 차단해야 합니다. 이 구성은 일반적으로 비즈니스 환경에서 구현됩니다.
쓰기 옵션을 차단하려면 그룹 정책을 열고 다음으로 이동하세요. 사용자 구성 > 관리 템플릿 > 시스템 > 이동식 저장소 액세스 그리고 더블클릭 이동식 디스크: 쓰기 액세스 거부이제 옵션을 활성화하고 선택하세요 신청 변경 사항을 적용합니다.
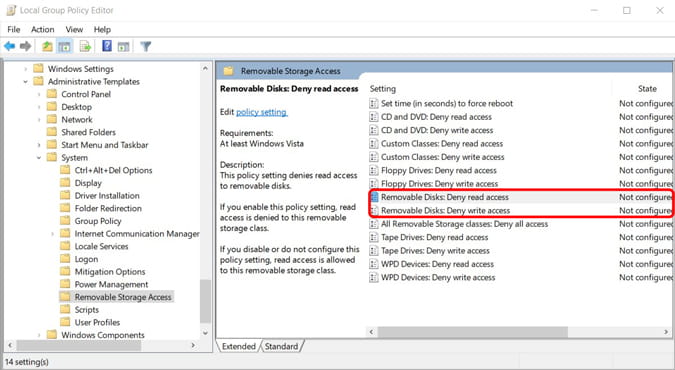
또는 다음 옵션을 사용할 수 있습니다. 모든 이동식 저장소 클래스: 모든 액세스 거부 읽기 및 쓰기 옵션을 동시에 차단합니다.
6. 컴퓨터 파티션 숨기기
시스템에 민감한 정보가 있는 경우 특정 사용자에게 숨기고 싶을 수 있습니다. 그룹 정책 설정을 통해 이를 설정할 수 있습니다. 단, 이 설정은 파일 탐색기와 일부 다른 애플리케이션에서만 정보를 숨기지만, 명령 프롬프트에서는 여전히 접근할 수 있다는 점을 명심하세요.
그러나 그룹 정책을 열고 다음으로 이동하여 디스크의 파티션을 숨길 수 있습니다. 사용자 구성 > 관리 템플릿 > Windows 구성 요소 > Windows 탐색기 더블클릭하세요 내 컴퓨터에서 지정된 드라이브 숨기기 옵션을 선택합니다. 권한 부여활성화되면 옵션 패널의 드롭다운 메뉴를 클릭하고 숨기려는 드라이브를 선택하세요. 확인.
7. 최소 비밀번호 길이를 늘리세요.
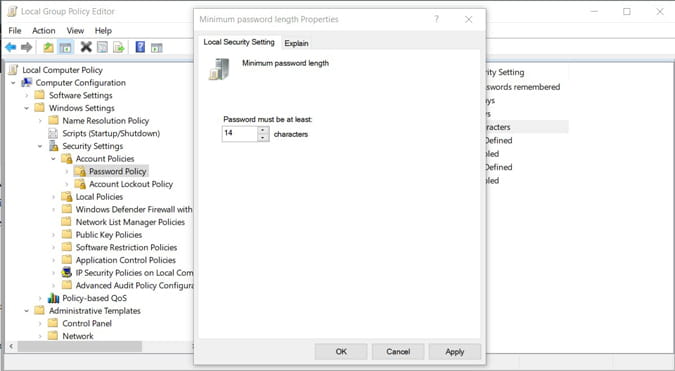
기본 Windows 암호 길이는 8자이며, 대문자와 소문자, 숫자 또는 특수 문자를 각각 하나씩 포함해야 합니다. 이는 실제로 상당히 안전합니다. 하지만 암호 길이를 늘리면 보안을 강화할 수 있습니다. 대문자, 소문자, 숫자 또는 특수 문자를 포함하여 최대 14자까지 설정할 수 있습니다.
이를 변경하려면 그룹 정책을 열고 다음으로 이동하세요. 컴퓨터 구성 > Windows 설정 > 보안 설정 > 계정 정책 > 암호 정책 정책을 두 번 클릭합니다. 최소 비밀번호 길이 길이 값을 지정하고 클릭하세요. 신청.
8. 로그인 추적
그룹 정책을 사용하면 Windows에서 컴퓨터에 대한 모든 성공 및 실패 로그인을 추적하도록 설정할 수 있습니다. 이 설정은 특정 컴퓨터 또는 특정 사용자로 설정할 수 있습니다. 어느 경우든, 이 설정은 로그인을 시도하는 무단 사용자를 추적하는 데 유용합니다. 그룹 정책을 열고 다음 위치로 이동하여 이 구성을 활성화할 수 있습니다. 컴퓨터 구성 > Windows 설정 > 보안 설정 > 로컬 정책 > 감사 정책 그리고 더블클릭 로그온 이벤트 감사.
여기서 "옵션" 옆의 확인란을 선택하세요.성공" 그리고 "고장“.클릭하면 “확인"Windows는 컴퓨터에 대한 로그인 기록을 보관하기 시작합니다.
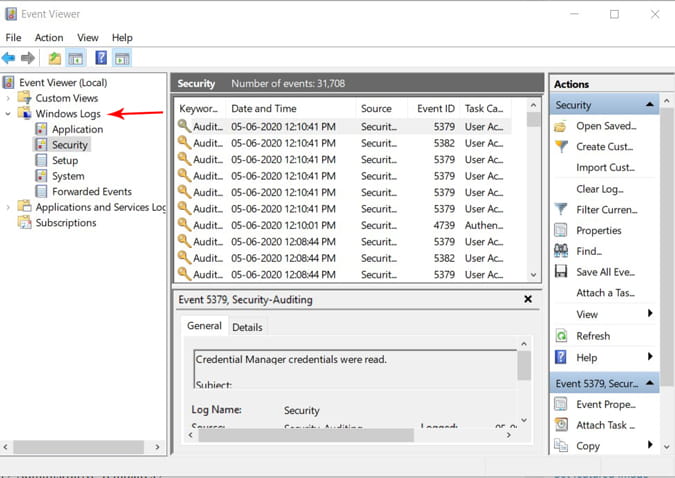
이러한 로그인을 보려면 다음을 눌러 실행 대화 상자를 엽니다. 승 + R 그리고 입력 eventvwr을 Windows 이벤트 뷰어를 열려면 Windows 로그를 확장하고 다음을 선택하세요. 안전 옵션가운데 패널에서는 모든 로그인 시도 내역을 확인할 수 있습니다. 로그인을 시도한 계정과 날짜, 시간을 확인할 수 있습니다. 성공 및 실패 시도는 기호로 표시됩니다.
9. OneDrive 비활성화
OneDrive를 사용하는 것이 마음에 들 수도 있고, 아예 싫어할 수도 있습니다. 본인이나 조직에서 OneDrive를 사용하지 않거나 컴퓨터에서 제거하려는 경우 그룹 정책을 사용하여 제거할 수 있습니다. 그룹 정책을 열고 컴퓨터 구성 > 관리 템플릿 > Windows 구성 요소 > OneDrive 그리고 더블클릭 파일 저장을 위해 OneDrive 사용 방지이제 구성을 활성화하고 클릭하세요. 신청변경 사항을 적용하려면 컴퓨터를 다시 시작해야 합니다.
10. 그룹 정책 변경 사항을 제어하세요
하지만 이러한 변경 사항은 그룹 정책을 사용하여 동일한 방식으로 원래대로 되돌릴 수 있지만, 재설정하여 비활성화하면 됩니다. 그룹 정책을 계속 관리할 수 있습니다. 그룹 정책 개체 감사그룹 정책 개체에 대한 변경 사항을 지속적으로 추적하려면 다음을 시도하십시오. Lepide Change Reporter.
캡슐화
그룹 정책 설정 조정을 마치면 설정을 컴퓨터 그룹으로 전송해야 합니다. Active Directory의 도메인의 각 컴퓨터에 대한 디렉터리를 설정할 수 있습니다. 또한 다음을 설정할 수도 있습니다. 특정 그룹 정책 개별 사용자 또는 컴퓨터에만 적용됩니다. 이제 Active Directory에서 해당 애플리케이션의 그룹 정책을 다운로드하기만 하면 됩니다. Active Directory의 모든 변경 사항은 개별 시스템에 자동으로 적용됩니다.