대부분의 사람들은 파일을 열기 전에 수행해야 할 기본적인 확인 사항을 이미 알고 있습니다.PDF 파일에도 동일하게 적용됩니다. 발신자가 신뢰할 수 있는 사람인지 확인하고, 예상치 못한 첨부 파일을 열거나 다운로드하기 전에 주의를 기울이며, .pdf.exe와 같이 두 가지 확장자를 가진 PDF 파일은 피하십시오. 이러한 습관을 들이면 간단한 피싱 공격에 속을 가능성이 훨씬 줄어듭니다.

하지만 PDF 공격은 진화하고 있으며 항상 예측 가능한 경로를 따르는 것은 아닙니다. PDF 문서는 숨겨진 객체, 디지털 서명, 암호화 메타데이터를 담을 수 있는 구조화된 컨테이너이며, 특정 작업을 실행할 수도 있습니다. 따라서 PDF를 수동적인 문서로 취급하는 것은 내용을 제대로 이해하지 못한 채 신뢰하는 것과 마찬가지이며, 이는 매우 위험합니다. 최신 PDF 리더는 일부 위험을 방지할 수 있지만, 완벽하지는 않습니다. 따라서 PDF 파일을 열기 전에 잠재적인 위협 요소를 철저히 검사해야 합니다.
로압 스리유에스
PDF 파일을 열기 전에 실행 가능한지 확인하십시오.
능동 객체, 자동화된 절차 및 내장 페이로드

PDF 파일은 사전, 표, 배열, 참조 등의 객체를 연결하여 생성되는 객체 기반 형식입니다. 이러한 문서는 스크립팅과 내장 파일을 지원할 수 있으며, 특정 작업의 시작점이 되거나 해당 작업을 자동으로 실행할 수도 있습니다. PDF 파일의 진정한 위험은 문서 내용 자체에 있는 것이 아니라, 문서가 할 수 있는 일에 있습니다.
PDF 파일을 받으면 먼저 실행 가능한 요소가 포함되어 있는지 확인하십시오. 파이썬과 명령줄 도구를 설치한 후 아래 명령어를 실행하는 것이 가장 좋습니다. PDFiD 파이썬 기반:
python pdfid.py C:UsersYouDownloadssuspicious.pdf
테스트 결과에 따르면, 다음 항목 중 하나라도 0이 아닌 값을 가질 경우 위험이 있을 수 있습니다.
- /JS 또는 /JavaScript
- /OpenAction
- /시작하다
- /AA (추가 조치)
- /임베디드파일
아래 표는 해당 객체가 무엇을 가리킬 수 있는지를 보여줍니다.
| 물체 | 아미테 |
|---|---|
| /JS 또는 /JavaScript | 위장 및 활용 준비에 사용됨 |
| /OpenAction | 해당 코드는 문서가 열릴 때 자동으로 실행될 수 있습니다. |
| /시작하다 | 외부 애플리케이션을 구현할 수 있습니다. |
| /임베디드파일 | 보조 탑재물을 포함할 수 있습니다. |
| /AA (추가 조치) | OpenAction과 매우 유사합니다. |
대부분의 정상적인 파일에는 이러한 객체가 필요하지 않습니다. 예를 들어, `/Launch`는 청구서에는 아무런 의미가 없습니다. 정적 보고서에 내장 파일이 필요하다고 생각하지 마세요. 앞서 언급한 객체가 많다고 해서 자동으로 악성 파일이라는 의미는 아닙니다. 하지만 이러한 객체는 PDF 파일을 문서에서 상호 작용 가능한 컨테이너로 변환합니다. 따라서 도구를 사용하여 이러한 객체들을 제거하는 것이 좋습니다. pdf-parser.py 추가 조사를 통해 언급된 주요 객체 중 어느 하나라도 0이 아닌 값을 반환하는지 여부를 확인해야 합니다.
하지만 일반적으로 PDF 파일을 열 때는 의심스러운 부분이 있다면 격리된 환경이나 가상 머신에서 여는 것이 좋습니다. 또한 스크립팅이 항상 명확하게 드러나는 것은 아니며, 스크립팅이 없다고 해서 악성 프로그램이 PDF 리더의 취약점을 악용할 수 없는 것은 아닙니다. 스크립팅이 전혀 보이지 않는 파서 취약점에서 비롯된 CVE 사례가 여러 차례 있었습니다. 자바스크립트는 실행 가능성을 판단하는 여러 요소 중 하나일 뿐이며, 파일 구조의 복잡성과 실행 가능성 또한 중요한 요소입니다. 실행, 검색 또는 페이로드를 저장할 수 있는 파일은 절대로 실수로라도 열어서는 안 됩니다.
문서를 신뢰하기 전에 암호화 무결성을 확인하십시오.
디지털 서명, 인증서 체인 및 서명 후 수정
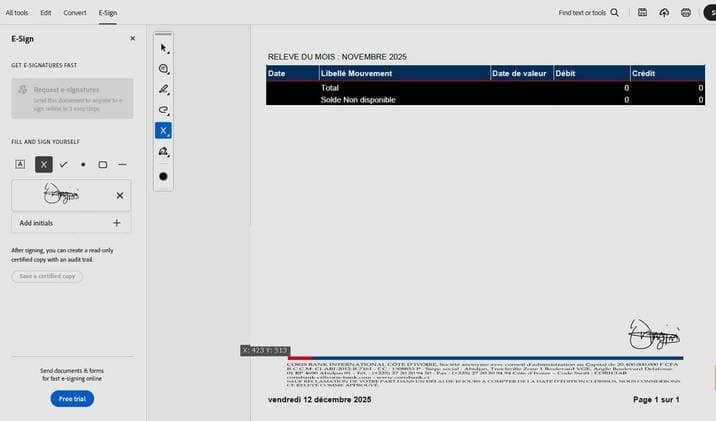



PDF 파일에 로고나 서명이 있다고 해서 파일의 무결성이 보장되는 것은 아닙니다. 무결성은 디지털 서명이 있을 때만 검증됩니다. 암호화 서명은 공개 키 인프라(PKI)를 기반으로 하며, PDF 파일에 대해 세 가지 사항을 확인할 수 있습니다. 즉, 파일이 변조되지 않았다는 사실(무결성), 누가 서명했는지(진위성), 그리고 파일의 출처(부인 방지)를 확인할 수 있습니다.
만약 어떤 PDF 파일이 권한을 주장한다면, 앞서 살펴본 것과 동일한 PDFiD 검사를 실행하고 /AcroForm 값을 찾으세요. 0보다 큰 값은 서명 양식 필드가 있음을 나타냅니다. 그런 다음 해당 파일을 단독으로 열 수 있습니다. 어도비 리더 또는 기타 고급 PDF 도구 서명란에서 다음 사항을 확인하십시오.
- 서명이 유효한가요?
- 신뢰할 수 있는 루트 기관으로 추적할 수 있습니까?
- 인증서가 만료되었거나 무효화되었습니까?
- 서명 후 문서가 수정되었습니까?
- 신뢰할 수 있는 타임스탬프가 있나요?
이 검사는 문서에 암호화된 서명이 없더라도 서명이 표시될 수 있기 때문에 필요합니다. 또한, 서명 후에도 PDF 파일에 수정본을 첨부할 수 있으므로 증분 업데이트에 특히 주의해야 합니다. 서명 후 수정 사항을 독자가 지적하는 경우, 신중해야 합니다. 아래 표는 서명 무결성 검사 예시를 제공합니다.
| 서명 상태 | 의미 |
|---|---|
| 좋고 믿을 만하다 | 안전은 확보되었으며, 현장 신원이 확인되었습니다. |
| 타당하지만, 자기중심적이다. | 안전은 확보되었지만 신원은 불확실합니다. |
| 손상되었거나 수정됨 | 안전이 위험합니다 |
| 서명 없음 | 암호화가 보장되는 것은 아닙니다. |
수많은 정상적인 PDF 파일에는 서명이 없는 경우가 많으며, 이는 지극히 정상적인 현상입니다. 그러나 은행 통지서, 법률 양식, 기업 계약서처럼 특정 권한을 주장하는 파일에는 서명이 없는 경우 문제가 될 수 있습니다. 권한을 주장하는 파일은 수학적으로 그 권한을 증명할 수 있어야 합니다.
파일을 다루기 전에 파일의 출처와 구조적 일관성을 확인하십시오.
메타데이터 정렬, 전달 체인 검증 및 구조적 이상
출처를 확인할 수 없는 서명되지 않은 PDF 파일은 실행 권한이 없더라도 위험할 수 있습니다. 자신을 보호하려면 파일의 전달 경로를 확인해야 합니다. SPF(Sender Policy Framework), DKIM(Domain Keyed Mailing), DMARC(Domain-Based Message Authentication, Reporting, and Compliance) 세 가지 값을 확인해야 합니다. 이러한 이메일 인증 프로토콜은 이메일이 실제로 주장하는 도메인에서 발송되었는지 여부를 확인합니다. 이러한 경로를 확인하려면 다음 단계를 따르세요.
- 첨부된 PDF 파일이 있는 이메일을 열어보세요.
- 이메일 오른쪽 상단에 있는 점 세 개를 클릭하고 다음을 클릭하세요. 원본보기.
- 값을 확인하세요 SPF و 디킴 و DMARC값이 다음과 같으면 PASS출처가 확인되었습니다.
이메일 세부 정보를 빠르게 확인하여 표시된 이름과 실제 발신 도메인을 비교해 볼 수도 있습니다. 하지만 더 중요한 것은, 파일을 링크를 통해 다운로드했다면 리디렉션 문자열을 확인하는 것입니다. 이를 위해 링크를 복사하여 다음과 같은 도구에 붙여넣으세요. URL 스캔 파일이 거쳐온 모든 단계(원본 링크 포함)를 확인하려면 링크를 실행하여 링크가 안전한지 확인할 수 있습니다. VirusTotal의 URL 검사기다음으로, 실제 파일을 살펴보세요. 설치가 가능합니다. ExifTool 아래 명령어를 실행하여 작성자, 제작자, 프로듀서, 생성일, 수정일 등의 파일 값을 찾으세요.
exiftool 의심스러운.pdf
이러한 값을 얻었으면 PDF의 정보와 비교하십시오. 예를 들어, PDF가 다국적 은행에서 발행한 2026년 송장이어야 하는데 제품 정보에 이전 버전의 LibreOffice 소비자용 버전이 표시되어 있다면 문제가 있는 것입니다. 마지막으로 명령어를 실행하십시오. qpdf 이는 구조적 일관성을 위한 것입니다.
qpdf --check suspicious.pdf
날짜가 여러 번 증가하거나, 물체의 흐름이 과도하거나, 이상한 압력층이 형성되거나, 상호 참조에 이상이 발생하는 것은 내부에서 무언가 위험한 일이 벌어지고 있다는 신호일 수 있습니다.
PDF 파일을 수동적인 문서가 아닌 실행 가능한 컨테이너로 취급하십시오.
PDF 파일은 인쇄했을 때 일반 종이처럼 보일 수 있지만, 실제 파일은 마치 패키지 컨테이너와 같습니다. PDF 파일은 작업을 수행하는 효과적인 수단이 될 수 있습니다. 안전을 위해 파일 아래에 숨겨진 메커니즘을 살펴보는 것이 좋습니다.
보안 앱을 사용하는 것은 온라인에서 안전을 유지하는 한 가지 방법입니다.하지만 PDF 파일을 열기 전에 잠시 멈춰서 내용을 확인하는 습관은 응용 프로그램 오류 발생 시 사용자를 보호해 줄 것입니다.