안드로이드 기기를 표적으로 삼아 백만 개가 넘는 구글 계정을 감염시킨 굴리건(Gooligan) 악성코드 공격이 매일 약 13000만 4천 개의 새로운 계정이 감염되면서 그 규모가 커지고 있습니다. 이 악성코드는 안드로이드 5(젤리빈, 킷캣)와 안드로이드 XNUMX(롤리팝)를 실행하는 기기에 영향을 미칩니다.
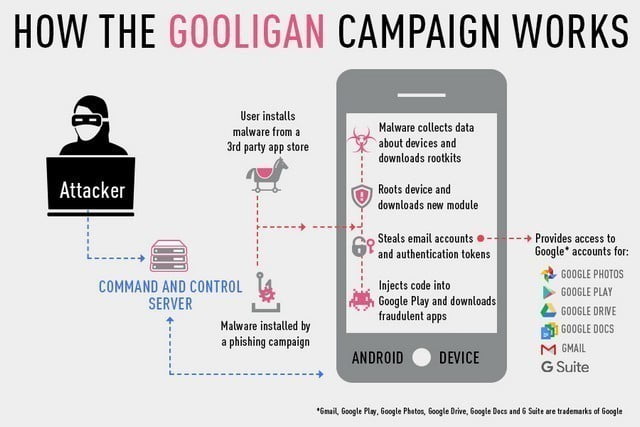
굴리건(Gooligan) 악성코드는 Google Play 스토어의 타사 앱과 악성 링크가 포함된 공격 메시지를 통해 확산됩니다. 이 악성코드는 기기에 접근하여 필요한 권한을 획득하고, 계정 데이터를 훔치고, 광고 콘텐츠 등 영리를 목적으로 하는 소프트웨어를 설치하는 방식을 사용합니다. 악성코드가 휴대폰에 침투하는 방식은 매우 명확합니다. 비공식 앱 스토어의 감염된 앱을 이용하기 때문입니다. 이 앱을 설치하면 악성코드가 기기에 침투한 것입니다. 또는 Google Play, Gmail, Google 포토, Google 문서, G Suite, Google 드라이브 및 기타 Google 앱을 통해서도 침투할 수 있습니다.
또한 이 소프트웨어는 사용자의 계정 정보를 훔칠 수 있는 다양한 앱을 설치하여 해당 앱을 강조하기 위해 가짜 평점과 리뷰를 추가합니다.
계정이 해킹당했나요? 확인하는 방법은 간단합니다. 따라 해 보세요.
Check Point를 통해 계정을 확인하세요:
웹사이트로 이동 체크포인트 웹사이트 이메일을 입력하고 '사람 확인' 표시를 체크한 후 '확인'을 클릭하세요. 마지막으로 Google 계정이 인증되었는지 여부를 보여주는 결과가 표시됩니다.
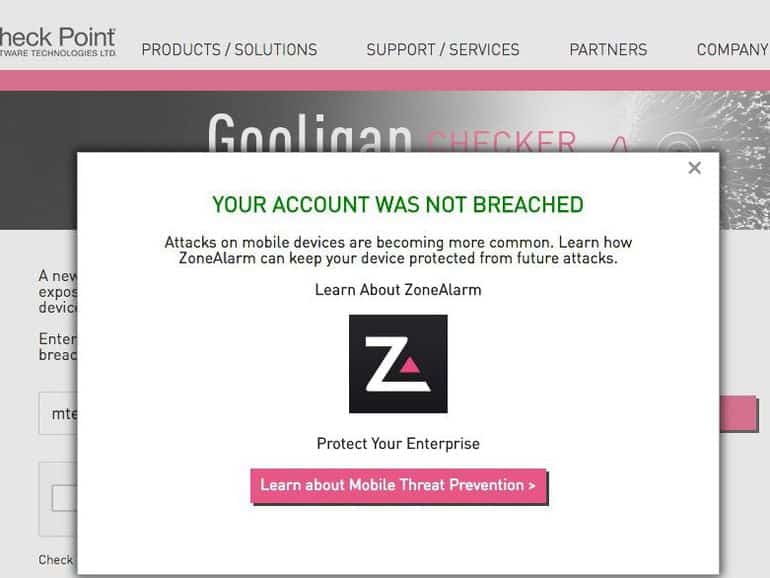
Google 계정이 해킹당한 경우 대처 방법:
Google 계정이 해킹당한 경우, Android 기기를 공장 초기화하여 모든 애플리케이션을 삭제해야 합니다. 자세한 내용은 이 글을 참조하세요. Android 기기에서 개인 데이터를 지우는 가장 좋은 방법그런 다음 깨끗한 앱만 설치하고 Google 계정 세부 정보를 변경하는 것을 잊지 마세요.