대부분의 경우, 홈 네트워크에 대한 걱정은 인터넷 접속 여부에만 국한됩니다. 하지만 네트워크에서 잠재적인 보안 취약점을 검사하다 보면 생각보다 훨씬 심각한 문제들을 발견할 수 있습니다. 네트워크의 보안과 개인정보 보호를 위협할 수 있는 숨겨진 위협을 알고 계신가요? 잠재적인 보안 침해로부터 자신을 보호하고 데이터를 안전하게 보호하는 방법을 알아보세요.

로압 스리유에스
네트워크를 정기적으로 스캔해야 하는 이유는 무엇입니까?

홈 네트워크는 모든 유무선 기기를 연결하는 라우터로 구성되어 있을 가능성이 높습니다. 이러한 구성을 SOHO(Small Office/Home Office) 네트워크라고 하며, 해커가 악용할 수 있는 보안 취약점이 있을 수 있습니다. 공격자는 여러 가지 방법으로 네트워크에 접근을 시도할 수 있으므로, 네트워크 스캐닝은 보안을 위해 필수적입니다.
- 인터넷에 노출된 개방형 포트를 악용하여 네트워크 서비스와 프로토콜에 대한 무단 액세스를 허용합니다.
- 컴퓨터, 프린터, 사물 인터넷(IoT) 장치 등 로컬 네트워크의 대상 장치를 직접 지정합니다.
- 무선 공격을 실행하여 Wi-Fi 네트워크를 손상시키고, 공격자가 데이터와 네트워크 트래픽에 액세스할 수 있도록 합니다.
- 원격 작업 연결(예: VPN이나 RDP)을 공격하는 것은 특히 이러한 연결이 안전하지 않거나 약한 비밀번호를 사용하는 경우에 그렇습니다.
네트워크를 정기적으로 검사하고 취약점을 해결하면 이러한 위협으로부터 보호하는 데 도움이 됩니다. 다행히 생각보다 쉽습니다. 네트워크를 정기적으로 검사하는 것은 가정 사이버 보안 모범 사례로, 잠재적 위협에 미리 대비하고 개인 정보를 보호할 수 있습니다.
네트워크 스캔 방법: 두 가지 기본 방법
네트워크를 스캔할 때 두 가지 주요 옵션이 있습니다.
- 웹 기반 네트워크 스캐닝 도구
- 서버 기반 네트워크 스캐닝 도구
웹 기반 도구에는 다음과 같은 사이트가 포함됩니다. 펜테스트 도구이러한 도구를 사용하면 해커가 악용할 수 있는 공개 IP 주소를 빠르게 스캔하여 열려 있는 포트를 찾을 수 있습니다. 하지만 이는 적어도 서비스 비용을 지불하기 전까지는 피상적인 스캔에 불과합니다. Pentest Tools와 같은 웹 기반 도구는 인터넷에 표시되는 정보만 스캔할 수 있으며, 내부 기기나 Wi-Fi 클라이언트는 스캔할 수 없습니다.
더 많은 정보를 원하시면 다음과 같은 서버 기반 도구를 사용해야 합니다. Nmap은외부 서버에서 실행되어 외부에서 네트워크를 스캔하는 Nmap입니다. Nmap은 오픈 소스이며 무료로 사용할 수 있으며, 해커들은 침투를 시도하기 전에 네트워크를 스캔하는 데 자주 사용합니다. Nmap은 사이버 보안 및 침투 테스트에 강력한 도구로, 대상 네트워크에서 실행 중인 장치와 서비스에 대한 자세한 정보를 제공합니다.
침투 테스트 도구
침투 테스트를 처음 접하거나 Linux 서버를 설정하지 않고도 네트워크에 대한 간단한 개요를 원하는 경우 Pentest Tools가 적합합니다.
- VPN을 사용하지 않고 외부 IP 주소를 확인하고 기록하세요. Google에서 "내 IP 주소는 무엇인가요?"를 검색하거나 다음과 같은 사이트를 이용하여 외부 IP 주소를 찾을 수 있습니다. 내 IP는 무엇입니까?이 단계는 외부 세계가 귀하의 네트워크를 어떻게 보는지 이해하는 데 필수적입니다.
- 도구 열기 네트워크 취약점 스캐너 Pentest Tools에서 외부 IP 주소를 복사하여 필드에 붙여넣습니다. 목표을 클릭한 다음 . 버튼을 클릭합니다. 스캔 시작이 프로세스를 통해 네트워크에 대한 기본 검사가 시작됩니다.
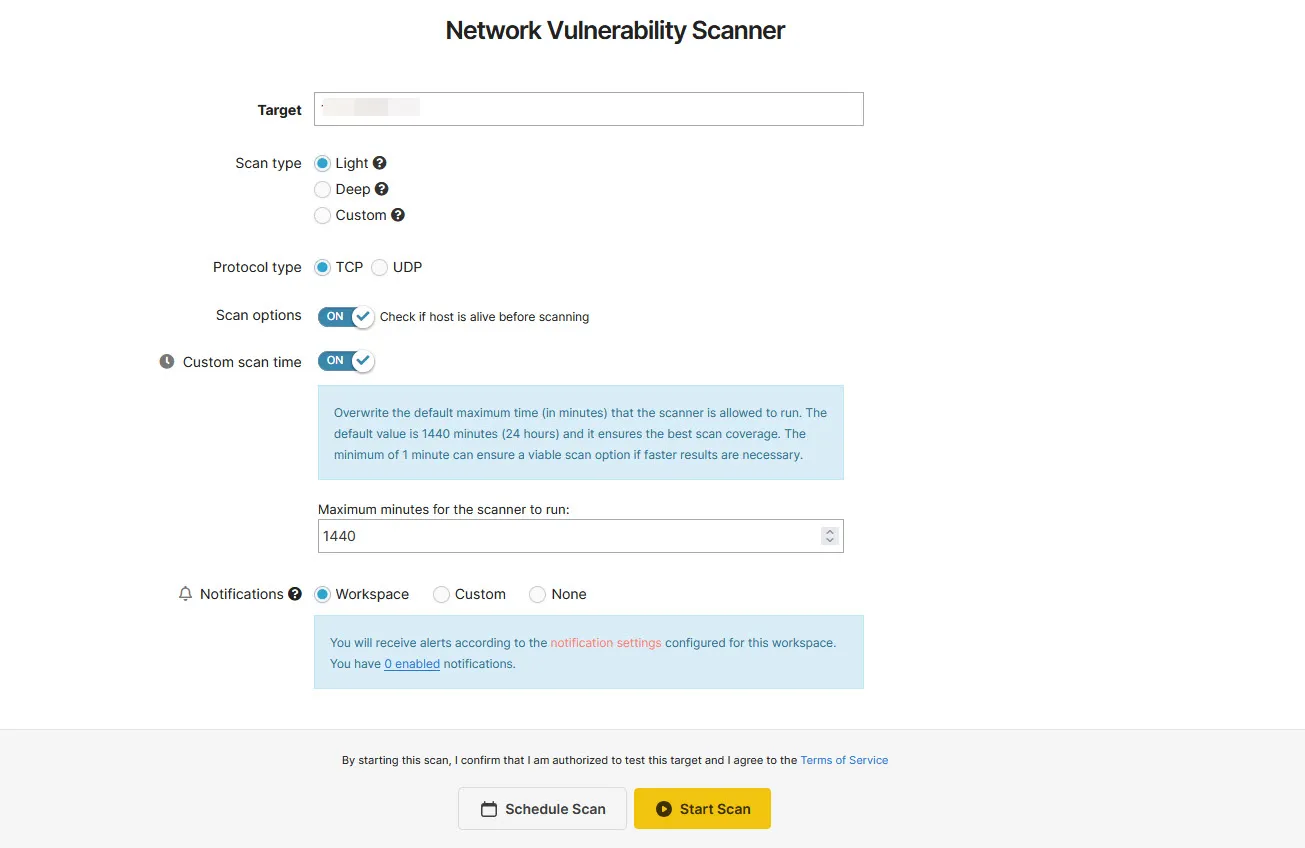
결과 페이지에는 공격자가 공용 IP 주소를 스캔하여 수집할 수 있는 모든 네트워크 정보와 열린 포트가 표시됩니다. 이는 IP 주소를 공개해서는 안 되는 중요한 이유입니다. 하지만 무료 사용자에게 제공되는 간단한 스캔 결과는 네트워크에서 기본적으로 열려 있을 수 있는 일반적인 포트를 찾는 데만 유용합니다. 훨씬 더 많은 포트를 스캔하는 심층 스캔을 실행하려면 월 최대 85달러의 비용이 발생할 수 있습니다. 하지만 이 사이트에서는 Nmap을 사용하여 스캔을 실행하기 때문에, 더 심층적인 결과가 필요하다면 Nmap을 배우는 것이 좋습니다. Nmap은 사용자 지정 스캔을 실행하고 네트워크 보안을 종합적으로 분석할 수 있는 강력하고 유연한 도구입니다.



Nmap은
더욱 상세하고 정확한 결과가 필요하다면 Nmap(네트워크 스캐너)이 더욱 발전된 적합한 옵션입니다. Nmap을 설치하고 실행하려면 약간의 기술적 전문 지식이 필요하지만, Windows용 그래픽 사용자 인터페이스(GUI)를 제공하여 사용이 더욱 간편합니다.
다운로드: Nmap은
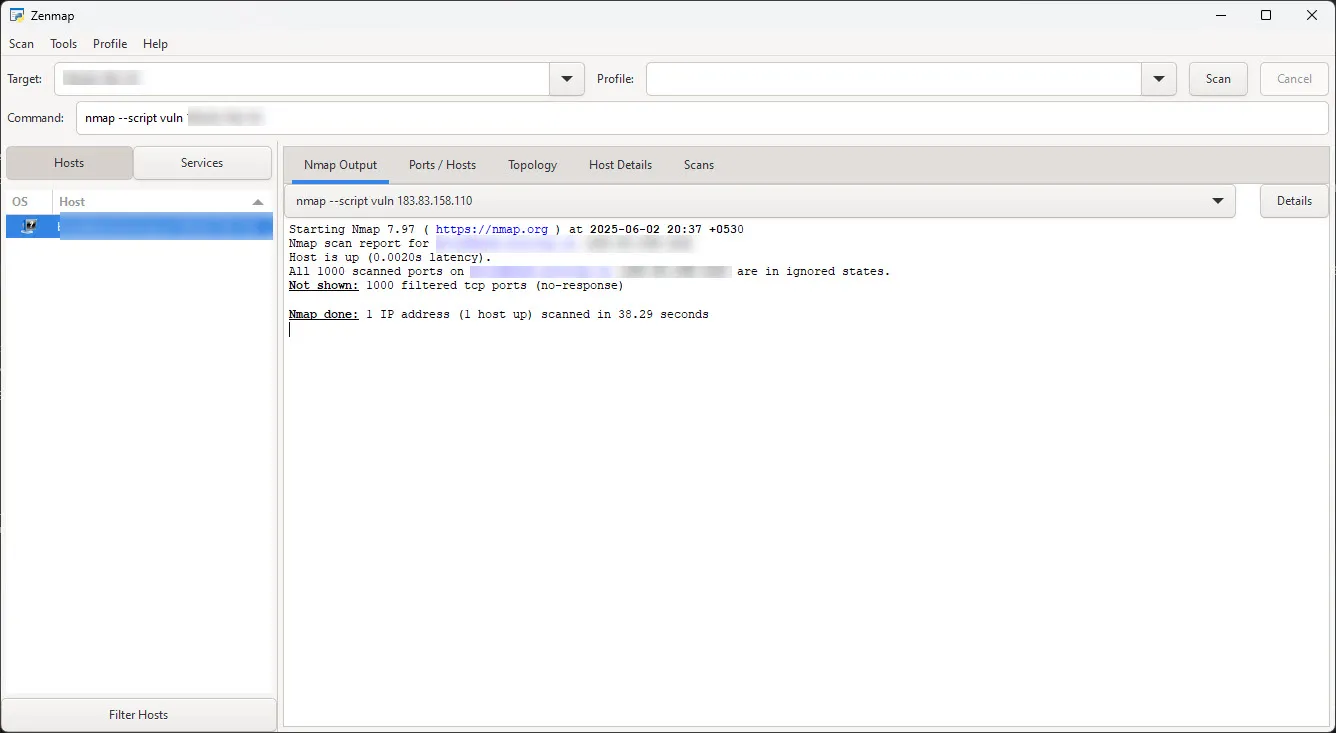
Windows, macOS 또는 Linux 기기에 Nmap을 설치할 수 있습니다. Nmap을 사용하여 홈 네트워크에 연결된 다른 기기를 검사하여 잠재적인 보안 취약점을 파악하고 보안 수준을 평가할 수 있습니다.
nmap -sT [외부 IP 주소]
이 명령은 일반적인 홈 서브넷의 모든 장치에서 열려 있는 TCP 포트를 검색합니다.
하지만 Nmap을 실행하는 가장 좋은 방법은 온라인 Linux 서버를 이용하는 것입니다. 외부 서버에서 Nmap을 실행하면 외부에서 네트워크를 스캔하여 열려 있는 포트, 취약점, 그리고 악용 가능한 서비스를 파악할 수 있습니다. 로컬에서 Nmap을 실행하면 라우터, 스마트 기기 또는 다른 컴퓨터와 같은 네트워크의 다른 장치를 스캔하여 열려 있는 포트와 서비스를 파악할 수 있습니다. 외부 네트워크에서 Nmap을 실행하는 경우에만 외부인이 볼 수 있는 정보가 노출됩니다.
설정이 완료되면 명령을 실행하세요. sudo apt 설치 nmap 터미널에서 Nmap을 설치하세요. 그런 다음, 열려 있는 포트의 취약점을 스캔하세요.
nmap --script vuln [외부 IP 주소]
외부 서버에서 Nmap을 사용하는 데에는 Linux에 대한 전문 지식이 필요하거나 서버를 설정하고 운영하는 데 비용이 든다는 어려움이 있습니다. 다음과 같은 사이트에서 Linux 서버를 대여할 수 있습니다. Linode أو 벌 터 각각 5달러와 2.50달러입니다. 이 서비스를 이용하면 이메일 계정을 사용하여 등록하고, 인증 절차를 완료하면 리소스가 풍부한 Linux 머신에 접속할 수 있습니다. 또는 다른 머신에서 Linux Nmap을 실행하여 네트워크를 스캔해 볼 수도 있습니다. 단, 스캔하는 머신이 라우터를 사용하여 인터넷에 연결하지 않도록 주의하세요. 그렇지 않으면 프로세스가 혼란스러워질 수 있습니다.
가상 사설 서버(VPS)에서 스캔을 수행한다는 것은 집 IP 주소를 타사 서비스와 공유한다는 것을 의미합니다. VPS 제공업체의 서비스 약관을 항상 준수하고, 본인이 소유하지 않았거나 테스트 권한이 없는 네트워크는 절대 스캔하지 마십시오. 이는 법적 준수를 보장하고 서비스 약관 위반을 방지하기 위한 필수 조치입니다.
네트워크 사용 중일 때 이를 검사할 때는 해커의 관점을 전혀 볼 수 없기 때문에 제약이 따릅니다. 네트워크는 내부와 외부에서 다르게 작동합니다. 해커가 악용할 수 있는 동일한 취약점을 직접 확인하지 않으면 네트워크 외부에서만 볼 수 있기 때문에 해결할 수 없습니다. 이러한 이유로 많은 보안 전문가나 네트워크 보안을 테스트하려는 개인은 최소 한 대의 Linux 머신을 외부 연결을 통해 인터넷에 연결하여 랩을 구축합니다. 이러한 설정을 통해 실제 공격을 시뮬레이션하고 공격자의 관점에서 취약점을 평가하여 네트워크 보안에 대한 포괄적인 관점을 확보할 수 있습니다.
취약점을 해결하고 Wi-Fi 라우터를 강화하세요
어떤 스캔을 실행하든 라우터, 인터넷 서비스 제공업체(ISP), 현재 위치, 열린 포트, 그리고 Nmap을 사용하는 경우 노출될 수 있는 취약점에 대한 정보를 확인할 수 있습니다. 일반적으로 자주 사용되는 일련의 열린 포트가 표시됩니다.
- 80(HTTP)
- 443(HTTPS)
- 53(DNS)
- 3389 (RDP)
- 22(SSH)
- 23(텔넷)
열려 있는 모든 포트가 위험한 것은 아니지만, 알아두는 것이 좋습니다. 열려 있는 포트는 외부 서비스가 PC, 스마트폰, 스마트 TV, 심지어 공유기 등 기기에서 실행 중인 프로그램에 접속할 수 있도록 허용합니다. 하지만 열려 있는 모든 포트를 닫는 것은 인터넷 연결을 방해하기 때문에 현실적인 해결책이 아닙니다.
80(HTTP), 443(HTTPS), 53(DNS)과 같은 일반적인 포트는 열어 두어야 합니다. 하지만 RDP(3389), SSH(22), Telnet(23), FTP(20 및 21)와 같이 타사 애플리케이션이나 운영 체제 기능에서 사용하는 포트가 열려 있는 경우, 네트워크 사용량에 따라 해당 포트를 닫는 것이 좋습니다.
어떤 이유로든 특정 포트를 열어야 하는 경우, 해커가 IP 주소나 라우터의 취약점을 스캔하는 것을 막을 수 있습니다. 또는 네트워크 보안을 위해 필요한 특정 포트를 열었다가 다시 닫을 수도 있습니다. RDP, SSH, Telnet, FTP는 여러 가지 용도로 사용되며, 이러한 포트를 닫으면 외부 서비스에 연결되는 것을 차단할 수 있습니다.
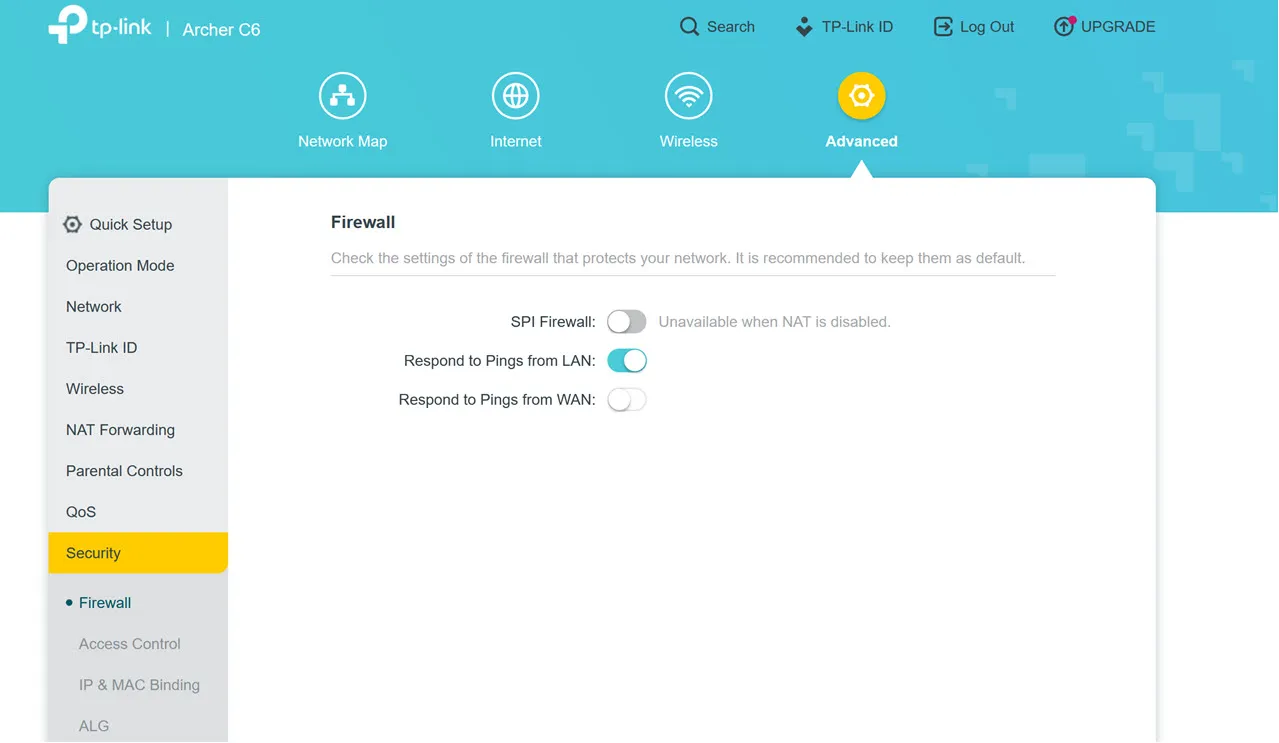
이전 섹션의 스캔 결과에서 볼 수 있듯이, Nmap과 Pentest Tools 네트워크 스캐닝 도구가 제 네트워크에서 스캔한 모든 포트는 닫혀 있었습니다. 더 구체적으로 말하면, 해당 포트들은 "필터링된 상태"였는데, 네트워크 스캐닝 도구가 포트가 열려 있는지, 닫혀 있는지, 또는 필터링되었는지 확인할 수 없었습니다.
라우터의 방화벽 설정을 조정하면 됩니다. WAN에서 ping 테스트를 비활성화하는 옵션이 표시되면 즉시 활성화하세요. 이렇게 하면 라우터 방화벽이 인터넷에서 오는 ping 요청에 응답하지 않으므로 해커가 대량 IP 스캔을 실행할 때 표시되지 않습니다.
이제 자신을 보호하는 가장 중요한 방법, 바로 라우터 설정에 대해 이야기해 보겠습니다. 라우터를 공격으로부터 보호하는 것은 가장 먼저 취해야 할 조치 중 하나입니다. 최상의 성능을 얻기 위해 새로운 라우터를 설정할 때결과그러나 일부는 남겨두는 것이 좋습니다. Wi-Fi 라우터 설정이 비활성화되었습니다..
필요한 정확한 라우터 설정은 라우터에 따라 다르지만, 다음 설정 목록은 시작하기에 좋은 곳입니다.
- 라우터 방화벽 활성화
- 원격 액세스 기능 비활성화
- 모든 포트 포워딩 항목 비활성화
- UPnP(Universal Plug and Play) 비활성화
- 라우터의 기본 액세스 자격 증명을 변경하세요
- 가능하면 WPA3 무선 암호화를 사용하세요.
- 라우터의 펌웨어를 자주 업데이트하세요.
Wi-Fi 네트워크의 취약점을 스캔하는 것은 복잡해 보일 수 있지만, 몇 가지 간단한 도구와 약간의 조사로 네트워크를 더욱 안전하게 만들 수 있습니다.