기기에서 두 개 이상의 보호 프로그램을 사용하더라도 컴퓨터는 여전히 완벽하게 보호되지 않습니다. 보호 프로그램에서 가끔 실수를 하기 때문입니다. 바이러스 발견컴퓨터에 바이러스가 있다는 것을 알려주는 징후는 많습니다. 예를 들어, 바탕화면에 이상한 팝업 광고와 경고가 표시되거나, 컴퓨터 속도가 비정상적으로 느려지거나, 프로그램 실행 후 멈춤 현상이 나타나는 등입니다. "해킹 또는 바이러스 감염 여부를 확인하는 방법"이라는 글을 읽어보시면 바이러스 감염 여부를 확인할 수 있는 더 많은 요소들을 확인하실 수 있습니다. 바이러스의 목적은 프로그램과 브라우저에서 기록된 개인 정보를 저장하는 것입니다. 그렇다면 어떻게 해야 할까요? 컴퓨터에서 바이러스 제거하기이 과정은 쉽지 않지만, 성공적으로 제거했는지 확인하는 데는 시간과 노력이 많이 소요될 수 있습니다. 따라서 이 글에서는 컴퓨터에서 바이러스를 발견한 후 취해야 할 가장 중요한 조치들을 살펴보겠습니다.

컴퓨터 바이러스에는 여러 종류가 있습니다. 자신도 모르게 설치된 악성 프로그램과 관련된 바이러스를 발견할 수도 있습니다. 인터넷을 탐색하거나 바로가기 바이러스, 트로이 목마, 키로거, 컴퓨터 웜, 루트킷 등 바이러스가 포함된 USB 플래시 드라이브를 기기에 삽입할 때 바이러스가 발견될 수 있습니다. 따라서 이러한 유형의 바이러스는 일반적인 보호 프로그램을 사용해도 쉽게 제거할 수 있지만, 반드시 강력해야 합니다. 반면, 제거하기 어려운 신종 바이러스도 있는데, 이러한 바이러스는 데이터베이스가 부족하여 일반적인 보호 프로그램으로는 제거할 수 없습니다. 이러한 바이러스는 보호 프로그램을 완전히 무력화시키기도 합니다! 따라서 아래에서는 아무리 위험한 바이러스라도 기기에서 제거하는 단계를 설명하겠습니다.
로압 스리유에스
1- 파일을 백업하세요
기기에 있는 바이러스의 종류가 약하든 강력하든, 가장 먼저 해야 할 일은 해커가 파일을 조작하고 삭제할 수 있기 때문에 데이터와 중요한 파일의 백업을 만드는 것입니다. 그렇다면 어떤 파일을 백업해야 할까요?
백업해야 할 파일이란 무엇인가라는 문서에서 이 질문에 답하면 다음을 수행할 수 있습니다.
가장 중요한 파일을 안전하게 보관하려면 이 글을 읽어보세요. 특히 다음과 같은 경우에는 더욱 그렇습니다.
이 바이러스는 강력해서 파일을 복사하거나 프로그램을 사용하는 등 파일을 제어하는 것을 방해합니다. 백업을 저장하세요.
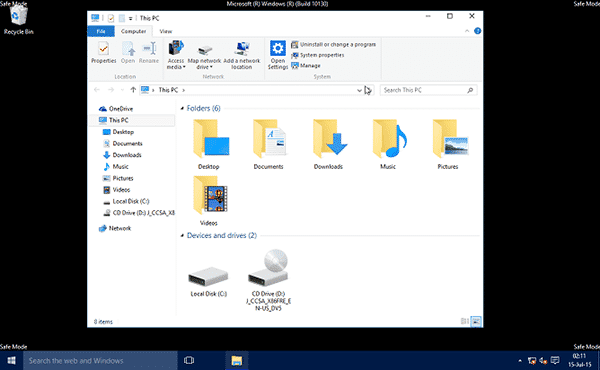
하지만 이 과정을 수행할 수 있는 또 다른 기회가 있는데, 그것은 모드를 입력하는 것입니다. 안전 모드 그 이유는 이 모드에서는 프로그램과 애플리케이션을 로드하지 않고, 바이러스가 프로그램을 통해 침투하기 때문에 이 모드로 진입하면 해당 프로그램이 실행되지 않기 때문입니다. 이전에 안전 모드로 부팅하는 방법에 대해 설명했습니다. 안전 모드로 진입하면 필요한 모든 파일을 복사하여 외장 하드 드라이브, CD 또는 플래시 메모리 등 내장 하드 드라이브가 아닌 다른 디스크에 옮길 수 있습니다.
2- 보호 프로그램의 셀프 부팅 버전을 사용하세요.
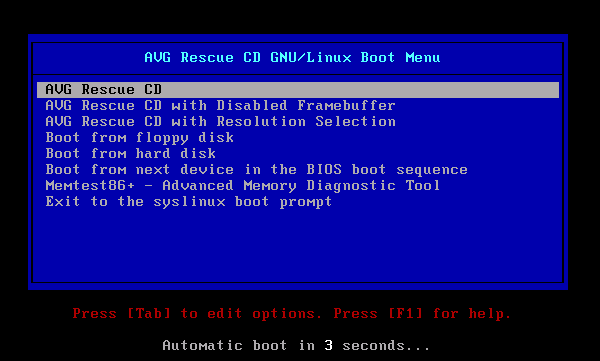
이 주제의 뒷부분에서 언급했듯이, 바이러스는 기기를 감염시키면 방화벽을 포함한 보안 프로그램과 바이러스가 기기에서 작업을 수행하는 것을 방해하는 다른 프로그램의 작동을 불가능하게 만듭니다. 따라서 바이러스를 제거하는 보안 프로그램이 없다면 누가 문제를 해결하겠습니까? 다행히도 가장 널리 사용되는 보안 프로그램은 프로그램의 자동 부팅 ISO 사본을 생성하여 사용자가 이 사본을 플래시 드라이브에 구워 Windows 대신 부팅할 수 있도록 합니다. 이렇게 하면 전체 하드 드라이브 내용을 완전하고 정확하게 검사할 수 있으며, 검사 결과는 양성일 가능성이 높고 바이러스가 삭제될 것입니다. 이전에 ISO 사본을 사용하는 바이러스 백신 프로그램에 대한 글에서 이러한 신뢰할 수 있는 사본들을 소개해 드렸습니다. 사용 방법은 매우 간단합니다. USB 플래시 드라이브나 CD만 있으면 굽기 프로그램을 사용하여 프로그램 사본을 굽기 시작할 수 있습니다. 그런 다음 앞서 설명드린 대로 부팅하면 됩니다. 플래시 메모리 또는 CD에서 부팅하는 방법.
3- 윈도우 재설치
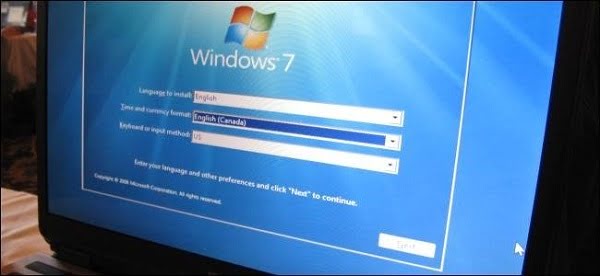
아마도 이 단계는 이 상황에서 가장 좋고 가장 적절할 것입니다. 하드 드라이브 자체에 바이러스가 있는 것이 아니라면 바이러스를 장치에서 제거하려면 사용 중인 Windows 버전이나 운영 체제를 다시 설치해야 하기 때문입니다. Windows를 다시 설치하면 운영 체제 파티션의 모든 것이 제거되고 바이러스가 이 파티션에 있을 때까지 삭제됩니다. Windows 복사본의 플래시 드라이브나 CD가 없는 경우 이전 문서에서 해당 방법을 확인할 수 있습니다. Windows 10을 기본 설정으로 복원 (공장 초기화) 이 방법을 사용하면 Windows 운영 체제를 다시 설치하지 않고도 원래 상태로 복원할 수 있습니다.
4- 강력한 보호 프로그램을 사용하세요.
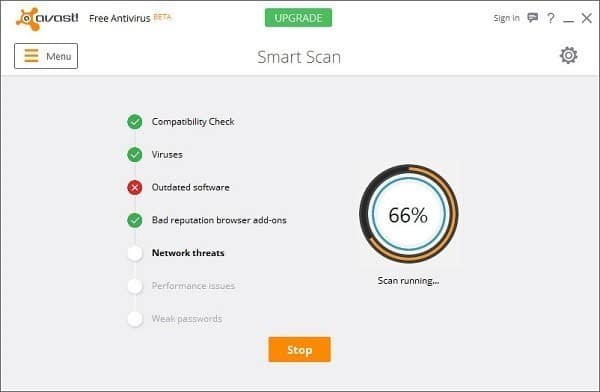
새 윈도우를 설치한 후에는 데이터베이스의 지속적인 업데이트를 통해 강력한 보안 기능을 갖춘 최고의 보호 프로그램을 찾아야 합니다. 이렇게 하면 새 바이러스라도 감염되지 않습니다. 보호 프로그램을 설치한 후에는 빠른 검사가 아닌 전체 시스템 검사를 즉시 수행하여...
숨겨진 루트는 파일 사이에 숨겨져 있지만, 앞서 언급했듯이 바이러스 백신 프로그램은 전체 장치를 보호하지는 않지만 그 역할을 하며, 컴퓨터에서 바이러스가 감지되면 어떤 식으로든 경고하고 제거하는 데 도움을 줍니다.
5- 비밀번호 변경
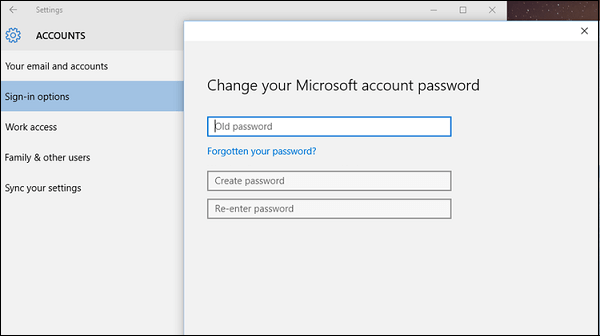
많은 바이러스의 주요하고 궁극적인 목표는 사용자를 감시하고 사용자의 데이터를 자신의 이익을 위해 사용하는 것입니다. 바이러스가 사용자의 비밀번호를 훔쳐 다른 사람에게 개인 정보를 유출하는 것도 멀지 않은 미래에 일어날 일입니다. 따라서 바이러스 감염을 확인하고 기기에 침입한 후에는 사용 중이던 모든 비밀번호를 변경하는 것이 안전에 가장 좋은 방법입니다.비밀번호 설정 새롭고 아무도 모르는 사항이므로 Windows 로그인에 사용하는 Microsoft 계정의 비밀번호는 물론, 소셜 네트워킹 사이트 등 다양한 계정의 비밀번호도 변경해야 합니다. 이는 절대 소홀히 해서는 안 될 중요한 단계입니다.
조금도.
기기에 침투한 강력한 바이러스를 처리하기 위해 취해야 할 조치입니다. 컴퓨터에 직접 적용하면... 바이러스 제거 아무리 위험한 일이라도 그 이후의 시스템에는 아무런 영향도 미치지 않았습니다.