단 한 번의 해킹 성공으로 모든 것을 잃을 수 있습니다. 데이터, 계정, 그리고 마음의 평화까지 말이죠. 그래서 저는 문자 메시지와 인증 코드를 버리고 더 안전한 대안인 물리적 보안 키로 전환했습니다. 사용하세요 안전 키 이제는 보호하는 것이 가장 좋은 관행으로 간주됩니다. 중요 계정 특히 위협이 증가하고 있으므로 무단 액세스로부터 사이버 보안.

로압 스리유에스
보안 키를 사용하여 빠르고 쉽게 로그인하세요

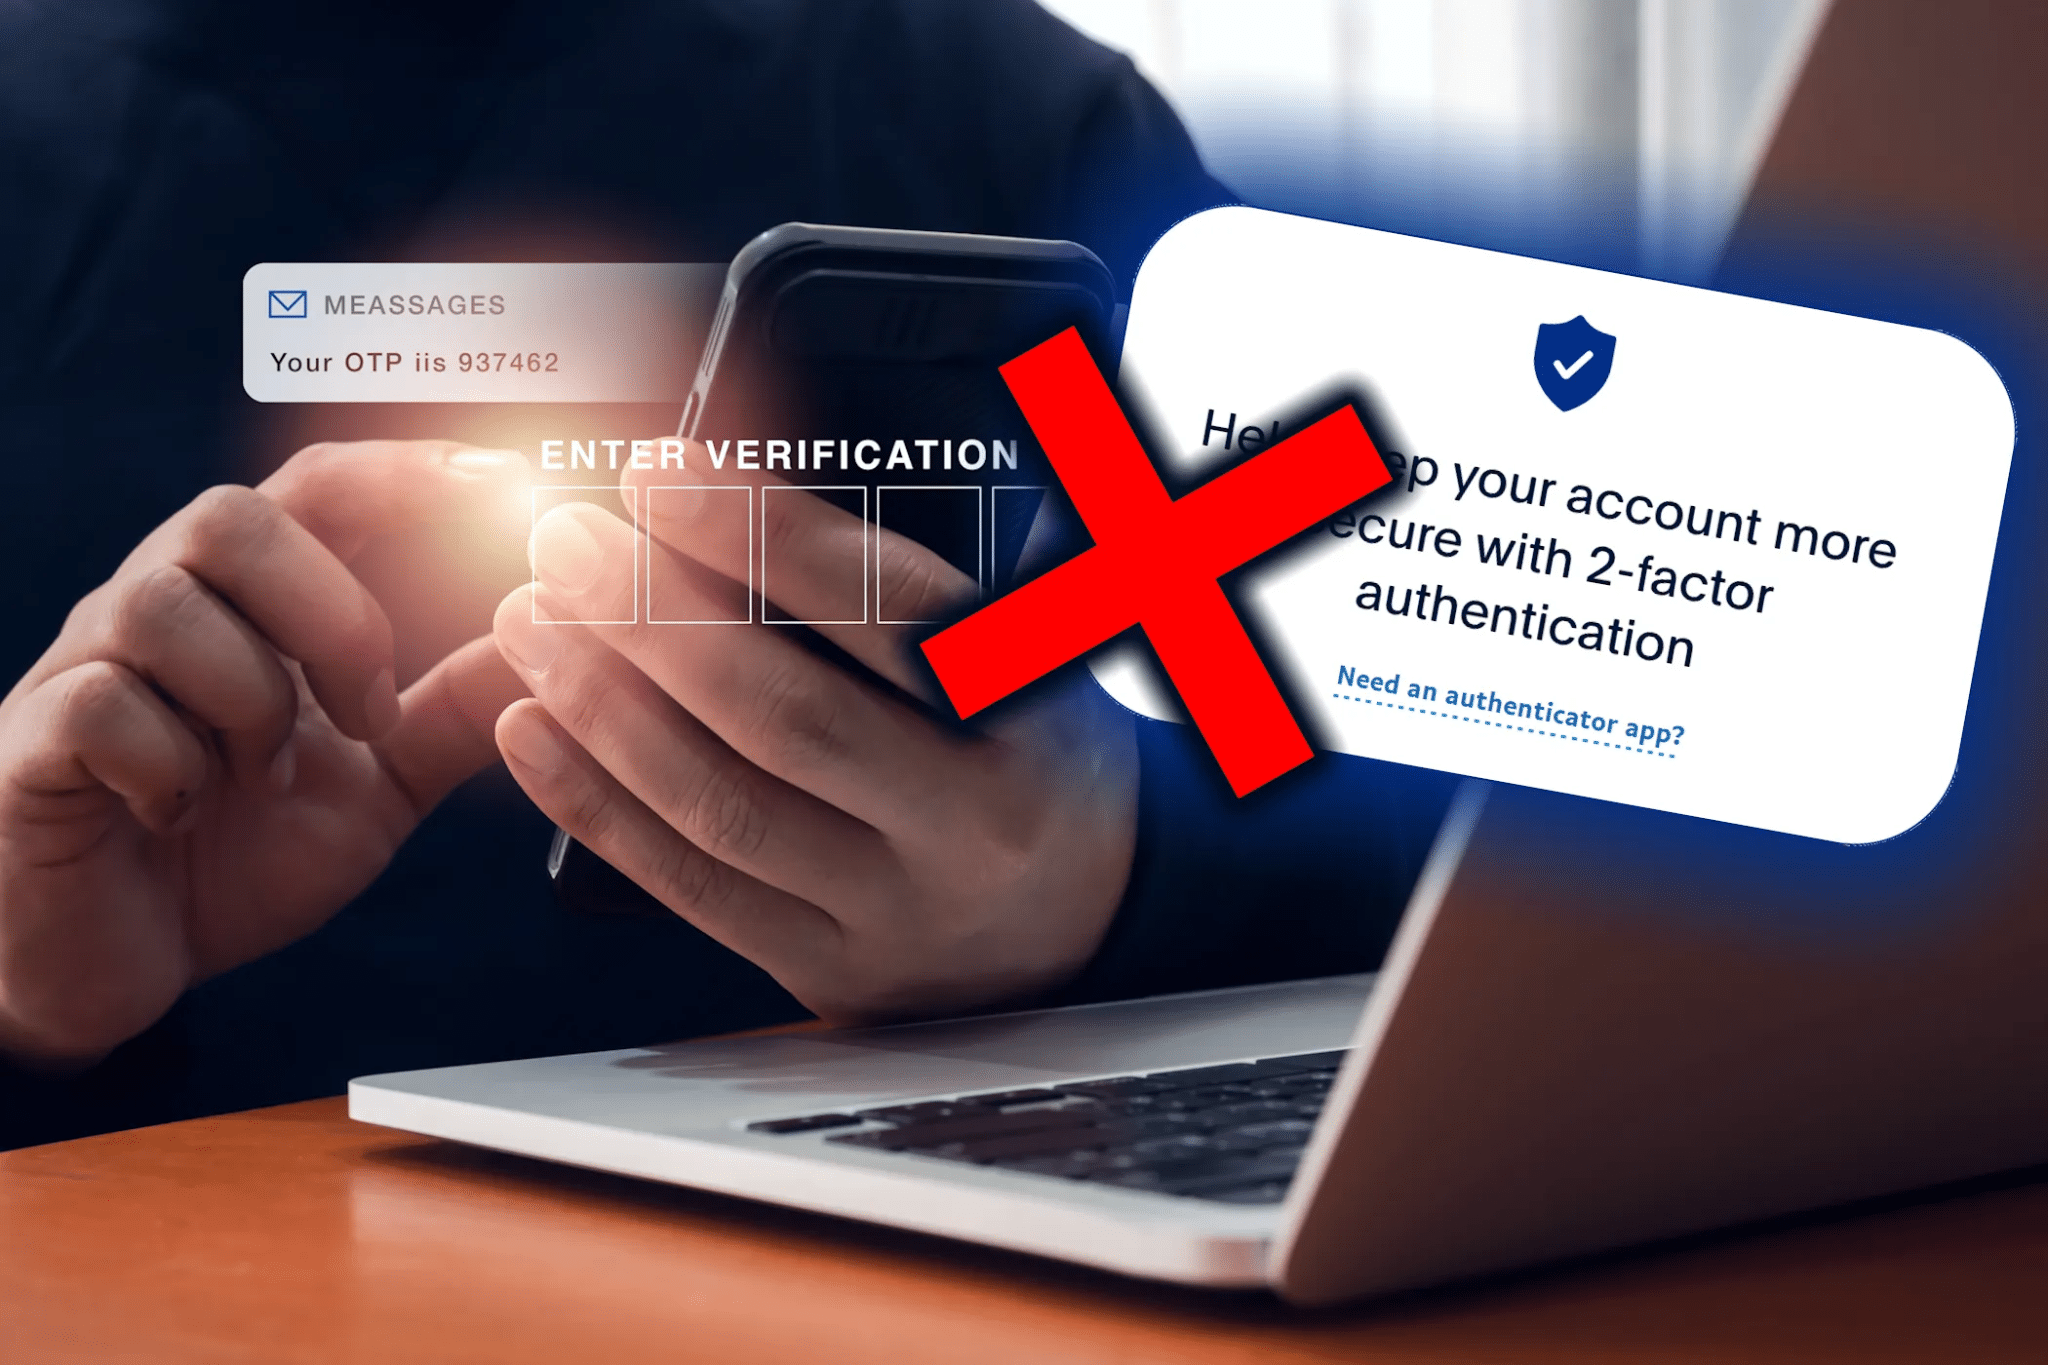
보안 키로 전환하면서 로그인 방식이 완전히 바뀌었습니다. 훨씬 빠르고 간편해졌죠. 이중 인증(2FA)은 정말 번거로웠습니다. 휴대폰을 들고 문자 메시지를 찾거나 인증 앱을 열어서 만료되기 전에 6자리 코드를 입력해야 했습니다. 하지만 이제 보안 키 덕분에 이 모든 과정이 과거의 일이 되었습니다.
이제 보안 키를 컴퓨터에 꽂거나 NFC(근거리 무선 통신)를 통해 무선으로 연결하여 로그인 인증을 받습니다. 매우 안전하고 빠르기 때문에 더 이상 문자 메시지를 기다리거나 잘못된 코드를 입력할까 봐 걱정할 필요가 없습니다. 탭 한 번으로 바로 로그인할 수 있습니다. 이메일, 인스타그램, X 등 여러 계정에 보안 키를 설정해 놓았습니다. 마치 하나의 암호 키로 모든 디지털 문을 여는 것과 같습니다. *참고: 보안 키를 사용하는 것은 계정 보호를 위한 보안 모범 사례입니다.*
2단계 인증(2FA)을 위한 가장 안전한 방법
2단계 인증(2FA)은 계정 보안을 강화해 주지만, 모든 2단계 인증 옵션이 동일한 것은 아닙니다. SMS 코드는 가로챌 수 있으며, (더 안전한) 앱 인증기는 휴대폰 분실, 도난 또는 해킹 시 손상될 수 있는 소프트웨어를 사용합니다.
하지만 보안 키는 강력한 암호화를 사용하고 합법적인 웹사이트하고만 통신합니다. 이 키는 FIDO U2F 및 FIDO2 표준을 기반으로 하며, 암호화를 사용하여 정보를 훔치려는 가짜 웹사이트가 아닌 합법적인 웹사이트에 로그인하는지 확인합니다. 해커가 가짜 로그인 페이지로 사용자를 속이면 키는 작동하지 않습니다. 이러한 수준의 피싱 방지 기능은 다른 어떤 2단계 인증 방식도 따라올 수 없습니다.
Facebook, X, Microsoft와 같은 대기업들은 보안 키를 사용합니다. Apple은 현재 Apple ID 및 2단계 인증에 보안 키를 지원하고 있으며, Google은 직원 계정 보안을 위해 내부적으로 보안 키를 사용합니다. NIST, ENISA와 같은 사이버 보안 전문가와 기관들은 물리적 보안 키를 계정 보안의 황금률로 간주합니다.
저는 큰 표적은 아닐지 몰라도, 사이버 보안 전문가들이 신뢰하는 것과 동일한 보호 기능을 사용하고 있다는 사실만으로도 마음이 정말 편안해집니다.
오프라인으로 작동 - 전화가 필요 없음
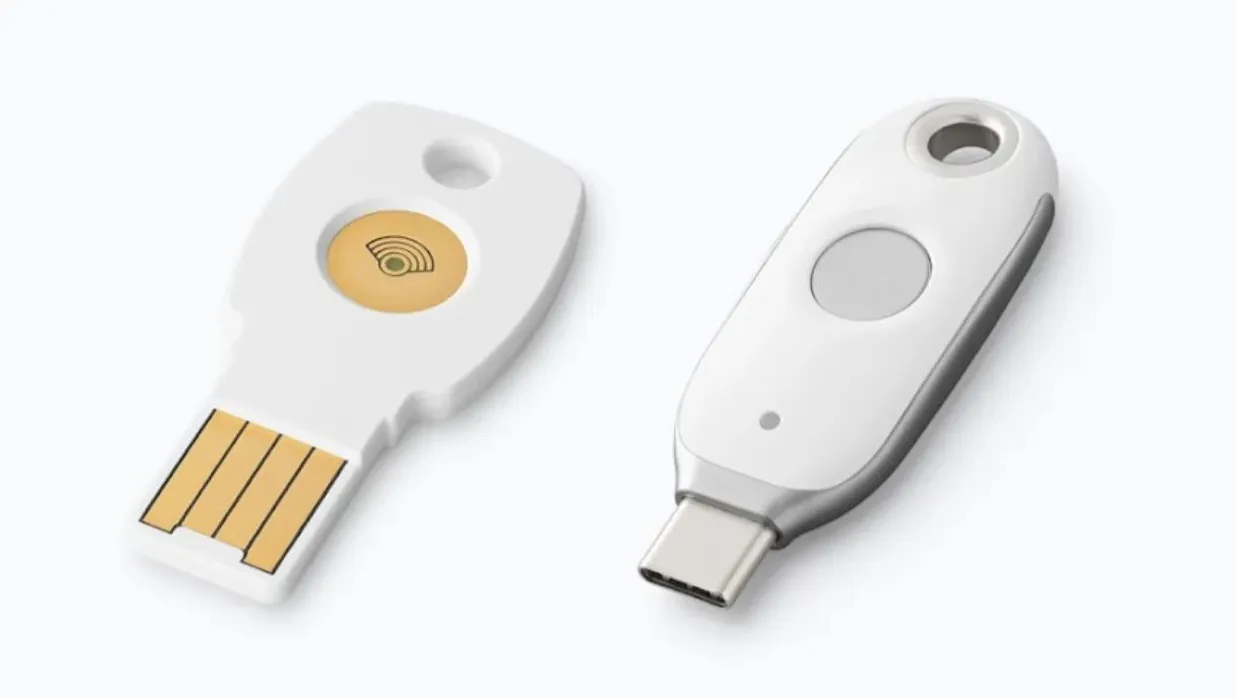



보안 키의 또 다른 장점은 휴대폰 없이도 완전히 오프라인에서 작동한다는 것입니다. 휴대폰을 분실하거나 도난당하더라도 키가 휴대폰과 연동되지 않기 때문에 계정을 계속 관리할 수 있습니다. 여행 중에 휴대폰 배터리가 방전된 적이 기억납니다. 일반 2단계 인증(2FA)을 사용했다면 접속이 차단되었을 텐데, 보안 키 덕분에 더 이상 문제가 되지 않습니다. 신호나 인터넷 연결이 필요하지 않습니다. 보안 키는 FIDO2 표준을 기반으로 하는 강력한 인증 솔루션으로 높은 보안성을 보장합니다.
키만 있으면 30,000만 피트 상공에서 비행기 Wi-Fi를 이용하든, 수신이 되지 않는 외딴 지역을 돌아다니든 어떤 기기에서든 로그인할 수 있습니다. 언제 어디서나 안전하게 지낼 수 있는 완벽한 백업입니다. 앱을 설치할 필요도, 코드를 만질 필요도, 배터리 걱정도 없습니다. 보안 키 자체가 모든 것을 처리합니다. 보안 키를 사용하면 피싱 및 중간자 공격 위험을 크게 줄일 수 있어 계정 보안을 강화하는 데 매우 유용합니다.
피싱 사기로부터 보호
피싱 이메일과 가짜 로그인 페이지는 어디에나 존재하며, 심지어 능숙한 사용자조차도 실수를 저지르는 경우가 있습니다. 일반적인 2단계 인증(2FA)을 사용하는 경우, 가짜 웹사이트에 코드를 입력하면 공격자가 즉시 해당 코드를 사용할 수 있습니다. 하지만 보안 키는 이러한 악몽 같은 상황을 방지하기 위해 설계되었습니다. 보안 키는 오리진 바인딩이라는 기능을 사용하는데, 이는 합법적인 웹사이트에서만 작동한다는 것을 의미합니다. 따라서 은행을 사칭하는 가짜 웹사이트에 키를 연결하더라도, 키가 문제를 감지하고 로그인을 거부하기 때문에 작동하지 않습니다.
주요 기업들은 피싱을 방지하기 위해 보안 키를 도입하여 큰 성공을 거두었습니다. 예를 들어, 보안에 관한 Krebs구글은 모든 직원에게 이 기능을 사용하도록 했고, 그 이후로 업무용 계정에서 단 한 건의 피싱 사고도 발생하지 않았습니다. 또 다른 주요 기술 기업인 클라우드플레어는 정교한 피싱 공격에 직면하여 일부 직원을 속였지만, 보안 키로 인해 계정에 접근할 수 없었습니다. 이는 강력한 보안 프로토콜 사용의 중요성을 다시 한번 보여줍니다.
이러한 실제 사례들은 내 자신감을 높여줍니다. 25달러짜리 간단한 열쇠 같은 것 USB-C 유비키 주요 IT 기업들조차 우려하는 피싱 공격을 예방할 수 있고, 일상적인 사기로부터 저를 보호하기에도 충분합니다. 보안 키를 사용하는 것은 상시 피싱 방어막을 사용하는 것과 같습니다. 이메일이나 금융 계좌처럼 단 한 번의 피싱 실수가 큰 영향을 미칠 수 있는 민감한 계정에 로그인할 때 더 안전하다고 느낍니다. 보안 키를 사용하는 것은 민감한 데이터를 보호하는 가장 좋은 보안 방법입니다.
SIM 스와핑 위협에 대한 면역성
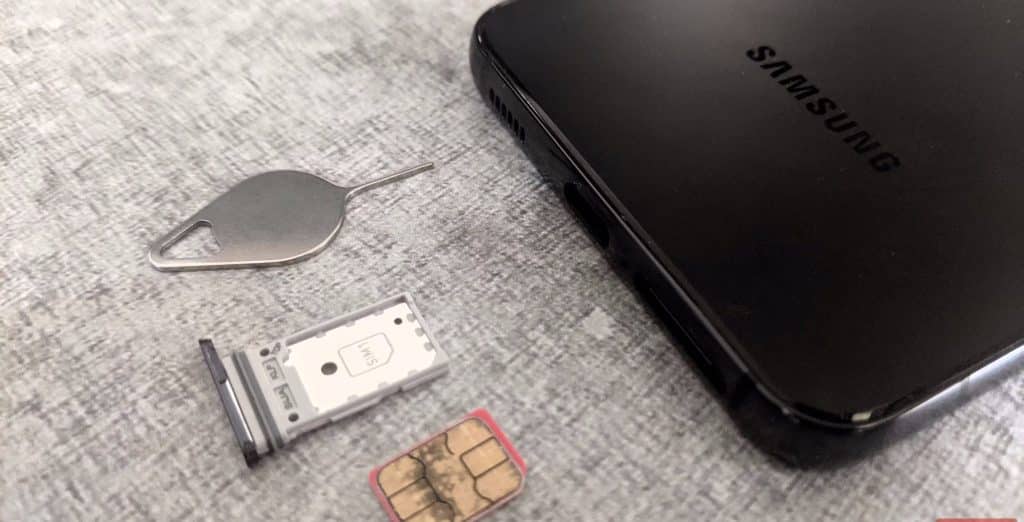
피싱 외에도 보안 키는 다음과 같은 위험으로부터도 나를 보호합니다. SIM 스왑 공격SIM 스와핑은 사기꾼이 통신사를 속여 사용자의 번호를 자사 SIM 카드로 변경하는 것을 말합니다. 사기꾼이 사용자의 번호를 확보하면 SMS 코드나 통화를 가로채 문자 메시지를 통해 2단계 인증(2FA)을 사용하는 계정에 접근할 수 있습니다.
트위터 CEO 잭 도시(Jack Dorsey)의 계정이 SIM 스와핑을 통해 해킹된 사건처럼 세간의 이목을 끄는 사건들이 있었습니다. 일부 암호화폐 투자자들은 전화번호가 도용되어 상당한 금액을 손실하기도 했습니다. 이러한 이야기들을 듣는 것은 정말 끔찍했습니다. SMS 기반 보안은 안전하지 않습니다. 내가 한때 생각했던 것처럼.
하지만 보안 키는 SIM 교체에 전혀 영향을 받지 않습니다. 제 키는 제 전화번호나 통신사에 연결되어 있지 않기 때문에 해커가 우회할 수 있는 부분이 없습니다. 사기꾼은 SIM 카드처럼 통신사에 전화해서 키를 교체할 수 없습니다. 기기를 훔쳐야 하고, 그렇게 하더라도 키에 제 비밀번호나 PIN 번호가 필요합니다.
그렇기 때문에 사이버 보안 전문가들은 휴대폰 기반 공격을 막는 가장 좋은 방법은 휴대폰에 의존하지 않는 것이라고 말합니다. 그리고 보안 키가 바로 그 역할을 합니다.*ملاحظة : 보안 키를 사용하면 계정에 대한 무단 액세스 위험이 크게 줄어듭니다.*